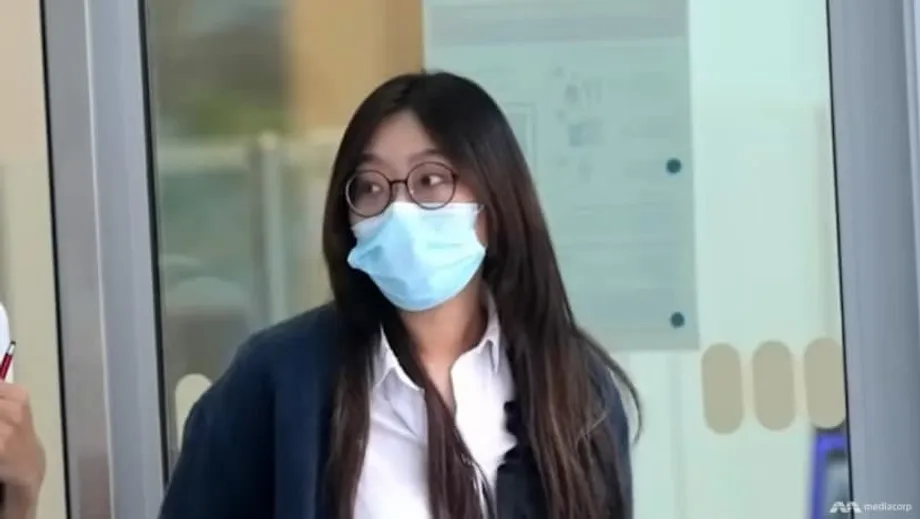
Una condena que pone a prueba las salvaguardias de los datos bancarios
Una exempleada de nivel júnior de United Overseas Bank fue condenada por revelar los datos personales de más de 1.000 clientes a una persona que se hizo pasar por un policía chino. El caso, que comenzó cuando unos estafadores se pusieron en contacto con ella en marzo de 2021 y culminó con una condena en octubre de 2025, pone de relieve cómo la ingeniería social puede eludir los controles internos cuando se presiona a una persona con acceso interno para que incumpla las normas. La acusada, Cao Wenqing, ciudadana china de 30 años y residente permanente en Singapur, fue declarada culpable de 14 cargos en virtud de la Ley de Uso Indebido de Computadoras y de 13 en virtud de la Ley Bancaria. Se espera que la sentencia se dicte en diciembre.
Contenido
- Una condena que pone a prueba las salvaguardias de los datos bancarios
- Qué ocurrió dentro del sistema bancario
- Cómo funcionó la suplantación de identidad
- Conclusiones jurídicas y decisión del tribunal
- La respuesta de UOB y las medidas de protección ofrecidas a los clientes
- Por qué es difícil frenar el uso indebido de datos por parte de empleados
- Las estafas de suplantación de identidad en Singapur, una amenaza persistente
- Qué puede hacer para reducir el riesgo
- Qué implica este caso para los bancos y los organismos reguladores
- Puntos clave
Según las conclusiones del tribunal, Cao accedió a registros confidenciales de clientes mediante sus credenciales legítimas de trabajo, recopiló registros seleccionados en una hoja de cálculo y envió imágenes de esos datos a través de una aplicación de mensajería a una persona que afirmó ser capitán de la policía de Shanghái. Más tarde dijo a las autoridades que había creído que estaba siendo investigada y que se sintió obligada a cooperar. El tribunal rechazó ese argumento como defensa jurídica y señaló que ella había recibido capacitación sobre confidencialidad y no verificó la identidad de quienes la llamaron hasta después de que se produjera la filtración.
Qué ocurrió dentro del sistema bancario
Cao trabajaba en el departamento hipotecario de UOB, donde tenía acceso a una base de datos bancaria exclusivamente para fines laborales. En marzo de 2021, dos personas se pusieron en contacto con ella por teléfono, se identificaron como policías chinos y le advirtieron que estaba implicada en un caso. Siguiendo sus instrucciones, buscó clientes con apellidos chinos comunes, filtró los resultados para encontrar ciudadanos chinos y copió sus nombres, números de identificación, números de teléfono móvil y saldos bancarios en un archivo de Excel. Luego fotografió la hoja de cálculo y envió las imágenes por WhatsApp. A petición de esas personas, también buscó a clientes específicos y envió capturas de pantalla de sus perfiles.
La base de datos a la que accedió incluía campos como nombres, nacionalidades, direcciones, números de identificación, números de cuenta y saldos. Inmediatamente después, UOB afirmó que no se habían revelado los números de cuenta de los clientes y que los sistemas del banco seguían siendo seguros. Incluso sin los números de cuenta, la combinación de nombres, números de identificación, números de teléfono móvil y saldos es muy delicada. Los delincuentes pueden utilizar esos datos para llevar a cabo engaños convincentes mediante ingeniería social, apoderarse de cuentas al engañar a las víctimas o combinar la información con otros datos filtrados para cometer fraude.
En abril de 2021, después de leer sobre una estafa similar y ponerse en contacto por iniciativa propia con la policía de Shanghái, Cao concluyó que la habían engañado. Presentó una denuncia ante la Policía de Singapur el mismo día en que fue detenida. Más tarde, los investigadores descubrieron que había accedido a más de 3.000 perfiles de clientes y transmitido los datos de bastante más de 1.000.
Cómo funcionó la suplantación de identidad
Quienes llamaron se aprovecharon de la autoridad, la urgencia y el miedo. Las estafas en las que alguien se hace pasar por un funcionario suelen comenzar con la afirmación de que la víctima está siendo investigada, seguida de presiones para que coopere en secreto. Se les dice a las víctimas que no hablen de la llamada y que sigan las instrucciones de inmediato, que pueden incluir compartir datos personales o realizar transferencias. Estas tácticas buscan sortear el pensamiento crítico al hacer que la persona tema consecuencias legales o perder su empleo.
Los investigadores dijeron que Cao cooperó porque temía que la supuesta policía china la investigara y no quería perder su trabajo ni ser enviada de regreso a China. Este es un patrón común en las estafas telefónicas coercitivas. Las exigencias insistentes, las amenazas de acciones legales y las solicitudes de comunicarse únicamente por determinadas aplicaciones pueden crear una falsa impresión de que se trata de un procedimiento oficial. La defensa más fiable en estas situaciones es verificar la información por una vía independiente. Cuelgue, llame a la institución correspondiente a través de un número oficial y confirme si existe un caso real.
Conclusiones jurídicas y decisión del tribunal
El tribunal concluyó que Cao sabía que los datos de los clientes eran confidenciales y que solo podía acceder a ellos por motivos laborales. Había recibido capacitación sobre el secreto bancario y el manejo de datos. El juez consideró poco razonable que no verificara la identidad de quienes se pusieron en contacto con ella, dado que más tarde hizo precisamente eso después de leer noticias sobre este tipo de estafas. El tribunal también señaló que ella sabía que sus acciones infringían las normas internas y la legislación de Singapur, lo que debilitaba su argumento de que actuó de buena fe bajo presión. El veredicto: culpable de 14 cargos en virtud de la Ley de Uso Indebido de Computadoras y de 13 en virtud de la Ley Bancaria.
En virtud de la Ley de Uso Indebido de Computadoras, el acceso no autorizado a material informático constituye un delito. La Ley Bancaria prohíbe que el personal y los proveedores de servicios de los bancos revelen información de los clientes, salvo en circunstancias estrictamente definidas. Las penas varían según el cargo, pero pueden incluir multas y penas de prisión. La sentencia de Cao está prevista para diciembre.
La respuesta de UOB y las medidas de protección ofrecidas a los clientes
UOB afirmó que colaboró con la Policía de Singapur y otras instituciones tras descubrir la filtración. El banco se puso en contacto con todos los clientes afectados, deshabilitó el acceso a la banca por internet y móvil y los ayudó a restablecer sus credenciales digitales. Intensificó la vigilancia, añadió alertas por SMS para las transferencias en línea de bajo valor y publicó advertencias sobre estafas en la pantalla de inicio de sesión. El banco pidió disculpas y afirmó que la seguridad de sus clientes sigue siendo una prioridad máxima.
UOB también afirmó que sus sistemas eran seguros y que la divulgación no incluía los números de cuenta. Aunque esto reduce el riesgo de retiros directos no autorizados, la información expuesta sigue convirtiendo a los clientes en posibles objetivos de suplantación de identidad, falsificación del número de teléfono e ingeniería social. Como medida de precaución, el banco aconsejó mantenerse alerta e insistió en la importancia de informar de inmediato sobre cualquier actividad sospechosa.
El banco dijo que está colaborando con las fuerzas del orden y las autoridades pertinentes. Se publicó una nota sobre el incidente como declaración oficial, en la que se describían las medidas inmediatas del banco y las recomendaciones para los clientes. Puede leer el aviso del banco aquí: declaración oficial.
Por qué es difícil frenar el uso indebido de datos por parte de empleados
Los bancos invierten en varias capas de protección para prevenir tanto las intrusiones externas como el uso indebido interno. Los controles de acceso, los registros de auditoría y las herramientas de vigilancia limitan quién puede consultar cada dato y detectan actividades inusuales. El desafío es que, para atender a los clientes, el personal suele necesitar acceso a información confidencial. Cuando una persona con acceso interno decide incumplir las normas, o es manipulada para hacerlo, el uso indebido puede parecer una tarea laboral corriente.
Este caso ilustra un punto débil habitual. Aunque un banco utilice filtros de contenido e impida las exportaciones masivas de datos, una persona decidida puede capturar información fotografiando las pantallas con su teléfono personal. Reducir ese riesgo requiere una combinación de salvaguardias técnicas y de procedimiento. Entre ellas figuran permisos con límites de tiempo, una segmentación más estricta de quién puede buscar determinados campos, marcas de agua y controles de captura de pantalla, y restricciones al uso de dispositivos en espacios de trabajo sensibles. Las alertas en tiempo real pueden detectar búsquedas con patrones inusuales, por ejemplo, consultar miles de registros sin relación entre sí en numerosas sucursales o filtrar por nacionalidad sin un motivo laboral documentado.
La capacitación y la cultura institucional también son importantes. El personal debe estar preparado para reconocer las tácticas de suplantación, detenerse a verificar y comunicar las solicitudes sospechosas a sus supervisores o a los equipos de seguridad. Contar con canales claros para informar de situaciones de coacción o llamadas sospechosas puede facilitar que los empleados pidan ayuda antes de que se produzcan daños.
Las estafas de suplantación de identidad en Singapur, una amenaza persistente
Las estafas en las que alguien se hace pasar por un funcionario se han convertido en uno de los tipos de fraude más costosos de Singapur. A menudo, los estafadores afirman pertenecer a la policía o a una institución extranjera encargada de hacer cumplir la ley, presentan documentos falsos o credenciales policiales e incluso posan frente a fondos que parecen instalaciones oficiales. Pueden exigir a las víctimas que transfieran dinero para una «investigación», compartan información bancaria, envíen contraseñas de un solo uso o instalen programas de acceso remoto. Muchas víctimas acceden porque las llamadas parecen oficiales y las amenazas parecen reales.
Las alertas públicas recalcan que los agentes legítimos no solicitan credenciales bancarias, contraseñas de un solo uso ni transferencias de dinero por teléfono o aplicaciones de mensajería. Tampoco le indicarán que haga clic en enlaces a sitios web bancarios. Las llamadas que exigen mantener la conversación en secreto, piden acceso remoto a sus dispositivos o solicitan que transfiera sus ahorros a «cuentas seguras» son señales de alerta características. Si tiene dudas, cuelgue y llame a la línea oficial del banco o la institución que supuestamente se puso en contacto con usted.
En los últimos años, Singapur ha invertido en educación para prevenir estafas y en herramientas que ayudan a la población a filtrar llamadas y mensajes. Los bancos han incorporado alertas de transacciones, períodos de espera para nuevos beneficiarios y funciones de «desactivación de emergencia» que permiten a los clientes suspender rápidamente el acceso digital si sospechan que sus cuentas han sido comprometidas. Estas medidas reducen el riesgo, pero no lo eliminan. Los grupos delictivos siguen adaptándose y atacan tanto a clientes como a empleados.
Qué puede hacer para reducir el riesgo
Algunas medidas prácticas pueden frenar las tácticas más comunes en casos como este.
- Verifique las afirmaciones de autoridad. Si alguien dice ser policía o empleado de un banco, cuelgue y llame a la institución o al banco a través de un número oficial. No devuelva las llamadas a los números proporcionados en el mensaje.
- Proteja sus credenciales. Nunca comparta datos bancarios, credenciales de Singpass, números de tarjeta ni contraseñas de un solo uso por teléfono o aplicaciones de mensajería.
- Esté alerta ante la urgencia y el secreto. Las solicitudes para mantener una conversación en secreto, tomar una decisión rápidamente o transferir fondos a una «cuenta segura» son señales de alerta importantes.
- Active las alertas bancarias. Habilite las alertas por SMS para transferencias de bajo valor y cambios en su perfil. Establezca límites para las transacciones y revise sus estados de cuenta con frecuencia.
- Proteja sus dispositivos. Instale actualizaciones, utilice tiendas oficiales de aplicaciones y evite instalar herramientas de acceso remoto, salvo que se lo indique un técnico de confianza con quien usted se haya puesto en contacto por iniciativa propia.
- Denuncie rápidamente. Si sospecha que sus datos o cuentas han sido comprometidos, llame de inmediato a su banco y presente una denuncia policial. Actuar con rapidez puede permitir bloquear o recuperar los fondos.
Qué implica este caso para los bancos y los organismos reguladores
Las instituciones financieras operan bajo estrictas normas de confidencialidad y de riesgo tecnológico. En Singapur, la Ley Bancaria exige que la información de los clientes se mantenga confidencial, salvo en situaciones definidas, y la Autoridad Monetaria de Singapur establece expectativas detalladas para la gestión del riesgo tecnológico. Esto incluye la gobernanza del acceso, la vigilancia de actividades, la respuesta a incidentes y la capacitación en seguridad. Los casos de uso indebido interno suelen dar lugar a revisiones de las normas de acceso a los datos, los umbrales de vigilancia y los procedimientos para el manejo de información por parte del personal.
El caso de UOB pone de relieve cómo una sola persona con acceso interno puede poner en riesgo a muchos clientes cuando el miedo o la coacción se imponen a la capacitación recibida. También demuestra que contener rápidamente el incidente, contactar directamente con los clientes y comunicar con transparencia las medidas de protección contribuye a recuperar la confianza. Seguir invirtiendo en una cultura de verificación, controles más estrictos para las búsquedas masivas y capacidad de respuesta rápida puede dificultar que los estafadores conviertan a empleados en cómplices involuntarios.
Puntos clave
- Una exempleada de UOB fue condenada por 14 cargos en virtud de la Ley de Uso Indebido de Computadoras y 13 en virtud de la Ley Bancaria, por filtrar datos de más de 1.000 clientes.
- Recopiló nombres, números de identificación, números de teléfono móvil y saldos de clientes, y luego envió imágenes por WhatsApp a una persona que se hacía pasar por un policía chino.
- El juez concluyó que conocía las normas, no verificó quiénes la habían llamado y actuó pese a saber que su conducta infringía las políticas y la ley.
- UOB se puso en contacto con los clientes afectados, deshabilitó el acceso digital, añadió alertas y colaboró con las autoridades; el banco afirmó que no se divulgaron números de cuenta y que sus sistemas eran seguros.
- La sentencia está prevista para diciembre; las penas en virtud de la Ley de Uso Indebido de Computadoras y la Ley Bancaria pueden incluir multas y penas de prisión.
- Las estafas de suplantación de identidad siguen siendo frecuentes; las instituciones oficiales y los bancos no solicitan credenciales bancarias ni transferencias de dinero por teléfono o aplicaciones de mensajería.
- Los clientes pueden reducir el riesgo verificando por su cuenta la identidad de quienes los llaman, protegiendo sus credenciales, activando alertas de transacciones e informando rápidamente sobre actividades sospechosas.