Las comunicaciones nacionales, el próximo foco
Japón estudia ampliar sus leyes de defensa cibernética activa para permitir que las autoridades recopilen datos de comunicaciones intercambiadas íntegramente dentro del país. Así extendería un marco que actualmente abarca las comunicaciones entre lugares en el extranjero y las que se producen entre Japón y otros países.
Contenido
- Las comunicaciones nacionales, el próximo foco
- En qué consiste la defensa cibernética activa
- Por qué importa el límite nacional
- Un paquete de emergencia tras los ataques a empresas
- Nuevas obligaciones para los operadores de infraestructura
- Los incidentes graves deben notificarse al gobierno
- Cómo se compartirán las alertas sensibles
- Una implementación con varios hitos independientes
- En síntesis
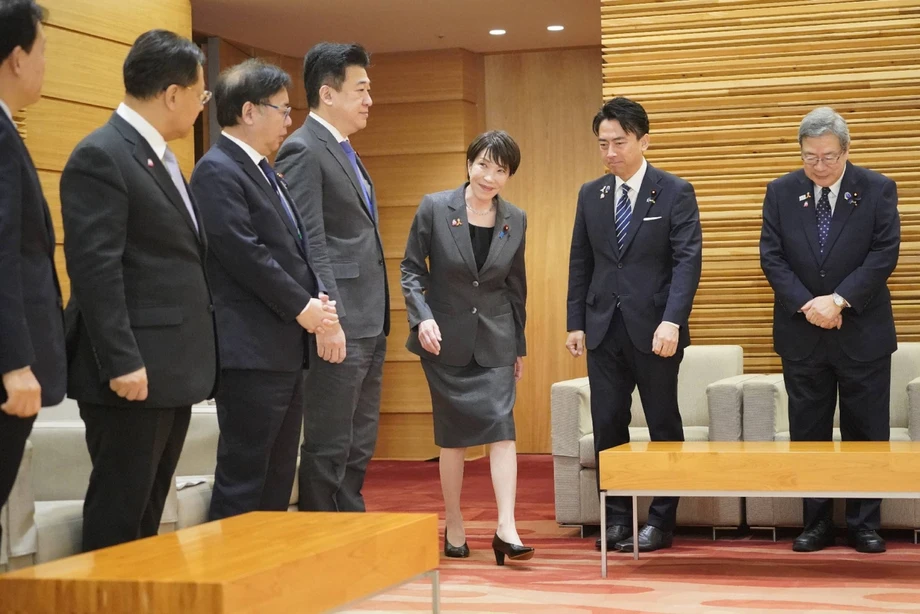
La primera ministra Sanae Takaichi pidió a los ministros, en una reunión sobre ciberseguridad celebrada el 6 de noviembre, que examinaran enmiendas para reforzar la capacidad del gobierno de recopilar información sobre ciberataques. Los partidos gobernantes recomendaron incluir las comunicaciones nacionales, y el gobierno prevé tener en cuenta esa propuesta.
La propuesta coincide con un paquete de emergencia en materia de ciberseguridad, respaldado por 10.000 millones de yenes, unos 63 millones de dólares, de los fondos de reserva del ejercicio fiscal de 2026. El paquete incluye inteligencia artificial para detectar amenazas, equipos especializados para responder a ataques y ayuda para las empresas afectadas.
La cuestión central es el alcance de la recopilación de información por parte del gobierno. Los intercambios entre dos lugares de Japón quedan fuera de las categorías de comunicaciones cuya vigilancia contempla el actual marco de defensa cibernética activa. Modificar ese límite incorporaría una nueva categoría de comunicaciones a su posible ámbito de aplicación.
Para las empresas, el sistema en desarrollo también implica obligaciones prácticas. La implementación, que abarca a 258 operadores de infraestructura crítica en 15 sectores, exige información sobre sistemas informáticos importantes y notificaciones de incidentes cibernéticos graves. Entre los sectores incluidos figuran los servicios financieros, la aviación, la electricidad, las telecomunicaciones, los puertos y las tarjetas de crédito.
Por tanto, Japón impulsa varios cambios a la vez: mayores facultades legales, capacidades técnicas más sólidas y una cooperación más estrecha con las empresas que prestan servicios esenciales. La propuesta de ampliar el marco a las comunicaciones nacionales sigue en estudio, y no se ha fijado una fecha para presentar o aprobar una enmienda.
En qué consiste la defensa cibernética activa
La defensa cibernética activa, conocida a menudo por sus siglas en inglés, ACD, busca identificar e interrumpir los ciberataques antes de que causen daños graves. Va más allá de esperar a que una organización descubra una intrusión y luego ayudarla a recuperarse.
El marco japonés incluye la recopilación de información sobre amenazas y, bajo determinadas condiciones legales, permite que la policía o las Fuerzas de Autodefensa accedan a servidores utilizados por atacantes y detengan programas maliciosos. Un servidor es una computadora que ofrece servicios o datos a otras computadoras. Los atacantes pueden usarlo para enviar instrucciones a programas dañinos dentro de la red de una víctima.
Detener uno de esos programas puede interrumpir un ataque. Sin embargo, encontrar el servidor pertinente requiere información sobre cómo opera el ataque y qué sistemas están implicados. Esto ayuda a explicar por qué el gobierno examina sus facultades de recopilación de inteligencia junto con su capacidad para emprender acciones que interrumpan los ataques.
La propuesta sobre las comunicaciones nacionales se refiere a los lugares en los que las autoridades pueden recopilar información sobre comunicaciones. Las disposiciones sobre intervención en servidores se refieren a lo que las autoridades pueden hacer contra la infraestructura utilizada para un ataque. Ambas forman parte de la defensa cibernética activa, pero cumplen funciones distintas.
Por qué importa el límite nacional
El marco actual distingue entre las comunicaciones que conectan lugares en el extranjero, las que conectan Japón con otro país y las que se producen íntegramente dentro de Japón. Las dos primeras categorías están cubiertas; la tercera queda excluida de este marco de vigilancia.
Los ciberataques pueden involucrar varias computadoras, en lugar de una única conexión directa entre un atacante y una víctima. Un equipo comprometido puede retransmitir instrucciones o tráfico malicioso. Para los investigadores, la ubicación de las computadoras que transportan ese tráfico determina qué facultades legales están disponibles.
Extender el marco a los intercambios nacionales ampliaría la información que las autoridades podrían examinar al rastrear un ataque a través de sistemas dentro de Japón. El alcance práctico dependería de la redacción de la enmienda y de sus normas de aplicación, incluidos los datos cubiertos, las condiciones de acceso y el tratamiento de la información recopilada.
Las comunicaciones nacionales también involucran a personas y empresas que usan servicios dentro de su propio país. Por ello, las normas sobre selección, acceso, conservación y supervisión serán fundamentales para entender cómo funcionaría en la vida cotidiana un sistema ampliado.
Un paquete de emergencia tras los ataques a empresas
El gobierno de Takaichi aprobó sus medidas de emergencia en una reunión que ella presidió, tras una serie de importantes filtraciones de datos personales. La semana anterior, un ataque de ransomware dirigido contra GMO Internet Group la llevó a ordenar la preparación del paquete.
El ransomware es un programa malicioso utilizado para retener datos o sistemas informáticos como rehenes, por lo general junto con una exigencia de pago. Una empresa afectada puede tener que contener la intrusión, determinar qué sistemas son seguros y restablecer los servicios mientras investiga si se ha sustraído información.
El paquete de emergencia abarca cuatro áreas: mejoras de seguridad mediante inteligencia artificial, una mayor recopilación de inteligencia, respuestas estratégicas a los ataques y un mejor apoyo a las víctimas. Parte de la asignación de 10.000 millones de yenes reforzará las capacidades de la policía para recopilar inteligencia.
El gobierno también prevé crear un equipo de especialistas en ciberseguridad para contrarrestar a los atacantes. Un equipo de apoyo independiente, integrado por miembros de los sectores público y privado, ayudará a las empresas que hayan sufrido ataques, mientras que otra unidad asesorará a las compañías que afronten posibles amenazas.
Estos equipos intervienen en distintas etapas de un incidente. El asesoramiento puede ayudar a una empresa a actuar cuando aparece una amenaza; la intervención de especialistas puede respaldar la respuesta ante un ataque en curso; y la ayuda para la recuperación puede ayudar a una compañía afectada a afrontar las consecuencias. También se utilizará inteligencia artificial para identificar vulnerabilidades en los sistemas informáticos.
Nuevas obligaciones para los operadores de infraestructura
La Oficina Nacional de Ciberseguridad, dependiente de la Secretaría del Gabinete, y la Oficina del Gabinete publicaron el 30 de septiembre materiales de implementación que explican la puesta en marcha de la legislación sobre respuesta cibernética. Los arreglos organizativos y la cooperación con los operadores de infraestructura crítica comenzaron el 1 de octubre.
El sistema abarca a 258 operadores designados en 15 sectores. Sus servicios están vinculados a la vida cotidiana: una interrupción puede afectar los pagos, la electricidad, las comunicaciones, el transporte o el movimiento de mercancías a través de los puertos.
Los operadores incluidos deben informar al ministro responsable de su sector sobre los sistemas informáticos importantes designados, incluidos los nombres de los productos. El calendario de implementación fija marzo del año siguiente como plazo para los sistemas que ya están en uso. Los sistemas incorporados posteriormente deben notificarse en un plazo de cuatro meses.
El gobierno prevé comparar esos inventarios con información sobre vulnerabilidades que todavía no se han hecho públicas. Una vulnerabilidad es una debilidad en un programa o equipo que un atacante puede aprovechar. Saber qué operador utiliza un producto afectado permite a las autoridades enviar una advertencia específica a la empresa que la necesita.
Los incidentes graves deben notificarse al gobierno
Desde el 1 de octubre, los operadores incluidos deben informar tanto al ministro responsable de su sector como al primer ministro de los incidentes cibernéticos graves que afecten a sus sistemas informáticos importantes designados. Entre los incidentes se encuentran la ejecución de programas maliciosos y el acceso no autorizado.
Esta obligación ofrece al gobierno una vía para conocer los ataques graves que afectan a los servicios esenciales. Los detalles técnicos de un incidente pueden compartirse después con otros operadores, teniendo en cuenta la privacidad de la organización afectada, para que refuercen sus defensas frente a actividades similares.
Se prevé que un consejo de intercambio de información, aún por crear, incluya a unas 100 organizaciones, principalmente operadores de infraestructura crítica. Su objetivo es conectar la información gubernamental sobre amenazas con las empresas responsables de proteger los sistemas operativos.
El enfoque del gobierno combina dos tipos de información: qué productos utiliza un operador y qué amenazas se están detectando. Un inventario permite identificar quién necesita una advertencia, mientras que la información sobre incidentes puede explicar qué debe buscar ese operador en sus propios sistemas.
Cómo se compartirán las alertas sensibles
La información gubernamental sobre amenazas puede incluir detalles que revelen una fuente de inteligencia o identifiquen a una empresa concreta. Antes de distribuirla a los operadores, las autoridades prevén eliminar los datos confidenciales o anonimizar la información que permita identificar a alguien, en un proceso denominado depuración.
Una alerta útil podría conservar los indicios técnicos de un ataque y, al mismo tiempo, eliminar los detalles sobre cómo los obtuvieron las autoridades. El objetivo es facilitar rápidamente a las empresas información que les permita actuar y, a la vez, proteger el material sensible.
La información más sensible se compartirá mediante acuerdos que contemplan el uso de información clasificada, la participación de empresas específicas o círculos restringidos conocidos como Grupos de Confianza. Estos acuerdos establecen distintos canales según el alcance de la distribución permitida.
Para los operadores, el valor práctico reside en recibir una alerta suficientemente específica para poder actuar. Los nombres de productos, los indicadores técnicos y el conocimiento de los sistemas de una empresa pueden ayudar a convertir una advertencia general en una inspección o reparación concreta.
Una implementación con varios hitos independientes
Los cambios legales, los preparativos organizativos y las operaciones técnicas de Japón siguen calendarios distintos. Algunas partes de la legislación entraron en vigor en octubre, mientras que el calendario de implementación prevé que el uso operativo de la información sobre comunicaciones comience en el otoño del año siguiente o más adelante.
Los principales hitos descritos en el plan de implementación del gobierno y en anuncios posteriores son los siguientes:
- 30 de septiembre: La Oficina Nacional de Ciberseguridad y la Oficina del Gabinete publicaron materiales de implementación.
- 1 de octubre: Comenzaron los arreglos organizativos y la cooperación con los operadores de infraestructura designados, incluidas las obligaciones de informar sobre incidentes graves.
- 6 de noviembre: Takaichi pidió a los ministros que examinaran enmiendas para reforzar la recopilación de información destinada a la defensa cibernética activa.
- Marzo del año siguiente: Según el calendario de implementación, deben notificarse los sistemas informáticos designados que ya están en uso.
- En un plazo de cuatro meses desde su incorporación: Los operadores deben notificar los nuevos sistemas designados.
- En el otoño del año siguiente o más adelante: Está previsto que comience el uso operativo de la información sobre comunicaciones.
La implementación por fases implica que las empresas deben cumplir con los requisitos de notificación y preparación antes de que todos los elementos de la recopilación de información sobre comunicaciones estén operativos. Incluir las comunicaciones nacionales en la propuesta requeriría un cambio legal adicional, además de esa implementación.
En síntesis
- Japón estudia incluir las comunicaciones que se producen íntegramente dentro del país en su marco de recopilación de información para la defensa cibernética activa.
- Takaichi ordenó examinar enmiendas legales en una reunión ministerial celebrada el 6 de noviembre, tras una recomendación del partido gobernante.
- Un paquete de emergencia asigna 10.000 millones de yenes de los fondos de reserva del ejercicio fiscal de 2026 a medidas de ciberseguridad, incluido el refuerzo de las capacidades policiales de inteligencia.
- El paquete incluye equipos especializados de respuesta, apoyo a empresas afectadas e inteligencia artificial.
- La implementación para la infraestructura abarca a 258 operadores en 15 sectores, con obligaciones de inventariar sistemas e informar sobre incidentes graves.
- Las operaciones relacionadas con la información sobre comunicaciones siguen un calendario posterior al de las primeras medidas organizativas y de notificación.