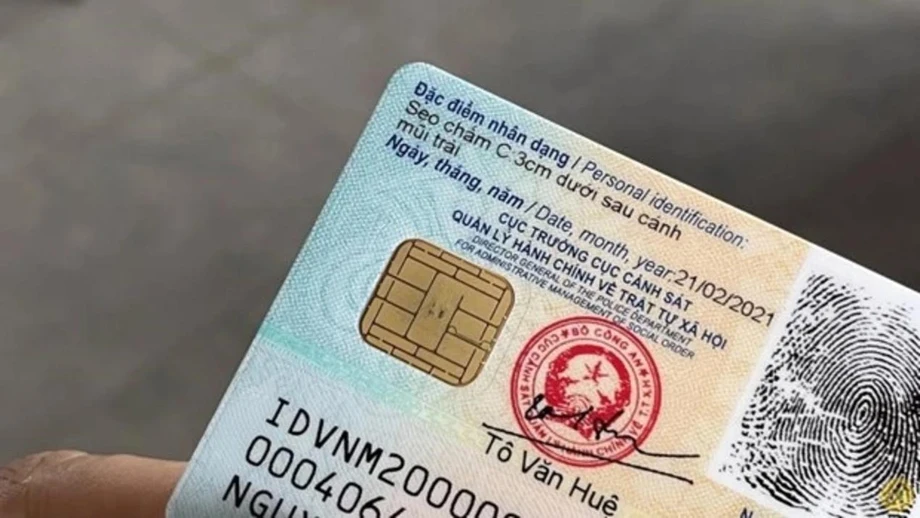
Los controles obligatorios de identidad sitúan el consentimiento en el centro del debate
La propuesta de Ley de Identificación y Autenticación Electrónicas de Vietnam exigiría verificar la identidad digital nacional para realizar transacciones en línea en 11 sectores, desde la banca y la atención de salud hasta los criptoactivos y los juegos en línea. En respuesta a los legisladores el 4 de noviembre de 2026, el ministro de Seguridad Pública, Lương Tam Quang, afirmó que el sistema recopilaría solo la información necesaria, exigiría consentimiento y mantendría el contenido de las transacciones fuera de los registros de identificación sincronizados.
Contenido
- Los controles obligatorios de identidad sitúan el consentimiento en el centro del debate
- Qué prometió el ministro sobre la privacidad
- Qué servicios exigirían autenticación
- Identidades automáticas y alcance de la identificación estatal
- Un decreto separado ya establece plazos para las cuentas
- Por qué los legisladores quieren algo más que controles biométricos
- El proyecto complementario ajustaría la protección al nivel de riesgo
- Los datos de inteligencia artificial y las transferencias al extranjero tendrían obligaciones distintas
- La escala de VNeID hace que los detalles sean importantes
- Puntos clave
La propuesta también permitiría a los organismos estatales crear identidades digitales de forma automática cuando las bases de datos nacionales o especializadas ya contengan información completa y exacta. Las personas y organizaciones incluidas en esa disposición no tendrían que volver a presentar los mismos datos ni inscribirse por separado.
Estas dos características sitúan una cuestión práctica en el centro del debate parlamentario: ¿cómo podrían las personas ejercer su consentimiento cuando la autenticación es obligatoria para utilizar un servicio y se puede crear una identidad a partir de información que el Estado ya posee? Quang expuso las protecciones de privacidad, mientras los legisladores pidieron límites más claros a la recopilación, mayor responsabilidad para los proveedores de tecnología y normas que distingan la actividad habitual de las transacciones de mayor riesgo.
La propuesta se examina junto con un proyecto de Ley de Seguridad de Datos durante el segundo período de sesiones de la 16.ª Asamblea Nacional. En conjunto, ambos proyectos establecerían normas para crear identidades digitales, verificar quién las utiliza y proteger los datos relacionados.
Qué prometió el ministro sobre la privacidad
Quang, titular del ministerio que presenta el proyecto de ley de identificación, dijo a los legisladores que las protecciones de privacidad se aplicarían tanto a la información recopilada como a la forma en que los sistemas de identificación la intercambian. Describió así las garantías propuestas:
«La recopilación de los datos mínimos debe contar con el consentimiento del titular de los datos; el contenido de las transacciones no debe sincronizarse; y los resultados de la autenticación no deben compartirse fuera del ámbito permitido».
El titular de los datos es la persona cuya información se procesa. En términos cotidianos, la garantía de Quang significa que el sistema debería recopilar solo lo necesario para identificar a alguien y mantener los detalles de la transacción fuera de los datos de identificación sincronizados.
Quang también afirmó que los principios, las condiciones, el alcance y los fines del tratamiento de datos personales seguirían sujetos a la legislación vigente en materia de protección de datos personales. La identificación y autenticación electrónicas tendrían que cumplir la Constitución y proteger los derechos e intereses de las personas, las organizaciones y los organismos estatales.
El mecanismo de consentimiento sigue siendo una cuestión central para los usuarios. Las explicaciones parlamentarias no precisaron qué opciones tendría una persona si rechazar la recopilación de datos le impidiera completar una transacción que exige autenticación.
Qué servicios exigirían autenticación
El apartado 5 del artículo 23 exigiría que las transacciones en los siguientes sectores se autentiquen mediante una identidad electrónica nacional y queden vinculadas a ella:
- Valores.
- Telecomunicaciones.
- Banca.
- Servicios postales.
- Comercio electrónico.
- Atención de salud.
- Intermediarios de pago.
- Billeteras digitales.
- Criptoactivos.
- Videojuegos en línea.
- Registro, arrendamiento y uso de nombres de dominio.
La autenticación consiste en comprobar que quien utiliza un servicio es quien dice ser. La vinculación conecta la cuenta del servicio o la transacción con la identidad electrónica nacional de esa persona. Para los clientes, la propuesta convertiría esa identidad en un requisito de acceso a una amplia gama de actividades financieras, comerciales y digitales.
Los ministros y los titulares de organismos de nivel ministerial también podrían designar transacciones de otros sectores cuando impliquen un riesgo elevado o generen obligaciones legales importantes. Por tanto, el alcance del sistema podría extenderse más allá de los 11 sectores mencionados en el proyecto de ley.
Thạch Phước Bình, diputado por Vĩnh Long, propuso clasificar las transacciones según su nivel de riesgo. Sus ejemplos muestran por qué los detalles importan: reservar una consulta médica implica un nivel de sensibilidad distinto al de acceder a historiales médicos, del mismo modo que consultar una cuenta bancaria no es lo mismo que realizar una transferencia de gran cuantía.
Identidades automáticas y alcance de la identificación estatal
Los artículos 7 y 8 determinan quién o qué puede recibir una identidad electrónica y qué categorías identificarían los organismos estatales. Estas categorías abarcan, además de personas y organizaciones, lugares, espacios, entidades relacionadas con datos esenciales o importantes, entidades certificadas como propietarias o usuarias de bienes considerados de alto riesgo y entidades que manejan secretos de Estado.
El Gobierno publicaría la lista de entidades sujetas a identificación estatal y establecería un calendario de aplicación. En el caso de las entidades especificadas en el artículo 8, los organismos crearían identidades automáticamente y asignarían códigos nacionales de identificación cuando ya hubiera información completa y exacta en bases de datos nacionales o especializadas.
La ventaja administrativa es clara: una organización o una persona no tendría que proporcionar información que el Estado ya posee. El debate sobre la privacidad se centra en la amplitud de las categorías, la información asociada a ellas y las normas que regirían su uso.
Un resumen del 25 de octubre también incluía la identificación de eventos, transacciones y comportamientos. El Ministerio de Finanzas, el Ministerio de Justicia, el Ministerio de Industria y Comercio y el Tribunal Supremo Popular pidieron aclaraciones sobre esa ampliación. No está claro si se mantiene en la versión revisada del proyecto de ley, ya que el texto completo presentado a la Asamblea Nacional no se había hecho público.
La Cámara de Comercio e Industria de Vietnam (VCCI) advirtió durante las consultas que la redacción podría incluir casi todas las transacciones comerciales y civiles habituales entre las actividades sujetas a identificación. El 26 de octubre, la Comisión de Defensa Nacional, Seguridad y Asuntos Exteriores de la Asamblea Nacional también advirtió que permitir que los organismos sectoriales o los proveedores de servicios elijan qué campos de datos recopilar podría dar lugar a abusos y violaciones de la privacidad.
Un decreto separado ya establece plazos para las cuentas
El proyecto de ley se suma a una medida vigente, el Decreto 320/2026, que entró en vigor el 28 de septiembre de 2026. Ese decreto exige vincular determinadas cuentas de transacciones electrónicas y autenticarlas a través de VNeID, la plataforma nacional de identificación electrónica de Vietnam.
Ambas medidas mencionan 11 sectores, pero sus listas son distintas. El decreto abarca educación, valores, telecomunicaciones, banca, comercio electrónico, facturas electrónicas, transporte, turismo, productos farmacéuticos, atención de salud y redes sociales vietnamitas. También establece que las cuentas en plataformas como Facebook, TikTok y Zalo deben cumplir los requisitos de vinculación.
El plazo para vincular las cuentas de los servicios incluidos vence el 31 de diciembre de 2026. Las cuentas bancarias tienen un plazo posterior, hasta el 30 de junio de 2027. Las redes sociales no figuran entre los 11 sectores enumerados en el proyecto de ley, que sí incluye expresamente los criptoactivos, las billeteras digitales, los juegos en línea y los servicios de nombres de dominio.
El calendario reúne obligaciones vigentes y cambios propuestos:
- Julio de 2026: Vietnam adoptó su estrategia nacional de transformación digital para un período de cinco años.
- 28 de septiembre de 2026: entró en vigor el Decreto 320/2026.
- 25 y 26 de octubre de 2026: un resumen del proyecto y las observaciones de una comisión parlamentaria pusieron el alcance de la identificación en el centro del debate.
- 4 de noviembre de 2026: la Asamblea Nacional debatió los proyectos de ley de identificación y seguridad de datos.
- 21 de noviembre de 2026: está previsto que concluya el período de sesiones parlamentario; el proyecto de ley de identificación figura entre las medidas que se espera aprobar.
- 31 de diciembre de 2026: vence el plazo para vincular las cuentas de los servicios incluidos.
- 30 de junio de 2027: vence el plazo para vincular las cuentas bancarias.
Por qué los legisladores quieren algo más que controles biométricos
Phạm Trọng Nhân, diputado por Ciudad Ho Chi Minh, advirtió que los avances en inteligencia artificial están debilitando las suposiciones sobre la fiabilidad de los rostros, las voces y las huellas dactilares. Afirmó que los datos biométricos siguen siendo necesarios, pero no deberían ser el único método para prevenir el fraude.
La autenticación biométrica comprueba una característica física o de comportamiento asociada a una persona. Las herramientas de inteligencia artificial pueden imitar algunas de esas características, lo que dificulta que un sistema distinga a un usuario auténtico de alguien que presenta material falsificado.
Tô Ái Vang, diputada por Cần Thơ, pidió que se defina con mayor claridad la responsabilidad cuando un sistema de autenticación con inteligencia artificial produce un resultado incorrecto. Señaló que la propuesta atribuye la responsabilidad última a las organizaciones o personas que toman decisiones basadas en esos resultados, pero que también debe abordarse la relación con el desarrollador o proveedor de la tecnología.
Triệu Thị Ngọc Diễm, otra diputada por Cần Thơ, propuso prohibir expresamente la recopilación, el uso, la divulgación o el intercambio no autorizados de datos de identificación y factores de autenticación. Citó el riesgo de que los delincuentes comercialicen datos faciales, datos de voz y contraseñas de un solo uso. Su propuesta se refiere a información que puede servir para acceder a la cuenta de otra persona.
El proyecto complementario ajustaría la protección al nivel de riesgo
El proyecto de Ley de Seguridad de Datos introduciría cinco niveles de riesgo para la seguridad de los datos. Los responsables del tratamiento, es decir, las organizaciones o entidades encargadas de decidir cómo se procesan los datos, clasificarían los riesgos y aplicarían las protecciones correspondientes. La supervisión se realizaría principalmente mediante inspecciones posteriores a esas decisiones.
La protección abarcaría todo el ciclo de vida de los datos, desde el diseño de un sistema hasta la destrucción de la información. Quang dijo que el objetivo de la clasificación es ajustar las obligaciones al daño que podría causar una filtración, de modo que las actividades menos sensibles tengan requisitos más leves y las exposiciones más peligrosas reciban una protección más estricta.
Los cinco niveles corresponderían a los cinco niveles de sistemas de información establecidos en la legislación sobre ciberseguridad. El apartado 4 del artículo 8 permitiría a las organizaciones reutilizar los resultados de las clasificaciones de riesgo de ciberseguridad ya existentes, con lo que se evitarían dos evaluaciones separadas del mismo sistema.
Los niveles de riesgo propuestos se aplicarían junto con las categorías de datos esenciales e importantes previstas en la Ley de Datos. Servirían para orientar la elección de las medidas de seguridad, mientras que esas categorías vigentes seguirían aplicándose. El debate también abordó la distribución de responsabilidades entre los ministerios de Seguridad Pública y de Defensa Nacional, la criptografía de seguridad y la criptografía poscuántica, diseñada para resistir ataques de futuros ordenadores cuánticos.
Los datos de inteligencia artificial y las transferencias al extranjero tendrían obligaciones distintas
El proyecto de ley de seguridad de datos exigiría a las organizaciones que desarrollen o utilicen inteligencia artificial proteger el origen y la integridad de los datos de entrenamiento y de los datos producidos a partir de estos. Prohibiría el envenenamiento de datos y la extracción no autorizada, y establecería la intervención y supervisión humanas de las decisiones automatizadas.
El envenenamiento de datos consiste en alterar deliberadamente la información utilizada para entrenar un sistema de inteligencia artificial, lo que puede llevarlo a producir resultados poco fiables o manipulados. En los servicios de identificación, la calidad y la seguridad de esa información son importantes porque los errores automatizados pueden determinar si se acepta o se rechaza a una persona.
Las transferencias y el tratamiento transfronterizos estarían sujetos a procedimientos distintos según el nivel de riesgo. Los datos de los niveles uno y dos quedarían exentos de los procedimientos previstos en esta ley. Los responsables del tratamiento de datos de nivel tres realizarían sus propias evaluaciones y conservarían los registros correspondientes.
Las transferencias de datos de los niveles cuatro y cinco requerirían la evaluación y aprobación de las autoridades competentes antes de llevarse a cabo. El proyecto de ley también aborda las solicitudes extranjeras de datos, las obligaciones de los proveedores de servicios que operan a través de fronteras y el uso de evaluaciones de seguridad de datos en los procedimientos vigentes de inversión y transferencia de tecnología.
La escala de VNeID hace que los detalles sean importantes
En octubre, VNeID había emitido 86,4 millones de cuentas de identidad electrónica a ciudadanos vietnamitas. La plataforma ofrecía más de 70 funciones, había registrado más de 500 millones de visitas y atraía entre tres y seis millones de usuarios al día.
Esas cifras diarias equivalen aproximadamente a entre el 3,5 % y el 6,9 % del total de cuentas emitidas. Los datos describen una plataforma con una base de registro muy amplia y un grupo menor de personas que la utiliza cada día, incluso antes de que la ley propuesta amplíe su función en transacciones esenciales.
El Gobierno presenta las medidas de identificación como herramientas para combatir el fraude en línea, proteger la infraestructura digital y reducir el trabajo administrativo en el marco de su estrategia nacional de transformación digital. Para los usuarios, los cambios concretos afectan al acceso a los servicios, al tratamiento de los registros existentes y a la responsabilidad cuando falla una verificación de identidad.
Quang afirmó que el organismo encargado de redactar los proyectos trabajaría con la comisión de la Asamblea Nacional responsable de defensa, seguridad y relaciones exteriores para incorporar las observaciones de los diputados e informar al Comité Permanente antes de darles su forma definitiva. El próximo hito legislativo es la clausura prevista del período de sesiones el 21 de noviembre; los plazos vigentes para vincular las cuentas se mantienen al margen del debate sobre la nueva propuesta.
Puntos clave
- El proyecto de ley de identificación exigiría autenticar la identidad digital nacional para realizar transacciones en 11 sectores y permitiría ampliar el requisito a otras transacciones de alto riesgo.
- Quang prometió recopilar solo los datos mínimos, exigir consentimiento, limitar el intercambio de resultados de autenticación y no sincronizar el contenido de las transacciones.
- Los organismos estatales podrían crear automáticamente determinadas identidades a partir de información completa y exacta que ya figure en bases de datos públicas.
- Un decreto separado establece como plazos para vincular las cuentas el 31 de diciembre de 2026 y, para las cuentas bancarias, el 30 de junio de 2027.
- Los legisladores pidieron normas más estrictas sobre la responsabilidad de los proveedores de inteligencia artificial, el fraude biométrico y el uso no autorizado de información de identificación.
- El proyecto complementario de seguridad de datos propone cinco niveles de riesgo, supervisión humana de las decisiones automatizadas y procedimientos más estrictos para las transferencias de datos de los niveles de riesgo más altos.