2.592 formas de poner a prueba las defensas de un teléfono
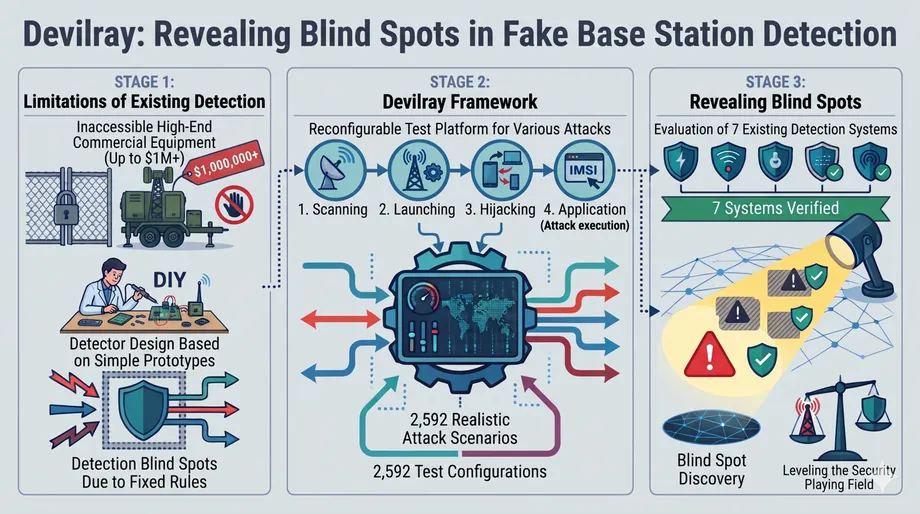
Un equipo de investigación de KAIST reprodujo 2.592 formas en que puede operar una estación base móvil falsa y las probó frente a siete sistemas de detección existentes. Todos los sistemas dejaron pasar al menos 192 configuraciones, lo que reveló deficiencias en herramientas destinadas a identificar equipos utilizados para la vigilancia, el rastreo de ubicación y el phishing.
Contenido
- 2.592 formas de poner a prueba las defensas de un teléfono
- Por qué las pruebas habituales dejan puntos ciegos
- Cómo LTE abre la puerta a la suplantación
- Una gama realista de ataques
- Pequeños cambios pueden eludir las señales de alerta
- Una mejor detección trajo más falsas alarmas
- La experiencia de Corea del Sur da urgencia a la investigación
- Las redes 5G privadas también están bajo escrutinio
- Acceso controlado y próxima presentación pública
- Puntos clave
KAIST anunció el trabajo el 4 de noviembre de 2026. Bajo la dirección de Yongdae Kim, profesor de la Escuela de Ingeniería Eléctrica de la institución, los investigadores crearon una plataforma de pruebas llamada Devilray tras examinar un dispositivo comercial de vigilancia, investigaciones anteriores y normas internacionales de comunicaciones móviles. Comprobaron cada configuración con teléfonos inteligentes reales para confirmar que sus procedimientos de comunicación funcionaban.
El número mínimo de configuraciones que pasaron inadvertidas equivale a alrededor del 7,4 % de las 2.592 probadas. Sin embargo, el hallazgo central va más allá de esa cifra: los sistemas diseñados para detectar señales de alerta conocidas pueden no identificar a atacantes que logran el mismo resultado mediante otra secuencia de mensajes o una señal de radio menos evidente.
Las estaciones base falsas, también llamadas captadores de IMSI, simuladores de estaciones celulares o StingRays, se hacen pasar por torres móviles legítimas e inducen a los teléfonos cercanos a conectarse. Los gobiernos las utilizan para la vigilancia. También hay delincuentes que las han transportado en vehículos por las calles de las ciudades para enviar mensajes que se hacen pasar por comunicaciones de bancos o empresas de reparto.
Para los usuarios de teléfonos, las consecuencias pueden incluir la exposición de identificadores de abonado, el rastreo de ubicación, interrupciones del servicio o mensajes fraudulentos enviados por una vía ajena al sistema habitual de mensajería del operador. Para los operadores y los investigadores, Devilray ofrece una forma de probar una gama más amplia de comportamientos sospechosos sin adquirir todos los costosos dispositivos comerciales cuyo acceso está restringido.
Por qué las pruebas habituales dejan puntos ciegos
Los investigadores llevan alrededor de 20 años desarrollando métodos para detectar estaciones base falsas. Sin embargo, los equipos comerciales de vigilancia son costosos y están sujetos a restricciones de compra y uso. A menudo, los equipos universitarios han tenido que construir sus propias torres de imitación, observar cómo funcionan y diseñar sistemas de detección basados en esas observaciones.
Un sistema evaluado frente a equipos construidos con los mismos supuestos puede tener buenos resultados y, al mismo tiempo, pasar por alto otros métodos. Un atacante puede cambiar el orden de los mensajes, elegir otra frecuencia o reducir la potencia de transmisión y aun así recopilar la información que busca.
Kim, el profesor de ingeniería eléctrica de KAIST que dirigió el estudio, describió el problema:
«La detección se ha basado en los ataques que ya conocemos. Los atacantes reales no se limitan a ellos. Hasta ahora, la ventaja ha estado de su lado».
Devilray cambia el punto de partida de una evaluación. En lugar de preguntar si un sistema reconoce una torre de imitación específica, describe las distintas opciones de las que dispone un atacante y prueba si el sistema detecta esas variaciones.
En la colaboración participaron el Instituto Nacional de Investigación de Seguridad de Corea del Sur, la Universidad Kyung Hee, la Universidad de Florida y la empresa de redes móviles Cape. Los investigadores describen su trabajo como el primer estudio académico que analiza una estación base falsa comercializada a organismos policiales y de inteligencia.
Cómo LTE abre la puerta a la suplantación
LTE, la tecnología asociada habitualmente al servicio móvil 4G, permite que un teléfono actúe en respuesta a algunos mensajes de la red antes de verificar su identidad. Durante el proceso de conexión inicial, una torre de imitación puede aprovechar esa brecha para influir en lo que hace el teléfono a continuación.
Una torre falsa puede solicitar un identificador permanente de abonado, información que permite vincular una suscripción móvil con una persona. El detector Rayhunter de la Electronic Frontier Foundation vigila esas solicitudes. Otro procedimiento puede utilizar un mensaje de rechazo para hacer que el teléfono se conecte de nuevo y revele su identificador sin recibir la misma solicitud directa.
Por eso, un sistema que solo vigila las solicitudes directas puede pasar por alto otra vía para obtener la misma información. La vulnerabilidad se debe a procedimientos permitidos por la norma LTE, por lo que el problema va más allá de un error en un modelo de teléfono o en el software de un fabricante.
LTE también sigue siendo relevante para quienes usan teléfonos 5G. Muchas redes 5G todavía dependen de LTE, y los teléfonos pueden volver a LTE cuando no hay cobertura 5G o si un atacante provoca el cambio. Comprar un teléfono compatible con 5G no elimina su exposición al proceso de conexión LTE.
Una gama realista de ataques
El dispositivo comercial que examinó el equipo podía copiar la identidad de una torre legítima, cambiar de frecuencia y operar dos redes a la vez. También podía reducir su potencia de transmisión para cubrir apenas unos metros, una capacidad importante al probar sistemas de detección que esperan que las torres sospechosas emitan señales inusualmente potentes.
Los investigadores combinaron esas observaciones con estudios anteriores y especificaciones de 3GPP, la asociación que desarrolla las normas internacionales de comunicaciones móviles. Dividieron el funcionamiento en cuatro etapas: analizar la red circundante, activar una celda falsa, atraer conexiones de teléfonos y llevar a cabo el ataque.
A lo largo de esas etapas, el equipo identificó siete dimensiones que un atacante podría modificar. Combinar todas las opciones también habría generado combinaciones incompatibles con las comunicaciones reales, así que los investigadores aplicaron 21 reglas de dependencia para excluirlas.
El conjunto resultante incluyó 2.592 configuraciones. Cada una se probó con teléfonos inteligentes reales, lo que permitió contrastar la evaluación con casos prácticos, además de basarla en normas y equipos comerciales. La cifra describe la gama de pruebas creada por el equipo; el estudio no indica con qué frecuencia se producen esas configuraciones en ataques reales.
Para quienes trabajan en defensa, contar con una prueba reproducible es importante porque permite volver a evaluar un sistema después de un cambio de software. Un desarrollador puede comprobar si una actualización detecta un comportamiento que antes pasaba inadvertido y si genera problemas en otros ámbitos, usando las mismas condiciones de funcionamiento.
Pequeños cambios pueden eludir las señales de alerta
Los siete sistemas evaluados utilizaban distintos tipos de indicios, entre ellos mensajes de señalización, información difundida por estaciones base, señales de radio, patrones estadísticos y aprendizaje automático. Todos tenían puntos ciegos, a menudo relacionados con las señales concretas que sus diseñadores habían elegido.
Los sistemas que analizaban mensajes podían pasar por alto un procedimiento que recopilaba un identificador mediante un intercambio diferente. Los que buscaban una intensidad de señal excesiva podían no detectar el dispositivo comercial cuando funcionaba con baja potencia. Un atacante cercano que cubra una zona pequeña quizá no tenga motivos para transmitir en todo un vecindario.
Un sistema de detección estadística se enfrentó a otro problema. Controlaba la frecuencia con que se pedía a los teléfonos que revelaran sus identificadores, pero un atacante podía recopilarlos lentamente y acercarse solo a algunos de los teléfonos cercanos. El patrón resultante podía parecerse a la actividad normal de una terminal de autobuses, en lugar de a una serie evidente de solicitudes de vigilancia.
Estos ejemplos muestran por qué detectar torres falsas es más complicado que mantener una lista de mensajes sospechosos. Los atacantes pueden modificar los tiempos, la potencia y los procedimientos de comunicación sin alejarse demasiado de comportamientos que también aparecen en redes legítimas.
Una mejor detección trajo más falsas alarmas
El equipo también investigó si el aprendizaje automático podía cerrar los puntos ciegos. Volvió a entrenar los sistemas con ataques que antes no habían detectado y luego midió tanto la detección efectiva como las falsas alarmas en el tráfico habitual de los operadores.
En un modelo que analizaba mensajes de Control de Recursos de Radio (RRC, por sus siglas en inglés), la tasa de detección subió del 51 % al 96 %. Los mensajes RRC ayudan a gestionar la conexión de radio entre un teléfono y la red. La tasa de falsas alarmas también aumentó, del 1,4 % al 5,3 %, casi cuatro veces la cifra anterior.
En un modelo que analizaba mensajes del Estrato de No Acceso (NAS, por sus siglas en inglés), la detección aumentó del 27 % al 63 %. La señalización NAS gestiona aspectos como el registro y la movilidad entre un teléfono y la red central móvil. La tasa de falsas alarmas subió del 4,7 % al 8,8 %. En el caso más difícil examinado, la tasa de falsas alarmas del modelo NAS llegó al 15 %.
En términos más sencillos, una tasa de falsas alarmas del 5,3 % significa que se generan unas 53 advertencias por cada 1.000 ejemplos legítimos evaluados en esas condiciones de prueba, frente a unas 14 con una tasa del 1,4 %. Esto supone más actividad normal que una persona o un sistema debe investigar.
La tasa de detección del sistema RRC mejoró 45 puntos porcentuales, mientras que la del sistema NAS aumentó 36 puntos. Ambas mejoras vinieron acompañadas de más falsas alarmas. Por ello, los investigadores sostienen que las evaluaciones deberían presentar conjuntamente las tasas de detección y de falsas alarmas, para que los usuarios puedan determinar si una mayor cobertura de ataques resulta práctica en el funcionamiento diario.
La experiencia de Corea del Sur da urgencia a la investigación
Corea del Sur ya ha sufrido pérdidas económicas relacionadas con equipos celulares ilegales. Una investigación gubernamental sobre un incidente relacionado con KT, que salió a la luz pública en agosto de 2025, contabilizó 368 víctimas y pérdidas de unos 200 millones de wones por cargos no autorizados de bajo monto.
El incidente involucró femtoceldas ilegales. Una femtocelda es una estación base pequeña que normalmente se utiliza para mejorar la cobertura o aliviar la carga de una red móvil. En este caso, los atacantes usaron equipos falsificados para interceptar información de usuarios y efectuar cargos no autorizados.
Kim habló sobre las pruebas de redes móviles en la conferencia .HACK 2026, el 8 de abril. Entre los trabajos de su laboratorio figuraba un analizador de señales LTE, un dispositivo que escucha los mensajes de radio intercambiados entre teléfonos y estaciones base. Los investigadores descubrieron que la información transmitida sin cifrar podía ayudar a rastrear la ubicación física de un dispositivo.
Los metadatos, como los identificadores y los detalles de conexión, describen las comunicaciones, pero no incluyen las palabras de un mensaje o una conversación. Aunque el contenido esté cifrado, la información de conexión expuesta todavía puede revelar detalles útiles sobre un dispositivo y sus desplazamientos.
El laboratorio también realizó experimentos con falsas alertas de emergencia y utilizó Devilray para reproducir ataques mediante emisores de SMS y ataques SigOver que desconectan los dispositivos del servicio de Internet. Esas demostraciones muestran la variedad de resultados que los investigadores intentan probar: desde mensajes engañosos hasta la interrupción de la conexión de un teléfono.
Las redes 5G privadas también están bajo escrutinio
La presentación de Kim en abril amplió la preocupación a las redes 5G privadas, creadas para determinadas organizaciones o instalaciones industriales. Entre sus usuarios hay instalaciones de defensa, complejos industriales e instituciones médicas, por lo que la seguridad de la información sobre dispositivos y ubicaciones tiene consecuencias prácticas.
Advirtió que las vulnerabilidades del software de los equipos podrían combinarse con deficiencias en los procedimientos de comunicación móvil y abrir vías para la interceptación o el software malicioso. También señaló los componentes de banda base, el hardware y el software que gestionan las comunicaciones celulares por radio de un dispositivo.
El laboratorio estaba desarrollando una versión 5G de su analizador de señales, que, según indicó en la presentación de abril, estaba completada en aproximadamente un 90 %. Kim también expresó su preocupación por la posibilidad de que los metadatos expuestos permitieran a un observador deducir qué dispositivos se encuentran dentro de una instalación y dónde están.
La evaluación de sistemas de detección de Devilray se centró en LTE. El trabajo paralelo sobre 5G refleja los esfuerzos del laboratorio por examinar las redes más recientes mientras aborda una tecnología que sigue transportando tráfico móvil y respaldando muchas redes 5G.
Acceso controlado y próxima presentación pública
El equipo de investigación restringe el acceso a Devilray a investigadores y organizaciones previamente evaluados, bajo condiciones controladas, porque la capacidad de reproducir comportamientos de ataque podría utilizarse con fines maliciosos. Entre sus posibles usuarios están los operadores, los investigadores y los desarrolladores que necesitan probar defensas frente a una gama más amplia de comportamientos de los equipos.
El equipo compartió con la Electronic Frontier Foundation casos de ataque que Rayhunter no había detectado; la organización trabaja en métodos para identificarlos. La GSMA, la asociación mundial de operadores móviles, también invitó a los investigadores a presentar Devilray a su Grupo de Fraude y Seguridad, donde representantes del sector y de organismos de normalización debatieron métodos de detección.
La investigación se publicó en arXiv y fue aceptada para ACSAC 2026. Está previsto que se presente en Los Ángeles durante la conferencia, del 7 al 11 de diciembre. Los principales hitos públicos abarcan varios meses:
- 8 de abril de 2026: Kim presentó el marco de pruebas de redes móviles del laboratorio en la conferencia .HACK 2026.
- 4 de noviembre de 2026: KAIST anunció Devilray y la evaluación de siete sistemas de detección.
- Del 7 al 11 de diciembre de 2026: Está previsto presentar el trabajo en ACSAC 2026, en Los Ángeles.
El grupo de Kim también está desarrollando un sistema de detección que combina observaciones de teléfonos, redes de operadores y analizadores de señales de radio independientes para detectar y localizar estaciones base falsas. El trabajo reúne información de varios puntos de observación, en lugar de depender de una sola señal de alerta.
Kim describió así el objetivo de la plataforma de pruebas:
«Devilray no pretende derrotar a los sistemas de detección existentes. Ofrece a quienes trabajan en defensa las mismas opciones de las que ya disponen los atacantes, para que, por fin, el ataque y la defensa puedan avanzar a la par».
Puntos clave
- Devilray reproduce 2.592 configuraciones de estaciones base falsas, cada una probada con teléfonos inteligentes reales.
- Los siete sistemas de detección evaluados dejaron pasar al menos 192 configuraciones, alrededor del 7,4 % del conjunto de pruebas.
- Los atacantes pueden variar los mensajes, la potencia de la señal y los patrones de recopilación para eludir las señales de alerta conocidas.
- El nuevo entrenamiento de dos modelos de aprendizaje automático mejoró la detección, pero también aumentó las falsas alarmas en el tráfico legítimo.
- El acceso a Devilray está restringido a usuarios previamente evaluados y está previsto presentar la investigación en ACSAC 2026, en diciembre.