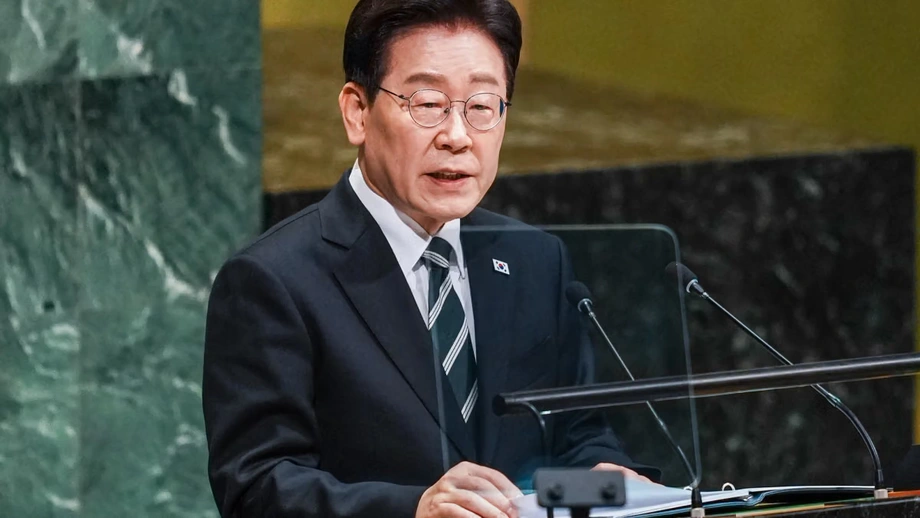
Lee busca una autoridad única para coordinar la ciberdefensa
El presidente de Corea del Sur, Lee Jae Myung, ha ordenado a funcionarios examinar la creación de una poderosa autoridad de ciberseguridad tras el presunto robo de 6.300 millones de dólares a Binance, mientras se realizan controles de seguridad en más de 2.100 instituciones públicas y unas 170 instalaciones importantes de infraestructura privada.
Contenido
- Lee busca una autoridad única para coordinar la ciberdefensa
- Por qué el robo a Binance se convirtió en una advertencia
- Cómo se desarrollaron los acontecimientos
- ¿Qué cambiaría con un responsable de ciberseguridad?
- Las inspecciones abarcan organismos públicos y redes esenciales
- Las brechas de seguridad en Corea ponen el foco en los datos de los clientes
- Por qué son importantes las carteras en línea y fuera de línea
- Lee vincula los avances en inteligencia artificial con una mayor protección
- Puntos clave
En una reunión del Gabinete celebrada en Seúl el 3 de noviembre, Lee pidió una coordinación más estrecha entre los ministerios del Gobierno y las empresas privadas. Su propuesta llega tras ataques contra empresas financieras coreanas y ante la creciente preocupación por la seguridad de las redes financieras, energéticas y de comunicaciones.
Lee, quien quiere que los funcionarios detecten antes los peligros y compartan las alertas con mayor rapidez, describió las debilidades del enfoque actual:
El sistema de seguridad vigente, centrado en las inspecciones y las respuestas posteriores a los incidentes, muestra limitaciones claras.
El responsable de ciberseguridad propuesto supervisaría tareas que actualmente están repartidas entre varias autoridades. En este contexto, el término se refiere a un funcionario o una organización con amplias facultades para coordinar un área política específica. Lee también pidió a los funcionarios que consideraran la creación de un grupo de trabajo que reúna al Gobierno y a las empresas privadas.
La propuesta sigue en estudio. El Gobierno no ha anunciado cuál sería su estructura, qué facultades recibiría de los organismos existentes ni cuándo se crearía.
Por qué el robo a Binance se convirtió en una advertencia
Según las informaciones, los atacantes retiraron unos 6.300 millones de dólares en activos digitales de Binance el 29 de octubre. El robo afectó a carteras en línea de diez cadenas de bloques; la mayor parte del dinero se retiró en unos 20 minutos. Las cadenas de bloques son registros digitales que se utilizan para seguir las transacciones de criptomonedas.
La rapidez y el alcance de las retiradas ayudan a explicar el énfasis de Lee en las alertas tempranas. Un ataque que se desarrolla en varias redes en cuestión de minutos deja poco tiempo a las instituciones para identificar actividades sospechosas, contactar a las autoridades competentes y limitar nuevas pérdidas.
La empresa de análisis de cadenas de bloques TRM describió el incidente como el mayor robo de criptomonedas registrado hasta la fecha. La pérdida reportada de 6.300 millones de dólares equivale a unas 4,2 veces los 1.500 millones robados a Bybit en febrero de 2025, lo que ilustra la magnitud del incidente mencionado en el debate sobre las políticas.
El FBI atribuyó el ataque a Corea del Norte el 31 de octubre e identificó al grupo de piratas informáticos TraderTraitor. Corea del Norte negó su responsabilidad. Kim Yo Jong, hermana del líder norcoreano Kim Jong Un, rechazó la acusación:
retórica absurda y nada nuevo.
Lee mencionó el incidente de Binance al hablar de la necesidad de reforzar las defensas, pero no nombró a Corea del Norte en sus declaraciones. Sus instrucciones se centraron en cómo Corea del Sur debería organizar su respuesta a las ciberamenazas en los servicios públicos y las empresas.
Cómo se desarrollaron los acontecimientos
El robo, la atribución de Estados Unidos y las instrucciones de Lee se produjeron en un lapso de varios días. Las brechas de seguridad dentro del país añadieron urgencia a un debate que iba más allá de las plataformas de intercambio de criptomonedas.
- Febrero de 2025: Bybit sufrió un robo de criptomonedas valorado en unos 1.500 millones de dólares, la cifra utilizada para describir la magnitud del incidente de Binance.
- 29 de octubre: Según las informaciones, los atacantes retiraron unos 6.300 millones de dólares de carteras de Binance en diez cadenas de bloques.
- 31 de octubre: El FBI atribuyó el ataque a Binance a Corea del Norte.
- 3 de noviembre: Lee ordenó a los funcionarios, durante una reunión del Gabinete, revisar la creación de una autoridad de ciberseguridad y el refuerzo de las medidas de prevención.
Las autoridades surcoreanas también estaban realizando revisiones de seguridad en instituciones públicas e instalaciones privadas importantes. Estos controles ofrecen una respuesta inmediata mientras los funcionarios examinan un cambio a más largo plazo en la organización de las responsabilidades de ciberseguridad.
¿Qué cambiaría con un responsable de ciberseguridad?
La propuesta de Lee aborda un problema práctico: las responsabilidades de seguridad están repartidas entre instituciones con distintas funciones. El Servicio Nacional de Inteligencia, el Ministerio de Ciencia y los organismos reguladores financieros ya participan en diferentes partes de la respuesta.
Una autoridad coordinadora reuniría esas funciones en un marco común que abarcaría al Gobierno y a las empresas privadas. Lee pidió un sistema capaz de detectar indicios de ataques, distribuir esa información y organizar una respuesta antes de que aumenten los daños.
Una alerta detectada por una organización puede ser importante para otra. Por ejemplo, la información sobre un intento de intrusión puede ayudar a otras instituciones a comprobar si enfrentan actividades similares. Compartir información con mayor rapidez es fundamental para el sistema de prevención que describió Lee.
El grupo de trabajo propuesto para los sectores público y privado conectaría la coordinación gubernamental con las empresas que operan servicios financieros y otras redes esenciales. Su composición y sus responsabilidades dependerán de decisiones que los funcionarios aún deben tomar.
Las inspecciones abarcan organismos públicos y redes esenciales
El Servicio Nacional de Inteligencia ha ordenado controles de seguridad de emergencia en más de 2.100 ministerios, gobiernos locales e instituciones públicas. El Ministerio de Ciencia está revisando unas 170 instalaciones importantes de infraestructura privada, incluidos operadores financieros y de telecomunicaciones.
Lee señaló las finanzas, la energía y la información y las comunicaciones como áreas prioritarias. Instruyó a los funcionarios para que abordaran las vulnerabilidades en las principales instituciones e infraestructuras estatales, y vinculó la ciberseguridad con los servicios de los que depende la población en su vida cotidiana.
Las redes financieras permiten realizar pagos y acceder al dinero. Las redes de comunicaciones transmiten información entre personas, empresas y organismos públicos. La infraestructura energética proporciona electricidad y otros suministros esenciales. Las instrucciones de Lee sitúan la protección de estos servicios junto con la protección de los activos digitales y la información personal.
Las inspecciones forman parte de la respuesta inmediata. La reforma más amplia añadiría una coordinación más sólida y medidas más tempranas, para que las autoridades puedan responder a las señales de alerta, además de investigar los incidentes una vez que ocurren.
Las brechas de seguridad en Corea ponen el foco en los datos de los clientes
Mirae Asset Global Investments, la plataforma de intercambio de criptomonedas Bithumb y Daishin Securities se han visto afectadas recientemente por incidentes de piratería informática relacionados con información de clientes. Estos casos incorporaron el manejo de datos personales al debate del Gobierno, junto con el robo de criptomonedas.
El dinero y la información plantean problemas distintos para los clientes afectados. Una plataforma de intercambio puede tener que reemplazar los activos robados, mientras que una empresa que sufre una filtración de datos debe abordar la exposición de la información que conserva sobre sus usuarios. El marco propuesto por Lee abarca la seguridad de distintas instituciones, en lugar de centrarse en un único tipo de pérdida.
El debate también se produjo tras la presunta filtración de una lista de pasajeros del avión utilizado por el presidente. Ese incidente amplió la preocupación más allá de las empresas financieras, a información relacionada con las operaciones del Estado.
La Comisión de Servicios Financieros ha convocado a representantes de cinco plataformas de intercambio de criptomonedas para evaluar su preparación: Upbit, Bithumb, Coinone, DigitalX y Gopax. Las reuniones incorporan a las plataformas nacionales de compraventa a la respuesta al incidente de Binance y a las recientes brechas de seguridad en Corea.
Por qué son importantes las carteras en línea y fuera de línea
Las plataformas de intercambio coreanas deben mantener al menos el 80 % de las criptomonedas de sus clientes en carteras frías. Estas carteras mantienen fuera de línea las credenciales digitales necesarias para autorizar transferencias, lo que reduce su exposición a ataques a través de conexiones a internet.
Las carteras calientes permanecen conectadas a internet y permiten a las plataformas procesar transferencias con mayor facilidad. El robo reportado a Binance afectó a carteras calientes, por lo que la diferencia entre el acceso en línea y el almacenamiento fuera de línea es fundamental para entender cómo gestionan la seguridad estas plataformas.
El requisito coreano significa que al menos cuatro quintas partes de las criptomonedas de los clientes deben mantenerse en almacenamiento frío. Hasta una quinta parte puede quedar fuera de ese mínimo. Estas cifras describen un requisito de almacenamiento; los operadores de las plataformas también necesitan controles para regular el acceso, la aprobación de transferencias y el movimiento de activos entre carteras.
Los clientes también dependen de la respuesta de una plataforma después de una pérdida. Binance afirmó que había restablecido los servicios y cubierto las pérdidas del incidente, y que había financiado aproximadamente el 95 % de la cantidad robada con sus propias reservas. Aplicada al robo reportado de 6.300 millones de dólares, esa proporción equivaldría a unos 5.990 millones de dólares.
La propuesta surcoreana de una Ley Básica de Activos Digitales abordaría la indemnización a los clientes después de ataques informáticos, pero aún no ha sido aprobada. Por tanto, la indemnización es una cuestión normativa distinta del requisito vigente de mantener fuera de línea la mayoría de los activos de los clientes. Una cuestión se refiere a cómo se almacenan los activos; la otra, a quién debe pagar cuando los clientes sufren pérdidas.
Lee vincula los avances en inteligencia artificial con una mayor protección
Lee advirtió que los avances en inteligencia artificial están haciendo que los métodos de piratería informática sean más sofisticados y frecuentes. Sostuvo que los sistemas de seguridad deben identificar vulnerabilidades y reaccionar ante las primeras señales de un ataque a medida que evolucionan esos métodos.
La inteligencia artificial formó parte de su explicación sobre el cambio en el entorno de amenazas. Sus instrucciones pidieron medidas de prevención en los ámbitos tecnológico e institucional y una mayor conciencia pública, en lugar de depender únicamente de las inspecciones.
Lee también vinculó la ciberseguridad con las ambiciones de Corea del Sur en semiconductores e inteligencia artificial. El presidente afirmó que la competitividad digital requiere una protección sólida, además de avances en esas industrias:
Para convertirnos en líderes de la era digital, debemos contar con capacidades de ciberseguridad de primer nivel, junto con semiconductores e inteligencia artificial.
Para los organismos públicos y las empresas, la tarea inmediata consiste en revisar las vulnerabilidades y prepararse para compartir las alertas con mayor rapidez. La decisión de mayor alcance es cuánta autoridad tendría un nuevo organismo coordinador sobre instituciones que ya tienen responsabilidades de seguridad.
Para los clientes, las cuestiones más concretas son la seguridad de la información personal, el acceso continuado a los servicios financieros y la indemnización tras un robo. La autoridad de ciberseguridad propuesta y la legislación sobre activos digitales, aún pendiente, abordan aspectos distintos de esas preocupaciones.
Puntos clave
- Lee ha ordenado revisar la creación de una autoridad de ciberseguridad que coordine a organismos gubernamentales y empresas privadas.
- La propuesta llega tras el presunto robo de 6.300 millones de dólares a Binance el 29 de octubre y recientes brechas de seguridad en empresas financieras coreanas.
- El FBI atribuyó el ataque a Binance a Corea del Norte, que negó su responsabilidad.
- Los controles de seguridad abarcan más de 2.100 instituciones públicas y unas 170 instalaciones importantes de infraestructura privada.
- Las plataformas de intercambio coreanas deben mantener al menos el 80 % de las criptomonedas de sus clientes en carteras frías.
- La Ley Básica de Activos Digitales aún no ha sido aprobada y no se ha anunciado un calendario para crear el organismo de ciberseguridad propuesto.