Las redes informáticas residenciales se convierten en objetivo de seguridad nacional
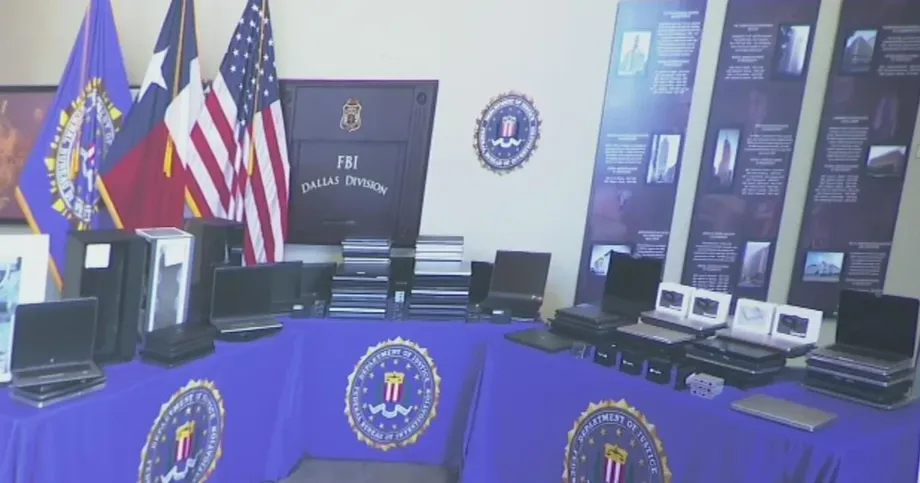
Agentes federales registraron más de 40 viviendas en Texas entre el 21 y el 25 de septiembre e incautaron aproximadamente 187 computadoras portátiles y otros dispositivos electrónicos en una investigación sobre presunto fraude laboral relacionado con Corea del Norte. Más de 100 dispositivos fueron recuperados en el norte de Texas, donde las autoridades dijeron que viviendas en la zona de Dallas y Fort Worth servían de bases para trabajadores en el extranjero que se hacían pasar por empleados estadounidenses.
Contenido
- Las redes informáticas residenciales se convierten en objetivo de seguridad nacional
- Qué incautaron los agentes en Texas
- Cómo una granja de computadoras portátiles hace que un trabajador en el extranjero parezca estar en el país
- Presuntamente, los colaboradores estadounidenses se ocuparon de algo más que las computadoras
- Los informes sobre los arrestos identifican a dos estadounidenses y diez operadores en China
- Las cifras de dinero corresponden a escalas diferentes
- El acceso a las empresas genera un riesgo de seguridad distinto
- La investigación se extiende más allá de los registros en Texas
- Qué se dijo a los empleadores y qué se desconoce todavía
- Puntos clave
La operación, denominada Operación Lone Star Roundup, tenía como objetivo una red física de apoyo detrás de empleos remotos aparentemente normales. Los fiscales afirman que facilitadores estadounidenses recibían computadoras de los empleadores, instalaban equipos o programas que permitían el acceso desde el extranjero y ayudaban a transferir salarios a cuentas controladas por agentes norcoreanos.
El fiscal federal Ryan Raybould, quien dirige la fiscalía del Distrito Norte de Texas, dijo que esos ingresos financian los programas nuclear y de misiles balísticos de la República Popular Democrática de Corea. Atribuyó al Departamento del Tesoro de Estados Unidos un cálculo según el cual el programa norcoreano más amplio de trabajadores informáticos generó más de 800 millones de dólares en el año fiscal 2024.
Los informes difieren sobre los procesos penales que acompañaron las incautaciones. Según las versiones de una conferencia de prensa celebrada el martes, se esperaba que se presentaran acusaciones contra facilitadores estadounidenses y no se había anunciado ningún arresto. Otras versiones, que describen un anuncio del Departamento de Justicia fechado el 13 de octubre, dijeron que dos estadounidenses habían sido arrestados y que una acusación formal imputaba a diez personas radicadas en China. Esas descripciones no deben tratarse como una única versión procesal plenamente conciliada.
La distinción es importante: las incautaciones documentan la interrupción de una infraestructura sospechosa, mientras que los cargos penales exponen acusaciones contra personas concretas. Ni la incautación de una computadora ni una acusación formal prueban culpabilidad.
Qué incautaron los agentes en Texas
En algunos informes, el total de dispositivos incautados en todo el estado se describe como más de 185; en otros, más detallados, como 187. Las cifras son compatibles, no contradictorias. Las descripciones de los lugares registrados varían entre aproximadamente 40 y más de 40 viviendas.
El equipo incluía computadoras portátiles y dispositivos de teclado, video y ratón, conocidos comúnmente como equipos KVM. Estos dispositivos pueden permitir que un operador controle desde otro lugar el teclado, la pantalla y el ratón de una computadora. Si se usan junto con programas de acceso remoto, pueden permitir que alguien en el extranjero opere una computadora de una empresa ubicada en una vivienda estadounidense.
Las autoridades no revelaron las direcciones de las propiedades en Texas. Indicaron que había una concentración cerca de Dallas y Fort Worth y atribuyeron en parte la exposición de la zona a su amplio mercado laboral. Los informes también difieren ligeramente sobre el número de dispositivos incautados en la región: algunos hablan de unos 100 y otros, de más de 100.
R. Joseph Rothrock, agente especial a cargo de la oficina del FBI en Dallas, explicó por qué el equipo era importante para los investigadores:
«Cada computadora portátil incautada podría representar a una empresa que ha contratado a un trabajador informático de la RPDC».
Se trata de una medida de la posible exposición, no de un recuento confirmado de empleadores distintos. Los 187 dispositivos incluían otros equipos además de computadoras portátiles, y varias computadoras podían pertenecer a una misma empresa. Por lo tanto, el total incautado no puede convertirse directamente en un número de empresas afectadas.
Cómo una granja de computadoras portátiles hace que un trabajador en el extranjero parezca estar en el país
El presunto acuerdo comienza antes de que un empleador envíe una computadora. Los trabajadores solicitan puestos remotos en el sector informático usando identidades robadas o falsas, mientras otros participantes ayudan a superar las verificaciones de contratación. Cuando una empresa cree haber contratado a un empleado legítimo en Estados Unidos, envía el equipo a una dirección controlada por un facilitador.
Luego, el facilitador aloja la computadora portátil y configura el acceso remoto. Las redes privadas virtuales, o VPN, y los servidores proxy ayudan a ocultar la ubicación de la persona que se conecta. Una VPN dirige el tráfico de internet a través de otra conexión; un proxy actúa como intermediario. Ninguna de estas herramientas es delictiva por sí misma, pero las autoridades afirman que esta red las usaba para ocultar la identidad y la ubicación de los trabajadores.
Una computadora portátil conectada físicamente en Texas puede hacer que el acuerdo laboral parezca local, aunque la persona que la opera esté en el extranjero. La dirección local, la computadora del empleador y la conexión oculta contribuyen a crear esa apariencia.
Los informes difieren sobre dónde se encontraban los propios trabajadores. Algunas descripciones los sitúan en Corea del Norte, mientras que las versiones de la acusación formal identifican a operadores radicados en China y se refieren de forma más general a trabajadores en el extranjero. No debe entenderse que la presunta trama exigía que todos los trabajadores estuvieran físicamente en Corea del Norte.
La investigación en Texas se suma al escrutinio previo del fraude global de trabajadores informáticos, incluido el uso de identidades falsas e intermediarios estadounidenses para obtener salarios en el extranjero. Esta operación ofrece una imagen detallada de la infraestructura residencial que puede hacer posibles esos empleos.
Presuntamente, los colaboradores estadounidenses se ocuparon de algo más que las computadoras
Los investigadores describieron a los facilitadores como participantes en la contratación, la verificación de identidades y la gestión de pagos, no simplemente como personas que ofrecían espacio para guardar computadoras portátiles. Algunos supuestamente recibían salarios y transferían dinero a cuentas controladas por trabajadores norcoreanos. Otros permitían que se usaran sus nombres y datos personales a cambio de una parte de los ingresos.
Rothrock describió la variedad de ayudas que investigaban las autoridades, incluida la diferencia entre las identidades robadas a personas que no lo sabían y las proporcionadas por participantes voluntarios:
«Pueden usar identidades robadas de estadounidenses que no lo saben para conseguir empleos de trabajadores informáticos en Estados Unidos», dijo Rothrock. «En otros casos, pagan a personas para que usen sus identidades o realicen otras tareas, como participar en entrevistas, verificar identidades robadas, enviar paquetes, alojar computadoras portátiles y someterse a pruebas de drogas o a la toma de huellas dactilares».
Esas presuntas actividades muestran por qué los investigadores examinan algo más que las conexiones a internet. Una persona que sustituya al candidato en una entrevista o se someta a una verificación presencial podría ayudar a un solicitante en el extranjero a superar controles que no pueden eludirse solo con programas informáticos.
Raybould dijo que las personas que alojaran el equipo a sabiendas serían procesadas. Su advertencia no determina el conocimiento o la intención de ninguna persona en particular, algo que tendría que establecerse mediante pruebas en los procesos penales correspondientes.
Los informes sobre los arrestos identifican a dos estadounidenses y diez operadores en China
Las versiones del anuncio del Departamento de Justicia del 13 de octubre identifican a los estadounidenses arrestados como Michael James Bostelle, de Pensilvania, y Juan Cecilio Pena Carrillo, de Texas. Según esos informes, ambos enfrentan cargos que incluyen fraude electrónico, lavado de dinero y robo de identidad, relacionados con la presunta trama laboral.
Las mismas versiones identifican a diez participantes imputados radicados en China: Sun Sheng Ming, Pei Li Guang, Weng Shou Cheng, Han Guo Bin, Wang Jian Jun, Sheng Zhang Kun, Zhang Wei Ping, Zhang Li Ping, Yu Yang y Jin Long.
Según se informa, una acusación formal sostiene que operadores en China dirigían a Pena Carrillo, Tey Michael Nolte y al menos otros cuatro estadounidenses. Nolte fue mencionado en la acusación, pero no fue imputado. Presuntamente reclutó, dirigió y capacitó a Bostelle y a otros participantes estadounidenses. Que una persona sea mencionada en una acusación formal no significa que sea acusada.
Según estos informes, el presunto fraude afectó a más de 70 empresas estadounidenses, comprometió las identidades de 25 estadounidenses, generó al menos 3 millones de dólares para trabajadores informáticos en el extranjero y provocó que se presentara información falsa ante varias agencias del gobierno estadounidense. Los informes no identifican a todos los empleadores afectados ni especifican qué agencias recibieron esa información.
Según esos informes, no fue posible contactar de inmediato a los abogados de Bostelle y Pena Carrillo para obtener comentarios. No se informó de ninguna respuesta de Nolte. Las acusaciones no han sido probadas, y los informes no aclaran cómo se relacionan, desde el punto de vista procesal, estos arrestos con los cargos cuya presentación próxima se anunció en la conferencia de prensa del norte de Texas.
Las cifras de dinero corresponden a escalas diferentes
Las cifras de 800 millones y 3 millones de dólares no deben combinarse. El cálculo de Raybould, de más de 800 millones de dólares, se refiere al programa norcoreano más amplio de trabajadores informáticos en el año fiscal 2024. La presunta suma de al menos 3 millones de dólares corresponde a la trama laboral descrita en los informes sobre la acusación formal.
Las descripciones del cálculo del Departamento del Tesoro también varían. Algunas dicen que se enviaron más de 800 millones de dólares a Corea del Norte; otras describen esa cantidad como ingresos generados por el programa. Los ingresos obtenidos y el dinero transferido son medidas distintas, por lo que no debe presentarse la cifra como un total de transferencias documentado con precisión sin más aclaraciones.
Las autoridades también dijeron que los trabajadores enviaban a Corea del Norte un porcentaje estimado de entre el 85 % y el 90 % de sus ingresos. Según ese cálculo, de cada 100 dólares ganados quedarían entre 10 y 15 dólares fuera de la suma remitida. Esto ilustra la estructura de pagos presunta, pero no determina cómo se distribuyó cada salario en la investigación de Texas.
La acusación financiera explica por qué los fiscales consideran que el caso va más allá del fraude laboral. Las autoridades afirman que los salarios estadounidenses se convierten en una fuente de financiación para un gobierno sometido a sanciones y sus programas armamentísticos. Los informes no vinculan pagos salariales concretos de Texas con compras específicas de armas.
El acceso a las empresas genera un riesgo de seguridad distinto
Una contratación fraudulenta exitosa puede permitir obtener algo más que un salario. Raybould dijo que el acceso a computadoras portátiles de empresas también podría proporcionar una vía de entrada a sus sistemas, comunicaciones y plataformas financieras. El alcance dependería de los permisos asociados a cada puesto.
CrowdStrike, la empresa de ciberseguridad que dijo haber proporcionado información y análisis técnico en apoyo del FBI, sigue la actividad de la red bajo el nombre Famous Chollima. Una descripción de una solicitud judicial también señala que una importante empresa de ciberseguridad asignó ese nombre al grupo de amenazas. Es una denominación de seguimiento, no un cargo penal aparte.
CrowdStrike dijo que entre las organizaciones identificadas en las operaciones interrumpidas había empresas de los sectores aeroespacial, energético, de servicios financieros, de atención de salud, de ciberseguridad, de ingeniería de defensa y de tecnología gubernamental. Esa variedad indica una posible exposición en sectores sensibles, pero no demuestra que todas las organizaciones afectadas perdieran datos.
La empresa describió tácticas para desviar equipos de los empleadores. Algunos operativos supuestamente presentaban denuncias policiales falsas en las que afirmaban que habían robado las computadoras portátiles, para que se enviaran equipos de reemplazo a otra dirección. Otros alegaban que se habían mudado de forma repentina o conseguían empleos a través de empresas de selección de personal, lo que permitía desviar las computadoras sin que esas empresas lo supieran.
Estos detalles vinculan el engaño en la contratación con las granjas físicas: un trabajador necesita tanto una identidad aceptada como un medio para trasladar la computadora del empleador a un lugar controlado por la red. Las autoridades no han revelado un inventario completo de los datos a los que se accedió o que fueron robados en la operación de Texas.
La investigación se extiende más allá de los registros en Texas
Según una descripción de documentos judiciales, el FBI identificó 11 cuentas de Google presuntamente vinculadas al fraude laboral. Los investigadores solicitaron información de cada cuenta desde su creación hasta el 8 de octubre, incluidos datos de suscripción, direcciones, números de teléfono, horarios de conexión, direcciones IP y registros de pagos y facturación.
Según se informa, un tribunal federal del Distrito Norte de Texas emitió el 9 de octubre una orden que exigía a Google entregar los registros en un plazo de diez días. Ese plazo apunta al 19 de octubre como fecha límite indicada para la entrega. Los informes no confirman que Google hubiera completado la entrega.
Las principales fechas informadas son:
- Del 21 al 25 de septiembre: registros del FBI y acciones relacionadas en más de 40 viviendas de Texas.
- 8 de octubre: fin del período cubierto por la solicitud de registros de 11 cuentas de Google.
- 9 de octubre: fecha de la orden judicial informada que instruía a Google a entregar los registros de las cuentas en un plazo de diez días.
- 13 de octubre: fecha asociada a los informes sobre el anuncio de la operación y los procesos penales relacionados.
Las autoridades también describieron actividades similares en Luisiana, Nevada, Kentucky y Ohio. CrowdStrike dijo que la interrupción más amplia incluyó dos arrestos en Ohio, pero no identificó a las personas arrestadas ni los cargos. El anuncio de Texas no se refirió a esos arrestos, por lo que no deben contabilizarse automáticamente como distintos de los dos arrestos de estadounidenses identificados ni como los mismos.
Qué se dijo a los empleadores y qué se desconoce todavía
Raybould y Rothrock instaron a los empleadores a usar E-Verify y a exigir varios documentos de identificación al contratar trabajadores remotos. E-Verify verifica la elegibilidad laboral comparando la información con registros del gobierno. Esto aborda una parte del proceso de contratación, mientras que el presunto uso de personas sustitutas en entrevistas y de computadoras portátiles controladas a distancia demuestra que la identidad de quien realiza el trabajo es un asunto distinto.
Las autoridades animaron a las empresas y a las personas que creyeran haberse visto afectadas a informar al FBI. No publicaron una lista completa de empleadores, las direcciones de las viviendas registradas ni un recuento completo de los salarios interceptados o recuperados.
La investigación sigue abierta. Los informes sobre la reunión informativa del norte de Texas no dieron fechas para nuevas acusaciones, audiencias ni juicios. Las versiones contradictorias sobre los arrestos y los cargos que se esperaba presentar dejan sin resolver la relación precisa entre los anuncios.
CrowdStrike advirtió que el cierre de las granjas probablemente ralentizaría la actividad sobre todo en los lugares cuya infraestructura fue retirada, en lugar de poner fin de manera duradera a la operación más amplia. Las incautaciones muestran que las autoridades pueden interrumpir la red local de equipos. No demuestran que se haya identificado a todos los trabajadores, identidades, cuentas o facilitadores vinculados a ella.
Puntos clave
- Agentes registraron más de 40 viviendas en Texas a finales de septiembre e incautaron aproximadamente 187 computadoras portátiles y otros dispositivos.
- Las autoridades dijeron que se recuperaron más de 100 dispositivos en el norte de Texas, aunque un informe describió la cifra como unos 100.
- Las presuntas granjas permitían a trabajadores en el extranjero controlar computadoras de empleadores alojadas en viviendas estadounidenses y aparentar que trabajaban en el país.
- Los informes difieren entre el anuncio de que próximamente se presentarían acusaciones y la confirmación de dos arrestos de estadounidenses y cargos contra diez personas radicadas en China.
- Los informes sobre la acusación formal describen más de 70 empresas afectadas, 25 identidades estadounidenses comprometidas y al menos 3 millones de dólares en ingresos.
- El cálculo superior a 800 millones de dólares se refiere al programa norcoreano más amplio de trabajadores informáticos, no solo a las incautaciones en Texas.
- Los investigadores solicitaron registros de 11 cuentas de Google y la investigación sigue en curso.