El ejército secreto de trabajadores informáticos de Corea del Norte: al descubierto la estafa mundial
En una era digital en la que el trabajo remoto se ha convertido en la norma, Corea del Norte ha convertido en arma el mercado laboral tecnológico mundial. Miles de especialistas norcoreanos en informática, que operan con identidades falsas e historias de cobertura elaboradas, se han infiltrado en empresas de Estados Unidos, Europa y otros lugares. Su misión: obtener divisas para el régimen, evadir las sanciones internacionales y canalizar millones —a veces cientos de millones— de dólares hacia los programas nucleares y de misiles de Kim Jong Un.
Contenido
- El ejército secreto de trabajadores informáticos de Corea del Norte: al descubierto la estafa mundial
- Cómo funciona la estafa: documentos de identidad falsos, granjas de computadoras y engaño mundial
- El lado humano: la vida de un trabajador informático norcoreano en el extranjero
- ¿Por qué empleos remotos en informática? La cobertura perfecta para evadir sanciones
- Las tácticas por dentro: IA, ultrafalsificaciones y manipulación social
- De Estados Unidos a Europa: cambian los objetivos y evolucionan los métodos
- El papel de los facilitadores occidentales: cómplices e intermediarios
- Más allá de los salarios: espionaje, robo de datos y ciberdelincuencia
- Cómo pueden protegerse las empresas: lecciones y recomendaciones
- El panorama general: sanciones, ciberguerra y respuesta mundial
- En resumen
Esta operación clandestina, revelada mediante acciones policiales, investigaciones sobre ciberseguridad y testimonios excepcionales de primera mano, deja al descubierto una red sofisticada que combina ciberdelincuencia, robo de identidad y espionaje patrocinado por el Estado. La magnitud y la audacia de la trama han conmocionado tanto a especialistas del sector como a funcionarios gubernamentales, y han planteado preguntas urgentes sobre la seguridad de la fuerza laboral digital mundial.
Cómo funciona la estafa: documentos de identidad falsos, granjas de computadoras y engaño mundial
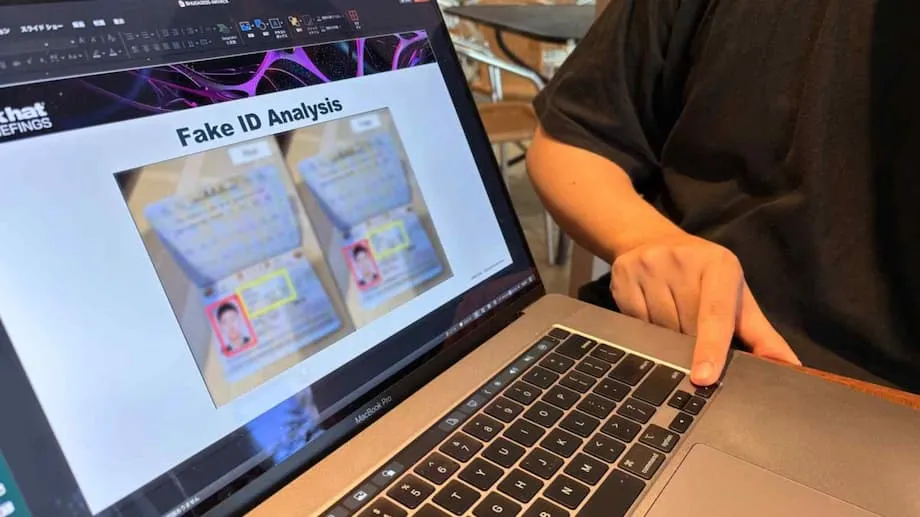
En el centro de la operación norcoreana hay una estrategia sencilla pero eficaz: hacerse pasar por profesionales cualificados de informática de otros países para conseguir empleos remotos en empresas extranjeras. Para ello, los trabajadores norcoreanos combinan identidades robadas y fabricadas, documentos generados con IA y engaños digitales. Crean perfiles convincentes en LinkedIn y GitHub, falsifican expedientes académicos e incluso utilizan tecnología de ultrafalsificaciones para superar entrevistas por videollamada.
Una vez contratados, estos agentes rara vez trabajan desde la propia Corea del Norte. En cambio, están destinados en países como China, Rusia y el Sudeste Asiático, donde el acceso a internet está menos restringido y es más fácil eludir la vigilancia. Algunos incluso operan desde África o Medio Oriente. Para ocultar aún más su origen, utilizan VPN (redes privadas virtuales), herramientas de gestión remota y cómplices en Occidente que actúan como intermediarios: reciben computadoras portátiles de las empresas, configuran el acceso remoto y gestionan el pago de salarios.
Una táctica notoria consiste en utilizar «granjas de computadoras portátiles»: espacios físicos en Estados Unidos o Europa donde se instalan decenas de computadoras, controladas a distancia por trabajadores norcoreanos en el extranjero. Estas instalaciones hacen parecer que los trabajadores se conectan desde lugares legítimos dentro del país, eludiendo controles de seguridad básicos.
Según el Departamento de Justicia de Estados Unidos, más de 80 estadounidenses han sufrido el robo de su identidad para utilizarla en estas estafas, y cientos de empresas —desde empresas tecnológicas emergentes hasta contratistas de defensa— han contratado sin saberlo a agentes norcoreanos. El FBI ha incautado cientos de computadoras, decenas de dominios web y millones de dólares en criptomonedas vinculados a estas operaciones.
El lado humano: la vida de un trabajador informático norcoreano en el extranjero
El testimonio excepcional de desertores como «Jin-su» revela el costo personal y la realidad cotidiana de este trabajo clandestino. Jin-su, quien habló con la BBC, describió cómo utilizaba cientos de documentos de identidad falsos para solicitar empleos remotos, a menudo ocupando varios puestos a la vez y ganando hasta 5.000 dólares al mes, de los cuales enviaba el 85% al régimen. «Sabemos que es como robar, pero simplemente lo aceptamos como nuestro destino», dijo. «Aun así, es mucho mejor que cuando estábamos en Corea del Norte».
La mayoría de los trabajadores informáticos norcoreanos opera en equipos bajo estrecha vigilancia de supervisores del Gobierno. Aunque disfrutan de más libertad y acceso a los medios de comunicación occidentales que sus compatriotas en el país, el riesgo de deserción es alto y las consecuencias para ellos y sus familias son graves. Pese a los peligros, pocos optan por escapar, ya que el dinero que conservan —aunque representa solo una fracción de sus ingresos— puede cambiarles la vida según los estándares norcoreanos.
¿Por qué empleos remotos en informática? La cobertura perfecta para evadir sanciones
La economía de Corea del Norte está paralizada por las sanciones internacionales, en particular las dirigidas contra sus programas armamentísticos. Las fuentes tradicionales de divisas —como los trabajadores enviados a fábricas chinas o a obras de construcción en Rusia— se están agotando. En este contexto, el trabajo remoto en informática ofrece varias ventajas:
- Salarios altos: Los trabajadores informáticos cualificados pueden ganar hasta 300.000 dólares al año, mucho más que los trabajadores manuales en el extranjero.
- Poca visibilidad: El trabajo remoto rara vez exige reuniones presenciales, lo que facilita ocultar la verdadera identidad.
- Alcance mundial: Internet permite a los agentes norcoreanos dirigirse a empresas de todo el mundo, desde Estados Unidos y Europa hasta Nueva Zelanda y Emiratos Árabes Unidos.
- Acceso a datos sensibles: Una vez dentro, estos trabajadores pueden robar propiedad intelectual, secretos empresariales e incluso información sensible sobre defensa.
Según estimaciones de Naciones Unidas, los trabajadores informáticos norcoreanos generan para el régimen entre 250 y 600 millones de dólares al año. Ese dinero se blanquea mediante una red de intermediarios, transacciones con criptomonedas y empresas pantalla, lo que dificulta su rastreo por parte de las autoridades.
Las tácticas por dentro: IA, ultrafalsificaciones y manipulación social
Los agentes informáticos norcoreanos no son solo programadores cualificados: también son expertos en el engaño. Investigadores de ciberseguridad han descubierto guiones detallados para entrevistas, currículos falsificados y fotos modificadas con IA que se utilizan para hacerse pasar por profesionales occidentales. Algunos incluso pagan a personas reales en Europa o Estados Unidos para que les «alquilen» su identidad y les ofrecen una parte de sus ingresos a cambio de acceso a documentos legítimos y cuentas bancarias.
El equipo de inteligencia sobre amenazas de Microsoft ha seguido estas actividades con el nombre en clave «Jasper Sleet». Según sus informes, los trabajadores norcoreanos utilizan IA para crear identidades falsas, modificar imágenes para documentos laborales e incluso alterar la voz durante las entrevistas. Los facilitadores les ayudan a eludir la verificación de antecedentes laborales, recibir equipos y configurar el acceso remoto. Entre las tácticas para evitar ser detectados figuran el uso de VPN, servidores privados virtuales y herramientas de gestión remota para ocultar su verdadera ubicación.
Rob Henley, responsable de contratación de Ally Security, describió el desafío de detectar estas falsificaciones: «Al principio, hasta cierto punto, era como un juego, como intentar averiguar quién era real y quién era falso, pero pronto se volvió bastante molesto». Terminó pidiendo a los candidatos que mostraran la luz del día durante las videollamadas: un truco sencillo que a menudo dejaba en evidencia a quienes trabajaban desde una zona horaria distinta.
De Estados Unidos a Europa: cambian los objetivos y evolucionan los métodos
A medida que las empresas estadounidenses y las fuerzas del orden han aumentado la vigilancia, los agentes norcoreanos han centrado su atención en Europa, donde los procesos de contratación y los controles de identidad suelen ser menos estrictos. El Grupo de Inteligencia sobre Amenazas de Google y otros expertos en ciberseguridad advierten que las empresas tecnológicas europeas son ahora objetivos prioritarios, especialmente las que tienen políticas de «traiga su propio dispositivo» (BYOD, por sus siglas en inglés) y procesos de contratación acelerados.
En estos entornos, los trabajadores norcoreanos pueden pasar por empleados remotos corrientes y usar sus propios equipos para acceder a los sistemas de las empresas. Una vez dentro, pueden robar datos, amenazar con divulgar información sensible o exigir pagos en criptomonedas si son despedidos. El uso de identidades generadas con IA y de ultrafalsificaciones dificulta aún más su detección, ya que la tecnología disimula cada vez mejor las señales de alerta tradicionales, como currículos incoherentes o un mal dominio del inglés.
El papel de los facilitadores occidentales: cómplices e intermediarios
La trama de trabajadores informáticos de Corea del Norte depende en gran medida de una red de facilitadores en Occidente. Estas personas —a veces sin saberlo y otras veces de forma deliberada— prestan un apoyo esencial al:
- Recibir y configurar computadoras portátiles de empresas para permitir el acceso remoto
- Abrir cuentas bancarias y empresas pantalla para recibir salarios
- Proporcionar pasaportes falsos, números telefónicos locales y referencias
- Orientar a los agentes sobre códigos culturales y estrategias de contratación
Varios estadounidenses han sido procesados por operar «granjas de computadoras portátiles» o actuar como intermediarios financieros. En un caso, un ciudadano estadounidense fue acusado de gestionar una granja desde su casa, lo que permitía a trabajadores norcoreanos controlar decenas de computadoras y blanquear sus salarios. Otras personas han sido procesadas por ayudar a robar y transferir criptomonedas, y el Departamento de Justicia ha incautado millones de dólares.
Pese a estas medidas, la enorme escala y capacidad de adaptación de la operación hacen que muchos facilitadores sigan activos y que se reclute a otros nuevos a través de las redes sociales y los foros en línea.
Más allá de los salarios: espionaje, robo de datos y ciberdelincuencia
Aunque el objetivo principal de la trama norcoreana de trabajadores informáticos es obtener divisas, los riesgos van mucho más allá de la pérdida de salarios. Una vez dentro de una empresa, estos agentes pueden:
- Robar propiedad intelectual y secretos comerciales
- Acceder a datos sensibles de contratistas de defensa, incluida información sujeta a controles de exportación
- Instalar programas maliciosos para futuras campañas de extorsión con programas de secuestro de datos o de espionaje
- Recopilar información interna para que la utilicen grupos de piratas informáticos norcoreanos como el célebre Grupo Lazarus
En varios casos documentados, los trabajadores informáticos norcoreanos han aprovechado su acceso para robar criptomonedas, extorsionar a empleadores o facilitar ciberataques de mayor alcance. Se cree que el Grupo Lazarus por sí solo ha robado más de 3.000 millones de dólares en criptomonedas desde 2007, incluido un robo récord de 1.500 millones en 2025.
Cómo pueden protegerse las empresas: lecciones y recomendaciones
La estafa de los trabajadores informáticos norcoreanos ha dejado al descubierto graves vulnerabilidades en la forma en que las empresas contratan y gestionan a sus empleados remotos. Los expertos recomiendan un enfoque de defensa con varias capas:
- Verificación más rigurosa: Verifique la huella digital, compruebe las referencias y utilice videollamadas para confirmar las identidades.
- Vigile las anomalías: Esté atento a direcciones IP sospechosas, números telefónicos compartidos y el uso de herramientas de gestión remota.
- Limite los riesgos de BYOD: Exija medidas de seguridad para los dispositivos, restrinja el acceso desde dispositivos personales y segmente los sistemas sensibles.
- Capacite al personal: Enseñe a los equipos de recursos humanos e informática a reconocer señales de alerta y coordinar la verificación de identidad.
- Actúe con rapidez: Si se identifica a un trabajador informático norcoreano, limite la respuesta a un grupo de confianza, analice sus vínculos con colaboradores y preserve las pruebas para las fuerzas del orden.
Las autoridades también instan a las empresas a desconfiar de ofertas contractuales inusualmente bajas, solicitudes de pago en criptomonedas y candidatos que evitan las entrevistas por videollamada o presentan documentación incoherente.
El panorama general: sanciones, ciberguerra y respuesta mundial
El uso de trabajadores informáticos en el extranjero por parte de Corea del Norte forma parte de una estrategia más amplia para evadir las sanciones y financiar sus programas armamentísticos. Según Naciones Unidas, los ciberataques generan ahora alrededor de la mitad de los ingresos en divisas de Corea del Norte y el 40% de la financiación de sus armas de destrucción masiva. La capacidad del régimen para adaptarse —pasando del trabajo manual al trabajo remoto de alta tecnología, y de Estados Unidos a Europa— pone de relieve el desafío que enfrentan los reguladores internacionales.
Los gobiernos de Estados Unidos, Japón, Corea del Sur y Europa han emitido advertencias, reforzado la aplicación de las normas y procesado tanto a facilitadores extranjeros como a colaboradores locales. Se insta a las plataformas para trabajadores independientes y a las empresas tecnológicas a fortalecer la verificación de identidad y vigilar las actividades sospechosas. Sin embargo, como señaló un experto: «Los intentos de Corea del Norte de infiltrarse en empresas occidentales con fines de lucro y espionaje continuarán. Las medidas enérgicas perturbarán las operaciones, pero se espera que Corea del Norte se adapte».
En resumen
- Corea del Norte ha enviado al extranjero a miles de trabajadores informáticos que utilizan identidades falsas para infiltrarse en empresas y obtener divisas para el régimen.
- Estos agentes utilizan IA, ultrafalsificaciones y sofisticadas técnicas de manipulación social para hacerse pasar por trabajadores remotos legítimos, a menudo con ayuda de facilitadores occidentales.
- Una vez dentro, pueden robar datos y propiedad intelectual, e incluso facilitar ciberataques; los salarios y los fondos robados se canalizan hacia los programas armamentísticos de Corea del Norte.
- Las fuerzas del orden de Estados Unidos y otros países han incautado activos por millones de dólares, procesado a facilitadores y advertido a las empresas que refuercen sus prácticas de contratación y ciberseguridad.
- La operación ha desplazado su foco de Estados Unidos a Europa a medida que se intensifica la aplicación de las normas, y se insta a empresas de todo el mundo a mantenerse alerta ante esta amenaza en evolución.