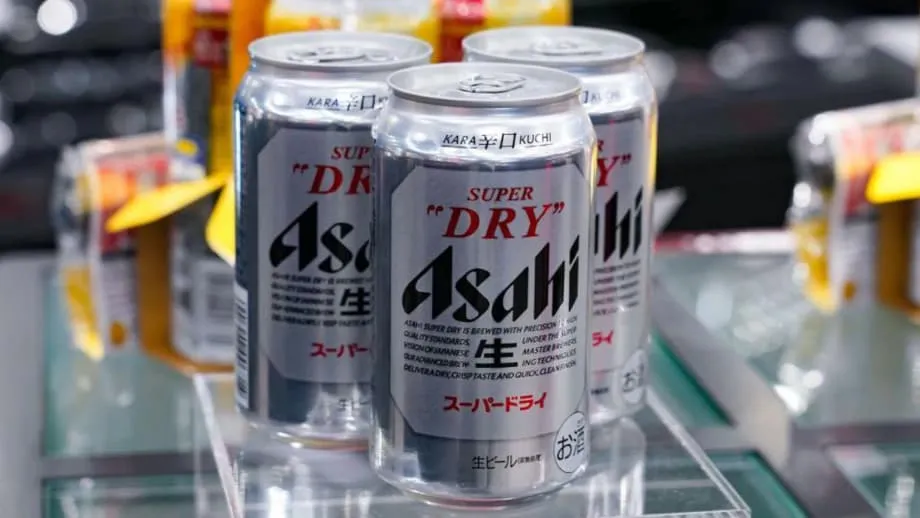
La crisis del ransomware interrumpe el suministro de cerveza y expone datos personales
Asahi Group Holdings, la mayor cervecera de Japón, se está recuperando de un ataque de ransomware que paralizó las operaciones digitales en todo el país, ralentizó la producción de las cervecerías y provocó escasez de bebidas en las tiendas. El incidente comenzó el 29 de septiembre, cuando la empresa detectó una interrupción en uno de sus centros de datos. Los sistemas fueron aislados en cuestión de horas, pero para entonces el intruso ya se había desplazado por partes de la red, había cifrado datos y había desactivado servicios clave para recibir pedidos y enviar productos. Durante varios días, el personal volvió al papel, el bolígrafo y el fax para mantener las entregas, y algunas tiendas informaron de que se agotaban las existencias de cervezas y refrescos populares mientras se demoraban los envíos.
Contenido
- La crisis del ransomware interrumpe el suministro de cerveza y expone datos personales
- Cómo se desarrolló el ataque
- Por qué la doble extorsión aumenta los riesgos
- Quién es Qilin y por qué los fabricantes están en riesgo
- Qué información podría estar en riesgo
- Por qué una interrupción digital detuvo la producción de cerveza
- Respuesta y recuperación
- Japón se enfrenta a una ola más amplia de ransomware
- Qué pueden hacer las empresas ahora
- Qué deben hacer las personas afectadas
- Puntos clave
La empresa ha confirmado que los datos personales almacenados en sistemas gestionados en Japón quedaron expuestos o podrían haberlo estado. Según los resultados preliminares de la investigación, publicados a finales de noviembre, están en riesgo datos relacionados con aproximadamente 1,914 millones de personas, incluidos unos 1,525 millones de clientes. La empresa afirma que la exposición también podría afectar a alrededor de 107.000 empleados actuales y antiguos, aproximadamente 168.000 familiares del personal y unos 114.000 contactos externos. Entre los datos que podrían haber quedado expuestos figuran nombres, género, fechas de nacimiento, direcciones postales, direcciones de correo electrónico y números de teléfono. Los datos de tarjetas de crédito no parecen formar parte de los conjuntos comprometidos. Hasta ahora, solo se ha confirmado de manera definitiva la filtración de 18 datos personales relacionados con empleados, y la empresa está preparando notificaciones para las personas afectadas.
El grupo de ransomware Qilin se ha atribuido la responsabilidad y ha incluido a Asahi en su sitio de filtraciones, donde asegura que robó unos 27 gigabytes de archivos de la empresa. Aunque la investigación de Asahi no ha confirmado que los datos robados se hayan publicado, el incidente obligó a desplegar una respuesta de amplio alcance en las operaciones nacionales. Los envíos se están reanudando gradualmente a medida que los sistemas vuelven a estar en línea, y la empresa ha aplazado la publicación de los resultados financieros del año completo para centrarse en la restauración y el refuerzo de la seguridad. Asahi afirma que la interrupción se limitó a los sistemas de Japón y que sus marcas internacionales, entre ellas Peroni, Pilsner Urquell, Grolsch y Fuller’s Brewery, en el Reino Unido, no sufrieron interrupciones.
Cómo se desarrolló el ataque
La revisión interna de Asahi describe una rápida escalada. Alrededor de las 7:00 a. m., hora de Japón, del 29 de septiembre, el personal descubrió archivos cifrados en la red y aisló un centro de datos afectado. Análisis forenses posteriores indican que la intrusión inicial probablemente comenzó con equipos comprometidos en otra sede de Asahi, lo que permitió a los atacantes desplazarse dentro de la red antes de que se llevara a cabo el aislamiento. Luego, los atacantes propagaron el ransomware a varios servidores y dispositivos conectados, lo que interrumpió los sistemas de recepción de pedidos, distribución y atención al cliente de los que depende la empresa para sus operaciones diarias.
Por qué la doble extorsión aumenta los riesgos
Los ataques modernos de ransomware suelen incluir el robo de datos antes de cifrarlos, una táctica conocida como doble extorsión. El atacante roba archivos confidenciales, luego cifra los datos o los sistemas para paralizar las operaciones y, finalmente, amenaza con publicar el contenido robado si no se paga un rescate. En este caso, Qilin afirma que sustrajo unos 9.300 archivos. Asahi informa que no ha encontrado pruebas verificables de una publicación pública de los datos, pero la amenaza por sí sola presiona a las víctimas para que sopesen la continuidad del negocio, los riesgos para la privacidad y el daño a la reputación mientras restauran los sistemas e investigan la intrusión.
Quién es Qilin y por qué los fabricantes están en riesgo
Qilin es una operación de ransomware como servicio. En lugar de ser un único grupo monolítico, gestiona una plataforma que ofrece programas maliciosos e infraestructura a afiliados. Estos afiliados irrumpen en los sistemas de sus objetivos y se reparten las ganancias. Investigadores de seguridad han rastreado cientos de ataques atribuidos a Qilin desde su aparición en 2022. Informes publicados este año señalan a Qilin como uno de los grupos de ransomware más activos del mundo, y sitúan a la manufactura entre los sectores más afectados. Sus herramientas están diseñadas para atacar tanto los entornos corporativos de tecnología de la información como, cuando es posible acceder a ellos, los sistemas industriales. El código de Qilin incluye componentes en Rust y C que pueden desplegarse en sistemas Windows, Linux y VMware ESXi. La información de inteligencia sobre amenazas también indica que Qilin ordena a sus afiliados evitar objetivos en ciertos países, entre ellos Rusia y Belarús.
Los operadores de ransomware suelen elegir empresas que no pueden disimular fácilmente una interrupción. Los fabricantes pertenecen a esa categoría. Las líneas de producción, la planificación de lotes, el envasado y la logística están estrechamente integrados con los sistemas empresariales que funcionan en centros de datos y en la nube. Si esos sistemas digitales dejan de funcionar, la producción se resiente, incluso cuando los controladores lógicos programables de la planta permanecen intactos. Analistas que siguen los ciberataques contra fabricantes calculan que el tiempo de inactividad puede costar a las grandes empresas cerca de dos millones de dólares al día. En la región de Asia-Pacífico, la actividad de ransomware denunciada ha aumentado considerablemente desde 2024, y los fabricantes se encuentran entre las organizaciones más afectadas.
Qué información podría estar en riesgo
Asahi afirma que, hasta ahora, la única exposición confirmada corresponde a 18 datos de empleados extraídos de computadoras portátiles de la empresa. Sin embargo, a partir del conjunto de pruebas, la investigación concluyó que el atacante podría haber accedido a un volumen mucho mayor de datos personales almacenados en servidores. Las categorías afectadas incluyen a clientes que se comunicaron con los centros de atención, empleados actuales y antiguos, sus familiares y contactos comerciales externos que recibieron mensajes ceremoniales. La empresa ha subrayado que los datos de tarjetas de pago no forman parte de los conjuntos comprometidos. La investigación sigue en curso y se enviarán notificaciones directas a las personas afectadas.
Según el aviso de Asahi, los tipos de datos personales que podrían haber quedado expuestos incluyen:
- Nombre completo y datos de contacto (dirección, correo electrónico, teléfono)
- Género y fecha de nacimiento
- Datos sobre la relación con la empresa de empleados, antiguos empleados y familiares
- Información de contacto comercial de socios y contactos externos
Para quienes se comunicaron con el servicio de atención al cliente de Asahi, el riesgo inmediato es el phishing dirigido. Los atacantes podrían utilizar nombres reales y datos de contacto para redactar mensajes convincentes. Estos mensajes suelen imitar confirmaciones de pedidos, reembolsos o avisos de entrega para obtener una respuesta o inducir a los destinatarios a hacer clic en un enlace. Los destinatarios deben desconfiar de las comunicaciones no solicitadas y evitar abrir archivos adjuntos o introducir credenciales en sitios a los que lleguen mediante enlaces de correo electrónico.
Kevin Marriott, alto directivo de ciberseguridad en Immersive, afirma que el robo de datos complica la recuperación, porque la confianza de los clientes y los plazos de recuperación operativa avanzan por vías distintas, lo que genera presión sobre el equipo encargado de restaurar los sistemas. Añadió que podrían pasar meses antes de alcanzar la plena estabilidad. Asahi no ha comunicado una fecha definitiva para la recuperación.
El robo de datos de clientes aumenta la presión sobre el equipo de Asahi, además de la posibilidad de que las operaciones no se restablezcan por completo hasta febrero.
Por qué una interrupción digital detuvo la producción de cerveza
Las cervecerías dependen de una red de sistemas conectados que integra la empresa y la planta de producción. La gestión de pedidos, la planificación de materias primas, las recetas de los lotes, los horarios de envasado, el almacenamiento y la logística se coordinan mediante programas informáticos. Si la red corporativa queda cifrada o fuera de servicio, esa coordinación se detiene. Aunque los tanques y las máquinas embotelladoras permanezcan físicamente intactos, la falta de visibilidad de los pedidos y de planificación puede paralizar la línea. Eso ocurrió en las operaciones nacionales de Asahi, donde la empresa afirmó que tuvo que procesar los pedidos manualmente y recurrir al teléfono y al fax como alternativas.
Los equipos de seguridad que estudian incidentes industriales señalan que los atacantes suelen entrar a través de la red corporativa y luego avanzar hacia los equipos que respaldan la planta, como los servidores que gestionan el uso compartido de archivos, la autenticación, la planificación o el acceso remoto. Sin segmentación de redes y una autenticación sólida, una intrusión en una parte del negocio puede propagarse a distintas sedes. El incidente de Asahi muestra cómo las interrupciones de los sistemas digitales pueden paralizar en cuestión de horas una red nacional de distribución. Muchos minoristas japoneses informaron de que se agotaban las existencias de Asahi Super Dry, y las tiendas de conveniencia advirtieron a sus clientes que esperaran demoras. La empresa ha reanudado la producción en varias plantas y está aumentando los envíos a medida que los sistemas vuelven a estar en línea.
En una disculpa pública, el presidente y director ejecutivo de Asahi Group, Atsushi Katsuki, se dirigió a clientes, socios y empleados mientras la empresa trabajaba para restablecer el servicio normal.
Quisiera disculparme sinceramente por las dificultades que la reciente interrupción del sistema haya causado a las partes interesadas. Estamos haciendo todo lo posible para restablecer el sistema lo antes posible y, al mismo tiempo, aplicamos medidas alternativas para garantizar el suministro continuo de productos a nuestros clientes.
Respuesta y recuperación
Asahi estableció una estructura de respuesta de emergencia, contrató especialistas externos y puso en marcha un programa de varios meses para contener la intrusión, volver a poner los sistemas en línea y reforzar las defensas. La empresa describe un esfuerzo amplio para elevar su nivel básico de seguridad, que incluye controles más estrictos de las comunicaciones de red, mejoras en la supervisión, nuevos diseños de copias de seguridad para reducir el tiempo de recuperación, capacitación más rigurosa del personal, una gobernanza más sólida y auditorías externas periódicas. Los envíos se están reanudando por etapas, y los equipos siguen comprobando la integridad de los sistemas y reconstruyendo partes de la red que quedaron fuera de servicio durante la contención. La empresa también aplazó la publicación de los resultados financieros del año completo para dar prioridad a las tareas de respuesta y recuperación.
Responsables de seguridad afirman que el caso subraya la necesidad de reforzar las áreas de intersección entre la tecnología de la información corporativa y los sistemas industriales. Jason Revill, responsable global de tecnología de prácticas de seguridad en Avanade, afirmó que las empresas reducirán el alcance de las intrusiones si adoptan un enfoque de confianza cero, en el que cada acceso se verifica continuamente.
El ciberataque contra Asahi pone de relieve un riesgo creciente en las redes que conectan la tecnología operativa y la tecnología de la información, y explica por qué los principios de confianza cero son fundamentales para todas las organizaciones.
Japón se enfrenta a una ola más amplia de ransomware
El ransomware está poniendo bajo presión a organizaciones de Japón y de la región de Asia-Pacífico en general. La Agencia Nacional de Policía de Japón ha informado de cifras récord de casos de ransomware desde 2024, y encuestas a empresas japonesas muestran que las interrupciones suelen durar más de una semana; algunas se prolongan mucho más y acarrean elevados costos de recuperación. Incidentes recientes en grandes empresas de Japón, incluidas compañías de los sectores de la óptica y la edición, obligaron a suspender actividades durante varias semanas y provocaron pérdidas considerables.
Legisladores y organismos públicos han tomado medidas para reforzar las defensas. En 2025 se promulgó parcialmente un nuevo marco de defensa cibernética activa, destinado a reducir los daños de los ataques en curso contra sectores críticos. Las empresas privadas siguen soportando la carga inmediata de la prevención y la respuesta. Expertos del sector advierten que los atacantes se desplazan cada vez más rápido por las redes y cifran los sistemas, lo que reduce el tiempo disponible para detectar y contener las intrusiones. Esta tendencia se refleja en los breves plazos entre la intrusión inicial y el despliegue del ransomware.
Chris Dimitriadis, director global de estrategia de ISACA, advierte que la velocidad y precisión de los ataques recientes dejan poco margen de reacción a las organizaciones si no se preparan regularmente e invierten en seguridad.
El plazo para detectar y detener un ataque se está reduciendo, mientras las tácticas delictivas avanzan con mayor rapidez. Las organizaciones deben considerar la prevención proactiva de la ciberseguridad y la capacitación como prioridades centrales del negocio, con simulacros frecuentes de respuesta a incidentes y una cultura de responsabilidad digital compartida.
Qué pueden hacer las empresas ahora
Las cerveceras, los productores de alimentos y otros fabricantes que dependen de una logística compleja pueden reducir los riesgos si abordan los puntos débiles que aprovechan los grupos de ransomware. Estas son algunas medidas que los directivos deberían considerar al revisar sus sistemas de seguridad tras el incidente de Asahi:
- Cartografiar las conexiones entre la tecnología de la información corporativa y los sistemas de las plantas, y luego segmentar las redes para limitar los desplazamientos laterales. Exigir autenticación multifactor para el acceso remoto y las cuentas administrativas.
- Reforzar los sistemas de identidad y eliminar las cuentas que no se utilizan. Supervisar los inicios de sesión para detectar comportamientos inusuales y exigir contraseñas sólidas y un segundo factor resistente al phishing.
- Dar prioridad a la instalación de parches en equipos expuestos a Internet, puertas de enlace de acceso remoto y servicios de directorio. Supervisar continuamente las vulnerabilidades tanto en los entornos de tecnología de la información como en los operativos.
- Crear copias de seguridad fiables y probarlas periódicamente, manteniéndolas aisladas del acceso cotidiano a la red. Garantizar la capacidad de restaurar rápidamente los sistemas empresariales críticos y los servicios de soporte de las plantas.
- Implementar detección y respuesta en terminales en servidores y estaciones de trabajo, y asegurarse de que las alertas lleguen a un equipo capaz de evaluarlas y actuar las 24 horas del día.
- Elaborar y ensayar un plan de respuesta a incidentes con los equipos directivos, jurídicos, de operaciones y de comunicaciones. Los ejercicios de simulación y los simulacros en vivo reducen el caos cuando se producen incidentes reales.
- Mejorar la gestión de riesgos de proveedores. Revisar los requisitos de seguridad de los proveedores de servicios gestionados y los proveedores críticos, y exigir que notifiquen las intrusiones con rapidez.
- Hacer un inventario de la tecnología operativa y los sistemas que la respaldan. Eliminar conexiones innecesarias, reducir las vías de acceso remoto y validar los cambios mediante un proceso formal de control de cambios.
Qué deben hacer las personas afectadas
Mientras continúa la investigación, quienes se hayan comunicado con Asahi pueden reducir su exposición al fraude y al uso indebido de su identidad tomando algunas medidas prácticas:
- Desconfiar de llamadas, mensajes de texto o correos electrónicos no solicitados que pidan información personal. No hacer clic en enlaces ni abrir archivos adjuntos de remitentes desconocidos.
- Tratar con cautela cualquier mensaje que haga referencia a pedidos o entregas recientes. Verificar la información directamente en el sitio web de la empresa o con el servicio de atención al cliente, utilizando un número de teléfono de confianza.
- Cambiar las contraseñas de cualquier cuenta que utilice la misma dirección de correo electrónico empleada para comunicarse con Asahi, sobre todo si reutilizó contraseñas. Activar la autenticación multifactor cuando esté disponible.
- Revisar los estados de cuenta bancarios y de las tarjetas para detectar cargos inusuales. Aunque Asahi afirma que los datos de tarjetas de pago no quedaron expuestos, los delincuentes podrían intentar estafas relacionadas.
- Estar atento al correo postal y electrónico para detectar señales de phishing dirigido durante los próximos meses. Los atacantes suelen reutilizar listas de contactos obtenidas en intrusiones.
- Considerar la posibilidad de contratar servicios de protección de identidad o supervisión del crédito si cree que sus datos personales quedaron expuestos.
Puntos clave
- Asahi detectó un ataque de ransomware el 29 de septiembre que interrumpió los pedidos, los envíos y la atención al cliente en todo Japón.
- Podrían haber quedado expuestos datos personales de unos 1,914 millones de personas, incluidos aproximadamente 1,525 millones de clientes. Los datos de tarjetas de crédito no parecen estar implicados.
- Qilin se atribuyó la responsabilidad y afirma que robó unos 27 gigabytes de datos de Asahi. La empresa no ha confirmado que se haya publicado información robada.
- La producción y las entregas se vieron obstaculizadas cuando el personal recurrió al procesamiento manual. Tiendas de Japón informaron de escasez, aunque los envíos ya se están reanudando.
- Asahi limitó la interrupción a los sistemas nacionales. Las marcas internacionales del grupo no informaron de interrupciones.
- La empresa está reforzando sus defensas con controles de red más estrictos, nuevas copias de seguridad, una supervisión mejorada, capacitación y auditorías externas.
- Expertos advierten que los grupos de ransomware atacan a los fabricantes porque el tiempo de inactividad es costoso y difícil de ocultar, y que la detección rápida y la segmentación de redes son fundamentales.
- Japón se enfrenta a un aumento más amplio del ransomware y las autoridades han tomado medidas para reforzar la defensa nacional, mientras se insta a las empresas a mejorar la prevención y la preparación para responder a incidentes.