Paquete de emergencia aborda los ataques y sus consecuencias
Japón aprobó el 6 de noviembre de 2026 una financiación de emergencia de 10.000 millones de yenes, unos 63 millones de dólares, para ciberseguridad, mientras el Gobierno de la primera ministra Sanae Takaichi adoptó medidas para detectar vulnerabilidades, enviar especialistas a empresas y estudiar el bloqueo del acceso a sitios web que difunden información personal robada.
Contenido
- Paquete de emergencia aborda los ataques y sus consecuencias
- Por qué la filtración de GMO impulsó las medidas
- La IA se incorpora a la seguridad básica
- Equipos distintos para las diferentes etapas de un ataque
- En qué se invertirán los 10.000 millones de yenes
- La defensa cibernética activa va más allá de proteger redes individuales
- El bloqueo de sitios con datos filtrados requiere una revisión jurídica
- Los incidentes de seguridad nacional tendrán una respuesta específica
- La puesta en marcha de los equipos en noviembre será la próxima prueba práctica
- Puntos clave
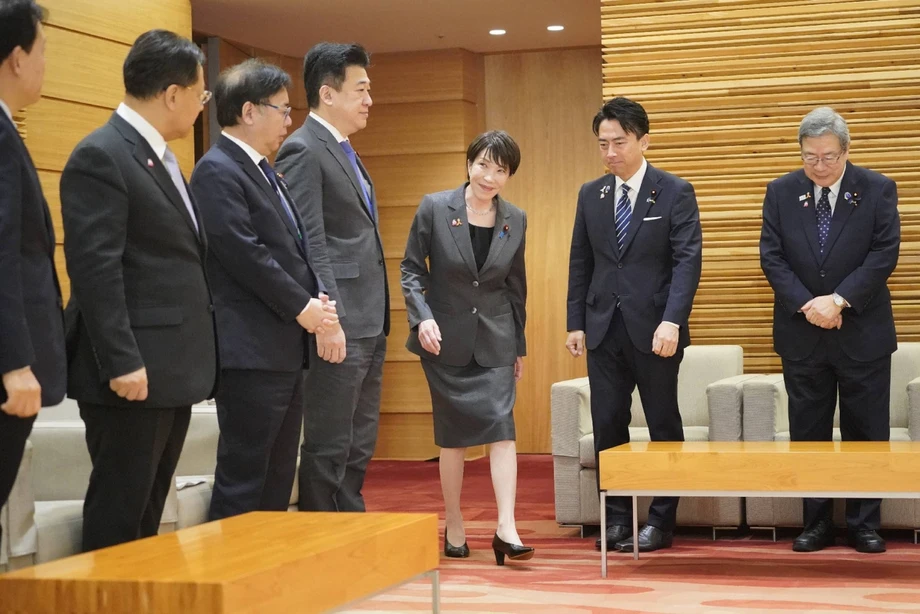
El paquete, ultimado en una reunión de los ministros competentes en la oficina de la primera ministra, responde a repetidas filtraciones de datos, entre ellas un ataque contra GMO Internet Group Inc. acompañado de una exigencia de rescate. Aborda tanto la intrusión inicial en un sistema informático como los daños que pueden producirse cuando se difunde la información robada.
Está previsto que en noviembre comience a trabajar un equipo especializado en poner a prueba y reforzar las defensas. Otro equipo se pondrá en contacto con empresas consideradas en riesgo antes de que se produzcan ataques, mientras que un equipo de asistencia previsto, integrado por expertos del sector público y privado, ayudará a las empresas a responder después de una intrusión.
Takaichi, primera ministra de Japón, pidió una respuesta coordinada del Gobierno durante la reunión:
desplegar todos sus recursos para reforzar la capacidad de Japón de responder
El paquete tiene cuatro pilares: reforzar la seguridad básica mediante inteligencia artificial, mejorar la recopilación de información y el análisis de investigaciones, dar respuestas estratégicas a los ataques y apoyar a las víctimas junto con medidas para evitar daños adicionales.
Estas cuatro áreas conectan tareas que, de otro modo, podrían recaer en distintas organizaciones. Una empresa necesita corregir vulnerabilidades, los investigadores necesitan información sobre los atacantes y los clientes necesitan protección frente al uso indebido de los datos expuestos. El plan de Japón busca coordinar esas iniciativas en vez de limitarse a reparar un sistema vulnerado.
Por qué la filtración de GMO impulsó las medidas
Takaichi ordenó a los funcionarios preparar el paquete el 26 de octubre, tras una serie de importantes filtraciones de datos personales. La preocupación ya no se limitaba al robo de registros, sino que incluía los perjuicios económicos sufridos por personas cuyos datos podían utilizarse de forma indebida.
La filtración de GMO y las pérdidas afectó a 26.739 servidores que, según la empresa, podrían haberse visto comprometidos. Entre ellos había cuentas de operaciones de más de 70 firmas de valores, proveedores de divisas y otras empresas de Japón y otros países. Un cliente de la prefectura de Kanagawa dijo que unas operaciones de divisas no autorizadas le habían causado pérdidas de más de 6 millones de yenes.
Para los clientes, el peligro concreto es que una filtración puede seguir causando daños después de que haya terminado la intrusión inicial. La información sustraída a una empresa puede utilizarse para intentar acceder a cuentas financieras o facilitar otros fraudes. La inclusión en el plan de apoyo a las víctimas y de medidas para controlar la difusión de datos filtrados aborda esa etapa posterior.
Las principales etapas de la respuesta se extienden a lo largo de varias fechas:
- Octubre: Entró en vigor una ley que permite la defensa cibernética activa, incluido el acceso proactivo a servidores utilizados por atacantes.
- 26 de octubre: Takaichi encargó a los ministros preparar un paquete de emergencia de ciberseguridad.
- 6 de noviembre: Los ministros ultimaron el paquete y el Gobierno aprobó 10.000 millones de yenes con cargo a las reservas del ejercicio fiscal de 2026.
- Durante noviembre: Está previsto crear el equipo especializado en seguridad y el equipo que se pondrá en contacto con empresas en riesgo.
- Durante el ejercicio fiscal: El Gobierno se propone crear el equipo de asistencia cibernética del sector público y privado.
La IA se incorpora a la seguridad básica
El paquete de Japón señala que las deficiencias en las defensas básicas son un problema recurrente en las filtraciones recientes. También describe una amenaza más rápida: los avances en inteligencia artificial permiten explotar vulnerabilidades con rapidez y contra numerosos objetivos.
La higiene de seguridad consiste en las tareas habituales para proteger los sistemas informáticos, como instalar actualizaciones de seguridad, controlar el acceso y buscar vulnerabilidades. Pueden parecer tareas rutinarias, pero una brecha que pase inadvertida puede dar a un atacante una vía de acceso a información confidencial.
El Gobierno prevé utilizar IA para ayudar a detectar vulnerabilidades y cooperar con desarrolladores de IA avanzada y empresas tecnológicas extranjeras para mantener actualizada la información sobre esos fallos. Una vulnerabilidad es un defecto que alguien puede aprovechar para entrar en un sistema o hacer que funcione de manera no prevista.
La urgencia se debe a la existencia de herramientas capaces de automatizar algunas fases de un ataque. En una anterior demostración de seguridad de ARTEX, la empresa japonesa de ciberseguridad S&J afirmó que un agente de IA recopiló datos personales ficticios de un sitio web de prueba en unos 15 segundos. El presidente de S&J, Nobuo Miwa, dijo que una tarea que podría llevarle días a una persona podía completarse con IA en segundos o minutos.
La respuesta del Gobierno también incorpora la IA al trabajo defensivo. Las comprobaciones automatizadas pueden ayudar a los especialistas a detectar brechas, mientras que la cooperación con empresas tecnológicas puede aportar información más reciente sobre los fallos que los atacantes podrían intentar explotar.
Equipos distintos para las diferentes etapas de un ataque
El equipo especializado, descrito como un equipo de «primer nivel», reunirá a personas con conocimientos técnicos avanzados. Su trabajo incluirá pruebas de penetración y el refuerzo de las medidas de seguridad. Una prueba de penetración es un intento autorizado de entrar en un sistema para que su propietario pueda detectar y corregir vulnerabilidades.
El equipo de contacto tendrá otra función: acercarse a empresas que afrontan riesgos potenciales y promover medidas preventivas. Su puesta en marcha prevista para noviembre crearía una vía de intervención antes de que una empresa se convierta en víctima.
El equipo de asistencia cibernética reunirá conocimientos del sector público y privado y ayudará a las empresas durante su respuesta inicial a un ataque. El Gobierno prevé crearlo antes de que termine el ejercicio fiscal, después de los dos equipos cuya puesta en marcha está prevista para noviembre.
Estas funciones abarcan tres etapas prácticas: comprobar las defensas, advertir a las organizaciones sobre los riesgos y prestar ayuda cuando se produce un ataque. Para una empresa que sufre una intrusión, el acceso a especialistas externos podría ser de ayuda en el momento en que debe evaluar lo ocurrido y decidir cómo responder.
En qué se invertirán los 10.000 millones de yenes
El 6 de noviembre, el Gobierno aprobó la asignación de 10.000 millones de yenes con cargo a las reservas de la cuenta general del ejercicio fiscal de 2026. Las reservas son fondos ya incluidos en el presupuesto a los que el Gobierno puede recurrir para atender necesidades que surjan durante el ejercicio fiscal.
La asignación financiará inspecciones para detectar vulnerabilidades en los sistemas informáticos de instituciones gubernamentales y otras organizaciones públicas. También cubrirá la compra y modernización de equipos de ciberseguridad, incluidos equipos policiales para recopilar y analizar información de inteligencia.
La ministra de Finanzas, Katayama, dijo que la financiación respaldaría una protección coordinada entre ministerios y organismos:
«Al utilizar estos fondos de reserva, trabajaremos estrechamente con los ministerios y organismos competentes para garantizar que se apliquen todas las medidas de seguridad necesarias»,
Takaichi también pidió a la ministra de Finanzas y a otros ministros competentes que estudiaran la financiación necesaria para aplicar las medidas de emergencia. La decisión de gasto proporciona recursos a los organismos para inspecciones y equipos inmediatos, mientras se organizan los nuevos equipos.
La defensa cibernética activa va más allá de proteger redes individuales
Japón también prevé reforzar su capacidad para neutralizar amenazas mediante el acceso proactivo a servidores utilizados por atacantes. El Gobierno describe este enfoque como defensa cibernética activa, permitida por una ley que entró en vigor en octubre.
Un servidor es un ordenador que ofrece servicios o almacena información para otros ordenadores. Los atacantes pueden utilizar servidores para dirigir actividades maliciosas o guardar datos robados. Acceder a esos sistemas permite al Gobierno actuar contra la infraestructura que sustenta un ataque, además de proteger a las organizaciones japonesas que son su objetivo.
Takaichi pidió al ministro de Ciberseguridad, Toshiharu Furukawa, que estudiara revisiones de la Ley de Mejora de la Capacidad de Respuesta Cibernética. Así, los posibles cambios legales se suman a las medidas operativas ya incluidas en el paquete de emergencia.
Esta combinación es importante para entender el enfoque del Gobierno. Algunas medidas se refieren a la forma en que las empresas mantienen sus propios sistemas. Otras implican el ejercicio de poderes estatales contra la infraestructura de los atacantes y requieren un marco jurídico y operativo distinto.
El bloqueo de sitios con datos filtrados requiere una revisión jurídica
El Gobierno acelerará el estudio del bloqueo del acceso a sitios web que muestran información personal filtrada. También estudia permitir que los operadores de telecomunicaciones bloqueen el acceso a sitios web o servidores específicos vinculados a ciberataques.
Bloquear significa impedir las conexiones a destinos determinados a través de redes de telecomunicaciones. En el paquete, su objetivo es limitar los daños posteriores a una filtración inicial, incluida la exposición continuada de información personal.
La protección constitucional de Japón del secreto de las comunicaciones es fundamental para esta revisión. El paquete pide examinar con urgencia las cuestiones jurídicas antes de avanzar. La propuesta de bloqueo sigue en estudio y todavía deben definirse su alcance, las garantías y el calendario de aplicación.
Para las personas cuyos datos han quedado expuestos, esta parte del paquete aborda lo que ocurre con su información después de que deja de estar bajo el control de la empresa original. Para los operadores de telecomunicaciones, supondría asumir responsabilidades que van más allá de la seguridad de sus propias redes.
Los incidentes de seguridad nacional tendrán una respuesta específica
Los incidentes que puedan afectar gravemente a la seguridad nacional recibirán el apoyo de un equipo integrado, entre otros, por funcionarios de la Oficina Nacional de Ciberseguridad, la Agencia Nacional de Policía y el Ministerio de Defensa.
El mecanismo reúne en una misma respuesta la coordinación nacional de ciberseguridad, la labor policial y la defensa. Se suma al equipo de asistencia previsto para las empresas afectadas y ofrece al Gobierno un mecanismo distinto para los incidentes con consecuencias nacionales más amplias.
La mejora de la recopilación y el análisis de información respalda ambas líneas de actuación. Los equipos policiales financiados con cargo a las reservas, la cooperación con empresas tecnológicas extranjeras y el intercambio de información sobre vulnerabilidades contribuyen al objetivo del paquete de detectar y responder a las amenazas con mayor eficacia.
La puesta en marcha de los equipos en noviembre será la próxima prueba práctica
Los primeros hitos previstos son la creación del equipo especializado y del equipo de contacto durante noviembre. La puesta en marcha del equipo de asistencia cibernética se prevé antes de que termine el ejercicio fiscal.
Con esos equipos comenzará a traducirse el paquete en apoyo para las organizaciones: pruebas técnicas, advertencias antes de un ataque y asistencia después de que se produzca. Las instituciones gubernamentales y las organizaciones públicas también recibirán inspecciones de vulnerabilidades financiadas por la asignación de emergencia.
El trabajo jurídico avanzará en paralelo a esas medidas operativas. Se ha pedido a Furukawa que estudie la revisión de la ley de respuesta, mientras el Gobierno analiza cómo podría aplicarse el bloqueo de sitios web dentro de las protecciones de las comunicaciones. La respuesta de emergencia de Japón combina así decisiones inmediatas sobre gastos y personal con propuestas que aún requieren decisiones jurídicas.
Puntos clave
- Japón ultimó su paquete de emergencia de ciberseguridad el 6 de noviembre de 2026, tras importantes filtraciones de datos personales.
- El Gobierno aprobó 10.000 millones de yenes, unos 63 millones de dólares, para inspecciones, equipos y otras medidas de ciberseguridad.
- Está previsto que en noviembre comiencen a trabajar un equipo especializado en pruebas y otro de contacto con empresas.
- Se prevé crear durante el ejercicio fiscal un equipo de asistencia del sector público y privado para ayudar a empresas atacadas.
- El paquete incluye comprobaciones de seguridad asistidas por IA y una mayor cooperación con empresas tecnológicas extranjeras.
- El bloqueo de sitios web sigue sujeto a una revisión jurídica, incluida la protección del secreto de las comunicaciones en Japón.
- Funcionarios de organismos de ciberseguridad, policía y defensa prestarán apoyo ante incidentes que puedan afectar gravemente a la seguridad nacional.