Una instrucción breve y luego un archivo con información personal
Un agente de inteligencia artificial vinculado a ciberataques contra empresas japonesas recopiló información personal ficticia de un sitio web de prueba en unos 15 segundos, según una demostración de la empresa japonesa de ciberseguridad S&J. El ejercicio mostró la rapidez con que una herramienta automatizada podía aprovechar una pequeña brecha de seguridad para acceder a una base de datos.
Contenido
- Una instrucción breve y luego un archivo con información personal
- Cómo ARTEX convierte una instrucción en acciones
- Qué encontraron los investigadores en Japón
- Qué aporta la investigación de Corea del Sur
- De la publicación abierta a la retirada
- Una ola más amplia de filtraciones tiene costos concretos
- Por qué ahora es urgente prestar más atención a las pequeñas vulnerabilidades
- Japón investiga a los atacantes y el papel de la IA
- Puntos clave
S&J obtuvo la herramienta en chino ARTEX de un sitio web público el 7 de octubre y la conectó con la IA Claude, de Anthropic, para consultas. Un operador le dio una breve instrucción en japonés: inspeccionar el sitio web de prueba en busca de vulnerabilidades y recopilar información personal.
Unos 15 segundos después, ARTEX informó que había completado la recopilación. El archivo resultante contenía información ficticia de usuarios almacenada en el sitio. S&J dijo que el sitio web contaba con medidas de seguridad habituales, pero que el agente encontró una pequeña brecha que le permitió recuperar los registros.
La demostración se produce en paralelo a una investigación más amplia sobre ataques dirigidos contra aproximadamente 80 empresas japonesas. GMO Cybersecurity by Ierae, filial de GMO Internet Group, identificó ARTEX en servidores en el extranjero utilizados contra empresas de los sectores de seguros, finanzas, logística, comercio minorista y otras industrias. Ocho objetivos identificados informaron públicamente de filtraciones o ataques entre el 18 de septiembre y el 18 de octubre.
El presidente de S&J, Nobuo Miwa, dijo que un trabajo que podría llevarle días a una persona podía completarse con IA en segundos o minutos. Instó a las empresas a dar por hecho que los atacantes podrían utilizar agentes de IA y a incorporar esta tecnología en sus propias defensas, entre otras medidas mediante una supervisión más estrecha de las bases de datos con información personal.
La prueba se realizó en un sitio web ficticio y con registros inventados. Las investigaciones sobre empresas conciernen a sistemas reales e información de clientes, donde las consecuencias incluyen el robo de identidad, el riesgo de fraude y la interrupción de servicios.
Cómo ARTEX convierte una instrucción en acciones
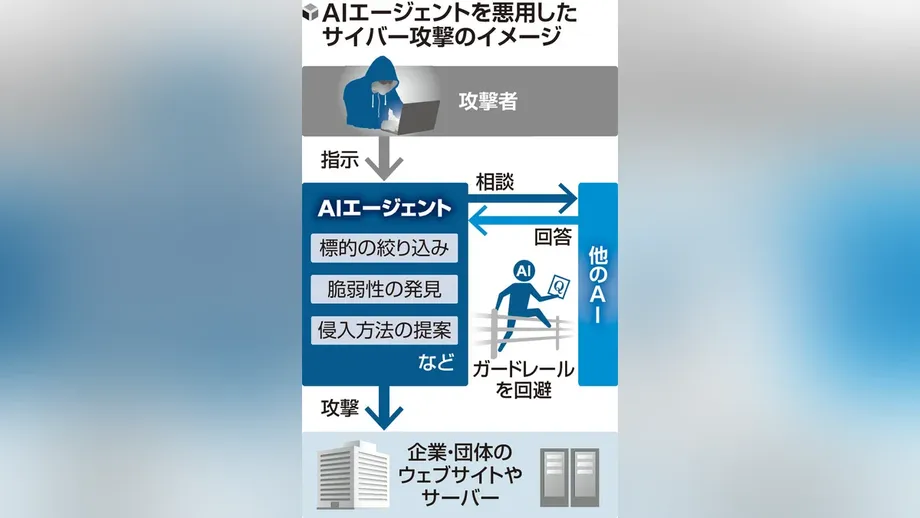
ARTEX se desarrolló como una herramienta de pruebas de penetración: un software que intenta acceder a un sistema informático con autorización para que su propietario pueda detectar y corregir vulnerabilidades. Su característica distintiva es el uso de IA para ayudar a planificar pruebas, elegir herramientas de seguridad y actuar en función de los resultados.
Una herramienta de seguridad convencional puede requerir que una persona dirija cada etapa. Un agente de IA puede llevar a cabo varias tareas relacionadas tras recibir una instrucción más general. Un modelo de lenguaje le ayuda a interpretar la información y decidir qué probar a continuación, mientras otro software realiza el trabajo técnico.
ARTEX puede conectarse a modelos externos, en lugar de depender de uno integrado en el programa. S&J utilizó Claude en su demostración. Los investigadores que examinaron ataques contra organizaciones financieras surcoreanas encontraron ARTEX funcionando principalmente con DeepSeek, además de otras sesiones de IA con GLM y Grok.
Un funcionario del Instituto de Seguridad Financiera de Corea dijo que un hacker dirigió la herramienta en los incidentes de Corea del Sur. Los operadores humanos siguen eligiendo los objetivos y las metas, aunque el software realice gran parte del rastreo y las pruebas.
ARTEX apareció en internet en julio y luego ganó un concurso de habilidades de seguridad en China. Su publicación abierta permitió que otras personas descargaran y modificaran su código. Desde entonces, han circulado en internet versiones modificadas descritas como dotadas de mayores capacidades de ataque.
Qué encontraron los investigadores en Japón
GMO Cybersecurity investigó a petición de empresas japonesas afectadas, en colaboración con organizaciones externas. Los investigadores examinaron registros forenses, es decir, los datos que generan las computadoras sobre su actividad, y rastrearon los ataques hasta una infraestructura en el extranjero.
La versión aclarada del informe de GMO describió un servidor inicial con ARTEX que había atacado a aproximadamente 20 empresas japonesas, nueve de ellas del mismo sector. Luego, los investigadores encontraron cinco servidores más, con lo que el total ascendió a seis y el número de objetivos, a aproximadamente 80. Otro recuento publicado mencionó seis servidores adicionales tras el hallazgo inicial.
Según el informe de GMO, se detectaron rastros de ARTEX en los seis servidores. Los investigadores no encontraron rastros de otros agentes de IA y evaluaron que probablemente se había utilizado ARTEX en los ataques relacionados con esa infraestructura. La similitud en las configuraciones de las herramientas y en la elección de los sectores objetivo sugirió que los servidores podrían haber sido operados por el mismo grupo.
Los objetivos no se limitaron a bancos y aseguradoras. También incluyeron empresas de regalos digitales, distribución minorista, educación, impresión, mercadotecnia, comercio electrónico, medios de comunicación y logística. Los investigadores describieron operaciones de ataque separadas, organizadas por países y sectores, con distintos servidores para cada campaña.
Daiki Fukumori, director de GMO Cybersecurity que investigó los incidentes, dijo que pequeñas vulnerabilidades habían ofrecido oportunidades a los atacantes:
Las empresas afectadas fueron objeto de ataques que aprovecharon pequeñas vulnerabilidades de sus sistemas. Las empresas deben realizar una revisión exhaustiva para asegurarse de que no haya brechas de seguridad que hayan pasado inadvertidas.
GMO compartió información sobre los servidores con las autoridades. La empresa no identificó públicamente a los aproximadamente 80 objetivos ni nombró a las ocho empresas que habían informado de incidentes. No se dieron a conocer por completo las ubicaciones de los servidores ni la identidad de quienes los operaban.
Qué aporta la investigación de Corea del Sur
CrowdStrike documentó el uso de ARTEX contra organizaciones financieras surcoreanas en una investigación publicada el 7 de octubre, que abarcó actividad desde finales de septiembre hasta principios de octubre. Entre los archivos que habían quedado accesibles en servidores controlados por los atacantes había configuraciones de ARTEX, historiales de sesiones de Claude Code y archivos de memoria que registraban el trabajo realizado contra objetivos financieros.
El material recuperado describía una infraestructura con dos servidores, incluido un servidor principal en Hong Kong y otro que ejecutaba ARTEX. El operador también preguntó a un asistente de IA dónde se podían vender datos coreanos robados y pidió ayuda para encontrar grupos de Telegram que comercializaran ese tipo de información.
CrowdStrike evaluó con un nivel de confianza moderado que probablemente el operador hablaba chino y tenía motivaciones económicas. La evaluación se basó en las instrucciones en chino y en la herramienta utilizada. Los investigadores no habían identificado a un grupo de piratas informáticos específico ni establecido si el mismo operador había llevado a cabo los ataques en Japón y Corea del Sur.
La Comisión de Servicios Financieros de Corea del Sur dijo el 14 de octubre que 16 instituciones financieras habían resultado afectadas y que se habían filtrado aproximadamente 100.000 registros con información personal. Una investigación policial abarcó al menos siete empresas financieras y datos de 68.000 personas.
Las cifras más amplias del organismo regulador incluían nombres, datos de contacto, números de identificación nacional y direcciones de correo electrónico. Dijo que no había identificado filtraciones de contraseñas de cuentas ni números de tarjetas que permitieran realizar directamente transacciones no autorizadas. Las autoridades investigaban las conexiones entre los incidentes y el posible papel de la IA.
La Comisión de Servicios Financieros ordenó a las instituciones bloquear direcciones de internet sospechosas de ser maliciosas, aplicar parches de seguridad de emergencia y aislar temporalmente los sistemas comprometidos. Esas medidas buscaban interrumpir el acceso mientras los investigadores determinaban hasta dónde se habían extendido las intrusiones.
De la publicación abierta a la retirada
El desarrollador de ARTEX, que utiliza en internet el nombre Autumn-27, dijo el 8 de octubre que dejaría de publicar actualizaciones y dar mantenimiento al programa, y que el proyecto pasaría a ser de código cerrado. Ese cambio restringió el acceso público al código fuente tras la preocupación por su uso en ataques.
El desarrollador describió ARTEX como una herramienta para pruebas autorizadas, condenó su uso indebido y negó su participación en los ataques. Las copias descargadas, incluidas las versiones modificadas por otros programadores, siguieron circulando.
Los principales acontecimientos se desarrollaron a lo largo de varios meses:
- Julio: ARTEX se publicó como herramienta para detectar vulnerabilidades de seguridad.
- Del 18 de septiembre al 18 de octubre: GMO examinó actividades de ataque e informes relacionados con la investigación en Japón.
- De finales de septiembre a principios de octubre: CrowdStrike documentó actividades de ARTEX contra organizaciones financieras surcoreanas.
- 7 de octubre: S&J obtuvo ARTEX para realizar pruebas; CrowdStrike publicó sus hallazgos sobre Corea del Sur.
- 8 de octubre: el desarrollador de ARTEX anunció el fin de las actualizaciones públicas y la transición a código cerrado.
- 14 de octubre: el organismo regulador financiero de Corea del Sur informó que 16 instituciones habían resultado afectadas y que se habían filtrado aproximadamente 100.000 registros.
- 19 de octubre: GMO anunció hallazgos que vinculaban ARTEX con ataques contra empresas japonesas.
La empresa china de ciberseguridad ThreatBook describió el ARTEX original como un proyecto personal de un empleado y reconoció que la versión pública carecía de controles de seguridad integrados. La empresa ha hablado de una plataforma comercial, RedAgent.ai, que incorpora ARTEX Pro con controles adicionales.
Una ola más amplia de filtraciones tiene costos concretos
La investigación sobre ARTEX en Japón se desarrolla en medio de un aumento mucho más amplio de incidentes cibernéticos empresariales. A principios de octubre de 2026 se habían informado más de 600, una cifra superior al total de todo 2025. Una encuesta de Teikoku Databank reveló que alrededor de una de cada seis empresas consultadas había sufrido filtraciones, proporción que superaba el 30 % entre las grandes empresas.
Varias empresas han informado de la pérdida de grandes cantidades de información de clientes. Yamato Transport confirmó el robo de aproximadamente 5,26 millones de registros de clientes de su servicio de pago contra entrega. Lawson informó de una filtración que afectó a más de 2 millones de cuentas. GMO Research & AI informó del robo de 894.082 registros de su plataforma de encuestas infoQ, además de canjes no autorizados de puntos de recompensa de clientes por tarjetas de regalo de Amazon.
Esas empresas no han identificado públicamente a ARTEX como la herramienta utilizada en sus incidentes. La divulgación de estos casos muestra la magnitud de la exposición de los clientes mientras los investigadores siguen examinando ataques concretos.
Las consecuencias también van más allá del robo de registros. Un ataque de ransomware del 7 de octubre contra el proveedor de servicios en la nube y centros de datos IDC Frontier dejó sin servicio a 495 clientes empresariales y municipales. El distribuidor de alimentos congelados Nissui detuvo los envíos a 1.200 socios comerciales, mientras que los sitios web de la prefectura de Ibaraki y de su jefatura de policía quedaron fuera de servicio.
Las filtraciones que afectan a proveedores de servicios pueden propagarse a muchos clientes a la vez. Un incidente en Arcadia, proveedor de información sobre desastres, afectó a casi 800 entidades, entre ellas al menos 111 municipios. Entre la información que podría haber quedado expuesta había datos de aproximadamente 11.000 miembros de la policía de Fukuoka y de más de 3.000 personas en cada una de las fuerzas policiales de Tochigi y Gunma.
Para las personas, un nombre, un número de teléfono y una dirección de correo electrónico pueden dar a los delincuentes suficientes datos para crear mensajes convincentes que suplanten a un banco, una empresa de reparto o un empleador. Los clientes pueden enfrentarse a ese riesgo aunque sus datos de pago sigan seguros.
Por qué ahora es urgente prestar más atención a las pequeñas vulnerabilidades
JPCERT/CC, el organismo de coordinación de respuesta a incidentes de Japón, confirmó indicios de que los atacantes utilizan IA para buscar vulnerabilidades conocidas y atacar mediante interfaces de programación de aplicaciones. Estas interfaces, conocidas habitualmente como API, permiten que los sistemas de software intercambien información y realicen tareas.
Cyber Security Cloud observó más de 1.200 intentos de acceso desde 326 direcciones de internet en aproximadamente 40 minutos, una actividad que, según la empresa, podría involucrar la automatización mediante agentes de IA. GMO también describió cómo los atacantes iban rotando entre cientos de direcciones para evitar alcanzar el umbral de bloqueo de los cortafuegos de aplicaciones web, que filtran el tráfico sospechoso dirigido a los sitios web.
Kim Seung-joo, profesor de la Escuela de Ciberseguridad de la Universidad de Corea, explicó cómo las búsquedas más rápidas podrían exponer sistemas desatendidos:
Los sistemas que tradicionalmente se han pasado por alto o se han gestionado de manera deficiente podrían volverse cada vez más vulnerables, ya que la IA facilita que los atacantes identifiquen y aprovechen puntos ciegos de seguridad.
La prueba de S&J ilustra esa preocupación en un sitio web controlado: una pequeña vulnerabilidad permitió que un agente automatizado accediera a registros personales en cuestión de segundos. Para las empresas, la respuesta práctica incluye revisar los sistemas desatendidos, aplicar las correcciones disponibles y supervisar el acceso a las bases de datos sensibles.
También hay que prestar atención a los servicios compartidos. Takahide Kiuchi, economista ejecutivo del Instituto de Investigación Nomura, instó a las empresas a identificar los puntos en los que la falla de un proveedor externo podría interrumpir sus operaciones y a preparar planes de continuidad con controles estrictos de acceso para los socios externos. La interrupción de los servicios en la nube y las filtraciones de datos de información sobre desastres muestran por qué esos planes son importantes para las entregas, los sitios web municipales y las alertas públicas.
Japón investiga a los atacantes y el papel de la IA
El ministro de Ciberseguridad de Japón, Toshiharu Furukawa, dijo que el gobierno estaba recibiendo información de las empresas afectadas y analizando si se había utilizado la IA con fines maliciosos. El secretario jefe del Gabinete, Minoru Kihara, dijo que los investigadores examinarían a los operadores y el origen de los ataques.
Kihara describió el enfoque del gobierno en una rueda de prensa:
Investigaremos quiénes están detrás de los ataques y su origen, teniendo en cuenta todos los escenarios posibles, incluida la participación de actores extranjeros.
Las autoridades deben rastrear actividades a través de infraestructuras en el extranjero mientras las empresas restablecen sus servicios y determinan qué registros fueron consultados. El intercambio de pruebas de GMO con las autoridades proporciona información sobre los servidores que los investigadores pueden analizar junto con los registros de las empresas y otros datos técnicos.
Miwa recomienda que las empresas utilicen la IA en sus defensas, del mismo modo que los atacantes la usan para buscar vulnerabilidades. Las prioridades inmediatas son concretas: localizar puntos de acceso desatendidos, restringir el acceso a la información personal y detectar rápidamente actividades inusuales en las bases de datos para poder interrumpir el robo.
Puntos clave
- S&J dijo que ARTEX recopiló información personal ficticia de un sitio web de prueba en unos 15 segundos tras recibir una breve instrucción en japonés.
- GMO vinculó seis servidores en el extranjero que ejecutaban ARTEX con ataques dirigidos contra aproximadamente 80 empresas japonesas; ocho objetivos identificados informaron de incidentes.
- CrowdStrike encontró archivos de ARTEX y registros de sesiones de IA relacionados con ataques contra organizaciones financieras surcoreanas.
- El organismo regulador financiero de Corea del Sur informó de la filtración de aproximadamente 100.000 registros en 16 instituciones mientras las autoridades investigaban las conexiones entre los incidentes.
- El desarrollador de ARTEX dejó de publicar actualizaciones el 8 de octubre, pero las copias descargadas y modificadas siguieron circulando.
- Las autoridades japonesas investigan el uso malicioso de la IA y la posible participación de actores extranjeros, mientras los especialistas en seguridad instan a revisar más rápidamente las pequeñas vulnerabilidades y a supervisar más de cerca los datos sensibles.