Miles de millones movidos en minutos, seguidos de una carrera para congelarlos
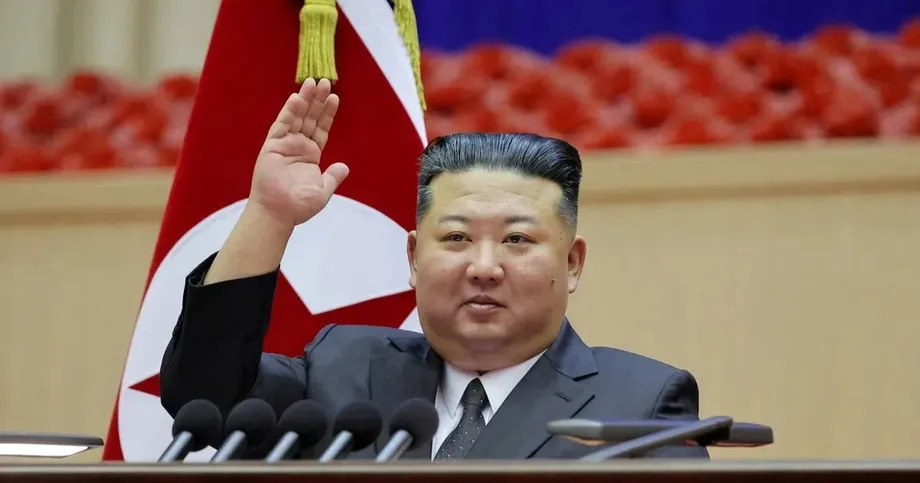
Alrededor de 6.360 millones de dólares en criptomonedas salieron de monederos de Binance a través de 10 cadenas de bloques el 29 de octubre de 2026; la mayor parte, en unos 20 minutos, según la empresa de inteligencia sobre cadenas de bloques TRM Labs. TRM y Chainalysis vincularon el ataque con TraderTraitor, un grupo de piratas informáticos asociado con Corea del Norte, en lo que sería el mayor robo de criptomonedas registrado hasta la fecha.
Contenido
- Miles de millones movidos en minutos, seguidos de una carrera para congelarlos
- ¿Qué ocurrió dentro de Binance?
- Por qué los investigadores sospechan de TraderTraitor
- Cómo es más difícil recuperar las criptomonedas robadas
- ¿Cuánto se robó y cuánto está asegurado?
- Una proporción creciente de las pérdidas mundiales por criptomonedas
- Por qué el dinero importa a Pyongyang
- Años de entrenamiento detrás de los ataques
- Los empleos falsos pueden abrir la puerta
- De Sony a Binance: operaciones cada vez más amplias
- Puntos clave
Binance dijo que había asegurado activos afectados por unos 3.000 millones de dólares y reservado más de 6.340 millones de dólares de fondos de la empresa para cubrir las pérdidas. Al principio, la plataforma sospechó que se había comprometido la computadora portátil de un ingeniero; luego dijo que los investigadores habían descubierto una brecha más amplia. Se suspendieron los retiros mientras la empresa investigaba y trabajaba para recuperar los fondos.
El presunto robo pone de relieve dos problemas: la seguridad del dinero depositado en una importante plataforma de intercambio de criptomonedas y el uso de la ciberdelincuencia por parte de Corea del Norte para obtener divisas. Las estimaciones citadas en relación con las investigaciones del Consejo de Seguridad de la ONU sitúan los fondos robados en alrededor de la mitad de los ingresos en divisas del país y cerca del 40% de sus costos de desarrollo de armas.
La estimación de TRM sobre la salida de fondos de Binance incluye activos que fueron congelados posteriormente. La disputa inmediata gira, por tanto, en torno a cuánto se puede recuperar, cómo pueden volver los clientes a acceder a sus fondos y cuánto sigue al alcance de los atacantes. Binance se ha comprometido a cubrir todas las pérdidas, mientras los investigadores siguen examinando cómo accedieron a sus sistemas y quiénes son los responsables.
¿Qué ocurrió dentro de Binance?
TRM dijo que los atacantes se prepararon durante al menos 36 horas antes de transferir fondos desde varios monederos de Binance. El robo afectó a redes como Ethereum, Bitcoin y Solana. Una cadena de bloques es un registro digital compartido de transacciones; mover activos a través de varias redes deja a los investigadores varios rastros que seguir al mismo tiempo.
Richard Teng, codirector ejecutivo de Binance, dijo que la investigación había ido más allá de su enfoque inicial en una computadora portátil:
Esto no lo llevó a cabo una sola persona. Nuestra investigación inicial sugirió que el incidente de seguridad podría haber involucrado una computadora portátil comprometida; sin embargo, la investigación posterior descubrió otros puntos de acceso.
Teng también dijo que los atacantes utilizaron un mecanismo que destruía sus herramientas y rastros a medida que avanzaban. Binance dijo que no había encontrado pruebas de que se hubiera filtrado la clave privada de un monedero. Una clave privada es la credencial digital secreta que se utiliza para autorizar transferencias de criptomonedas. La empresa aún no ha publicado una explicación técnica completa de la brecha.
Por qué los investigadores sospechan de TraderTraitor
Chainalysis identificó una conexión en el movimiento del dinero: las criptomonedas sustraídas a Binance aparecieron en la cadena de bloques mezcladas con fondos robados a Bitget el mes anterior. Investigadores también atribuyeron a piratas informáticos norcoreanos el robo de Bitget en septiembre, estimado en 387 millones de dólares.
TRM señaló preparativos y patrones de transacciones similares a los de ataques anteriores vinculados con Corea del Norte, incluido el robo de 1.500 millones de dólares a Bybit en febrero de 2025. Jonathan Levin, cofundador y director ejecutivo de Chainalysis, también señaló a TraderTraitor como el probable responsable del ataque.
TraderTraitor es descrito como un grupo respaldado por el Estado norcoreano y creado bajo una agencia de inteligencia alrededor de 2016 o 2017. Los investigadores lo vinculan con la red Lazarus, más amplia. Michael Barnhart, investigador de DTEX, describió a sus integrantes como atacantes financieros experimentados, incluidos operadores asociados con APT38, otra denominación utilizada para las operaciones cibernéticas norcoreanas.
El FBI atribuyó formalmente a Corea del Norte y a TraderTraitor el robo a Bybit cinco días después del ataque. La atribución de la brecha de Binance se basa actualmente en las evaluaciones de las empresas de inteligencia sobre cadenas de bloques. Binance dijo que colaboraba con las fuerzas del orden para confirmar la identidad de los delincuentes. Corea del Norte ha negado su participación en robos de criptomonedas.
Cómo es más difícil recuperar las criptomonedas robadas
Chainalysis dijo que los fondos de Binance pasaron repetidamente entre monederos mediante miles de transacciones en poco tiempo. Los investigadores describieron una actividad que se produjo en unos 20 minutos, con patrones que sugieren que programas automatizados ayudaron a mover los activos.
Un monedero de criptomonedas es una herramienta para controlar activos digitales y autorizar transacciones. Transferir fondos robados entre muchos monederos complica el rastreo, aunque las transacciones en cadenas de bloques públicas sigan siendo visibles. Los investigadores deben determinar qué transferencias pertenecen a los atacantes y en qué puntos las plataformas u otras empresas podrían detenerlas.
La rapidez también importa porque los emisores pueden congelar algunos activos. Chainalysis dijo que unos 325 millones de dólares en monedas estables robadas se cambiaron por ether, la criptomoneda utilizada en Ethereum, en unos 20 minutos. Las monedas estables son tokens diseñados para seguir el valor de otro activo, a menudo el dólar estadounidense. Los emisores pueden congelar ciertas tenencias de monedas estables, mientras que ether no tiene un emisor con la misma capacidad para congelarlas.
TRM dijo que intermediarios chinos que operan fuera de las plataformas convencionales compran criptomonedas robadas con descuento. Estos intermediarios pueden ayudar a convertir los activos digitales en dinero utilizable. Para Corea del Norte, esa conversión es el puente entre una intrusión informática exitosa y fondos que el régimen puede utilizar.
¿Cuánto se robó y cuánto está asegurado?
TRM calculó que salieron de Binance unos 6.360 millones de dólares, según el precio de los activos en el momento de la transferencia. En general, el incidente se ha descrito como un robo de unos 6.300 millones de dólares. Esa cantidad supera más de cuatro veces los 1.500 millones robados a Bybit en 2025.
Las primeras estimaciones sobre los fondos congelados fueron de unos 2.700 millones de dólares, según TRM, y 2.800 millones, según Chainalysis. Binance dijo después que había asegurado alrededor de 3.000 millones de dólares, cerca de la mitad de la salida inicial. La empresa también dijo que estaba comprando activamente tokens de criptomonedas como parte de sus esfuerzos para cubrir las pérdidas.
Binance anunció inicialmente la suspensión de depósitos y retiros el 30 de octubre, hora de Japón. En actualizaciones posteriores dijo que los depósitos no se habían visto afectados, mientras que los retiros seguían suspendidos. La plataforma esperaba reanudar los retiros en uno o dos días, aunque no dio una hora concreta para la reapertura.
Binance dijo que su plataforma de intercambio para Estados Unidos no se había visto afectada. El Servicio Secreto de Estados Unidos dijo que trabajaba para identificar, congelar, rastrear y recuperar los fondos, y Binance afirmó que colaboraba con el FBI. Entre los activos involucrados había algunos vinculados con empresas estadounidenses, incluidas monedas estables de Tether y Circle.
Los clientes también se enfrentan a una cuestión legal, además de los esfuerzos técnicos para recuperar los fondos. Daniel Tunkel, abogado del bufete Edwin Coe en Londres, dijo que los derechos de recuperación dependerían de las promesas contractuales y del lugar donde los clientes pudieran demandar a Binance si la empresa no cumplía. El compromiso de Binance de cubrir las pérdidas hace que la carga financiera inmediata recaiga en la empresa.
Una proporción creciente de las pérdidas mundiales por criptomonedas
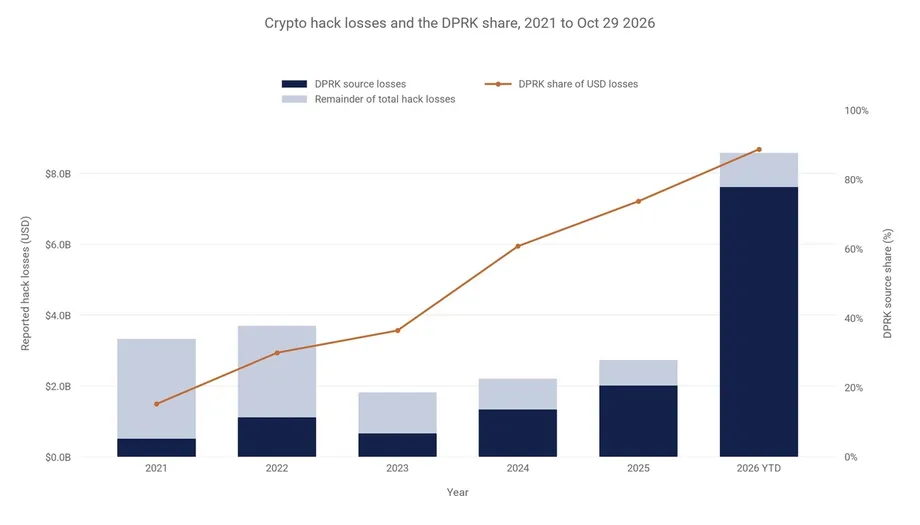
Chainalysis estimó que piratas informáticos norcoreanos robaron 2.020 millones de dólares en 2025, frente a 1.340 millones en 2024. Esto representa un aumento de alrededor del 51%. El robo a Bybit por sí solo representó cerca de tres cuartas partes de la cifra de 2025.
Para 2026, Chainalysis situó en el 89% la proporción norcoreana de las pérdidas denunciadas por ataques informáticos contra criptomonedas, frente al 15% en 2021. TRM estimó una proporción del 85% para 2026, que baja al 45% si se excluye Binance. Por tanto, el incidente de Binance explica gran parte del fuerte aumento de las cifras anuales.
Chainalysis también estimó que las pérdidas promedio por ataque presuntamente norcoreano aumentaron de 50,65 millones de dólares en 2021 a 185,65 millones en 2026. La división de esas cifras muestra un aumento de aproximadamente 3,7 veces, lo que indica que los daños financieros por incidente han crecido sustancialmente.
Para el período comprendido entre enero de 2021 y el 29 de octubre de 2026, las cifras atribuidas a Chainalysis sitúan las pérdidas mundiales en 22.340 millones de dólares y las pérdidas vinculadas con Corea del Norte en 13.240 millones, alrededor del 59%. Otro recuento atribuido a la empresa dio cifras de 22.034 millones y 13.024 millones, respectivamente, también cerca del 59%.
TRM estimó que Corea del Norte había perpetrado 100 ataques desde 2017 y robado 12.800 millones de dólares, incluidos 7.400 millones en 2026. Barnhart cifró el total acumulado de los robos en unos 13.500 millones. Estas estimaciones abarcan períodos y conjuntos de incidentes distintos, por lo que es esencial tener en cuenta los períodos especificados para entender los totales.
Por qué el dinero importa a Pyongyang
Investigaciones de grupos de expertos del Consejo de Seguridad de la ONU identificaron 58 presuntos ataques norcoreanos contra empresas de criptomonedas entre 2017 y 2023, con pérdidas de unos 3.000 millones de dólares. Desde entonces, la escala ha aumentado: una sola operación presuntamente vinculada con Binance supera ahora ese total anterior.
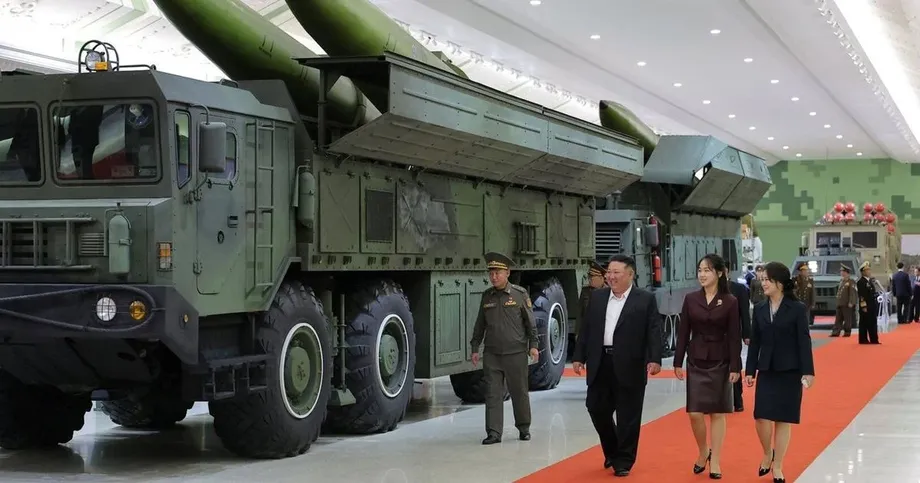
Corea del Norte está sometida a amplias sanciones internacionales que restringen su acceso al comercio y las finanzas. El robo de criptomonedas ofrece una vía para obtener divisas al margen de las exportaciones habituales. Las estimaciones asociadas con el grupo de expertos de la ONU sitúan los ingresos por ataques informáticos en alrededor de la mitad de los ingresos en divisas de Corea del Norte; se calcula que los fondos robados cubren cerca del 40% de los costos de desarrollo de armas.
El robo de 6.300 millones de dólares a Binance se ha comparado con cerca de una quinta parte del ingreso nacional bruto de Corea del Norte. El ingreso nacional bruto mide los ingresos que los residentes y las empresas de un país obtienen a lo largo de un año. La comparación muestra por qué un robo de esta magnitud importa mucho más allá de los clientes de la plataforma.
Desde hace tiempo, Corea del Norte enfrenta acusaciones de recurrir a otras actividades ilegales para obtener divisas, como la producción de sofisticados billetes falsos de 100 dólares estadounidenses en la década de 1990 y la producción y el tráfico de metanfetamina en la década de 2000. Las operaciones cibernéticas ofrecen al régimen una forma de atacar a empresas en el extranjero a través de redes informáticas.
Años de entrenamiento detrás de los ataques
Según informes, Corea del Norte selecciona a niños con aptitudes destacadas en matemáticas y ciencias para recibir entre tres y cinco años de formación en ciberguerra. Los estudiantes más prometedores pasan después a programas universitarios especializados, lo que garantiza un suministro continuo de personal con formación técnica.
El Comité para los Derechos Humanos en Corea del Norte describió un curso de cinco años en la Universidad Moranbong, en Pyongyang, que combina estudios militares, piratería informática y criptoanálisis. El criptoanálisis consiste en estudiar cómo descifrar códigos o vulnerar sistemas diseñados para mantener la información en secreto. Según informes, algunos agentes de élite reciben formación adicional en China y Rusia.
Shin Beom-chul, ex viceministro de Defensa de Corea del Sur, describió a los piratas informáticos norcoreanos como muy agresivos y hábiles, y dijo que están entrenados para las operaciones del régimen destinadas a obtener divisas. El respaldo estatal da a estos equipos apoyo sostenido y les permite operar sin el riesgo de procesamiento en el país que enfrentan muchos otros delincuentes.
Los empleos falsos pueden abrir la puerta
Los métodos de TraderTraitor suelen comenzar con personas, en lugar de un ataque directo a un monedero de criptomonedas. El grupo apunta a desarrolladores y empleados de tecnologías de la información mediante ofertas de empleo falsas, supuestas alianzas comerciales y programas maliciosos disfrazados de herramientas necesarias para el trabajo.
En 2022, una alerta conjunta del FBI, la Agencia de Ciberseguridad y Seguridad de las Infraestructuras y el Departamento del Tesoro de Estados Unidos describió programas maliciosos y engaños dirigidos a empresas de criptomonedas. Barnhart describió falsas entrevistas de trabajo en las que convencen a los candidatos para que descarguen programas maliciosos, lo que expone sus credenciales de acceso y su información confidencial.
Los especialistas en seguridad llaman ingeniería social a esta práctica: convencer a una persona de que realice una acción que ayude a un atacante. Una vez comprometida una computadora, los atacantes pueden usarla para explorar los sistemas internos de una organización e intentar obtener autorización para transferir dinero.
Kok Tin Gan, cofundador y director ejecutivo de Nyxlab, sugirió que el ataque a Binance pudo haber involucrado una firma que concedía a un token acceso amplio y continuo a un monedero conectado a internet. Esa sigue siendo su hipótesis mientras Binance investiga la secuencia completa de los hechos.
De Sony a Binance: operaciones cada vez más amplias
Las operaciones cibernéticas norcoreanas han incluido tanto acciones de perturbación política como robos financieros. El ataque a Sony Pictures en 2014 se consideró ampliamente una represalia por una comedia que mostraba un complot para asesinar a Kim Jong Un. Los incidentes posteriores muestran un interés creciente por las grandes tenencias de criptomonedas.
- 2014: El ataque informático a Sony Pictures atrajo la atención mundial hacia las operaciones cibernéticas norcoreanas.
- 2022: Se vinculó al grupo Lazarus con el robo de unos 620 millones de dólares a Ronin Network, que da soporte a un videojuego basado en una cadena de bloques.
- 2024: Se atribuyó a TraderTraitor el robo de 308 millones de dólares a la plataforma japonesa de intercambio DMM Bitcoin.
- Febrero de 2025: Bybit perdió unos 1.500 millones de dólares en un ataque que el FBI atribuyó a Corea del Norte.
- Abril de 2026: Analistas atribuyeron a piratas informáticos norcoreanos los robos de 285 millones de dólares a Drift y 292 millones a KelpDAO.
- Septiembre de 2026: Bitget perdió unos 387 millones de dólares en un robo que investigadores vincularon con la misma red.
- 29 de octubre de 2026: Salieron aproximadamente 6.360 millones de dólares de monederos de Binance a través de 10 cadenas de bloques.
Drift y KelpDAO operan en las finanzas descentralizadas, conocidas como DeFi, donde programas que funcionan en cadenas de bloques realizan transacciones financieras. Por tanto, los objetivos van más allá de las plataformas de intercambio convencionales e incluyen sistemas que conservan o transfieren fondos mediante programas automatizados.
La inteligencia artificial podría acelerar algunas partes de estas operaciones. Simon Choi, director de tecnología de la empresa de ciberseguridad StealthMole, advirtió que la IA ayuda a los atacantes a encontrar vulnerabilidades y automatizar ataques. Los investigadores también han detectado indicios de automatización en el movimiento de los fondos de Binance, mientras continúa la investigación técnica de la empresa.
Puntos clave
- TRM estimó que el 29 de octubre de 2026 salieron 6.360 millones de dólares de los monederos de Binance, en su mayor parte en unos 20 minutos.
- TRM y Chainalysis vincularon el presunto robo con el grupo norcoreano TraderTraitor.
- Binance dijo que había asegurado unos 3.000 millones de dólares y reservado más de 6.340 millones para cubrir las pérdidas.
- Chainalysis estimó que Corea del Norte representó el 89% de las pérdidas mundiales denunciadas por ataques informáticos contra criptomonedas en 2026.
- Los investigadores examinan una brecha con varios puntos de acceso, mientras Binance aún no ha publicado sus conclusiones técnicas completas.
- Se calcula que el robo de criptomonedas proporciona divisas que ayudan a financiar los programas de armas de Corea del Norte.