Una aplicación de programación abre una vía de acceso a Switch 2
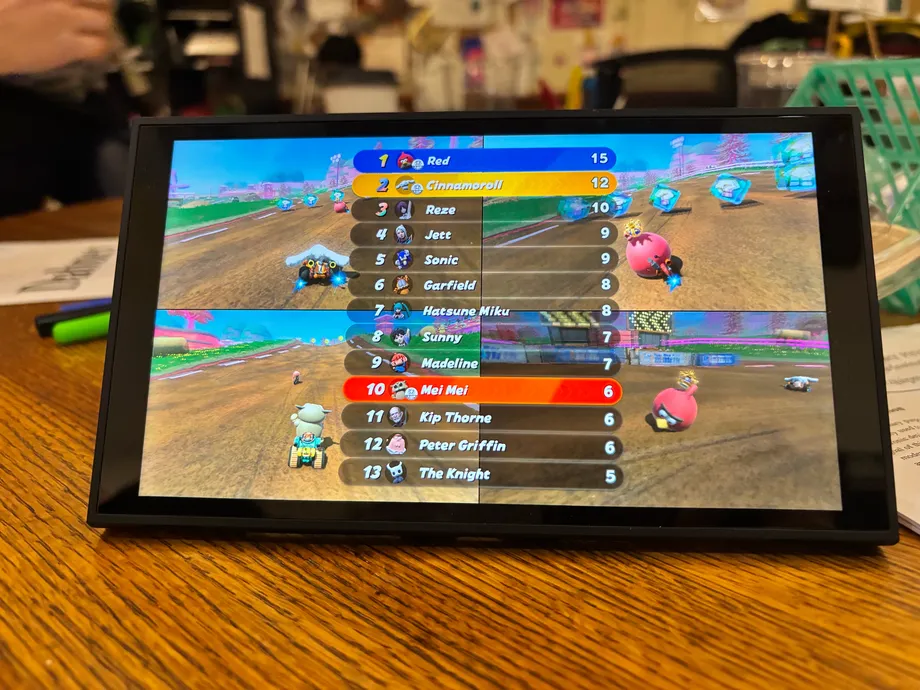
El investigador de seguridad Sammy Hajhamid, conocido en internet como pepsipu, demostró un exploit de software para Nintendo Switch 2 con el firmware 23.0.1. Para mostrar lo que permite este acceso, modificó carreras de Mario Kart World. En el juego aparecieron personajes como Cinnamoroll, Hatsune Miku y Peter Griffin sin instalar un modchip de hardware.
Contenido
- Una aplicación de programación abre una vía de acceso a Switch 2
- Qué muestra la demostración de Mario Kart
- Cómo una aplicación antigua de Switch se convierte en el punto de entrada
- Una segunda falla permite acceder al servicio de archivos
- Codex ayudó, pero el trabajo duró dos semanas
- Por qué se abandonó la vía del navegador
- Qué necesitan los usuarios y qué se pierde al reiniciar
- La respuesta de Nintendo y el calendario de publicación
- Puntos clave
La herramienta, llamada ns2jb, combina una falla en una aplicación de programación para la Switch original con una vulnerabilidad en el servicio de archivos de la consola. Hajhamid afirma que permite ejecutar código nativo con los permisos de varios servicios del sistema, lo que abre la posibilidad de usar aplicaciones no oficiales, modificar juegos y copiar partidas guardadas fuera de la consola.
La principal limitación es clara: el acceso desaparece cuando se reinicia la consola. Los usuarios deben activar el exploit de nuevo después de cada reinicio, y por ahora no permite instalar un firmware personalizado persistente, es decir, una versión alternativa del software del sistema que permanezca instalada.
El informe técnico de Hajhamid está fechado el 18 de octubre de 2026, mientras que la demostración pública apareció el 22 de octubre. Identificó la versión 23.0.1 como el firmware más reciente en ese momento. Según se informó, la investigación duró alrededor de dos semanas e incluyó el uso de la herramienta de programación Codex, de OpenAI, además de un trabajo considerable por parte del desarrollador.
Nintendo no había hecho comentarios públicos cuando se publicaron los informes sobre la demostración. SmileBASIC 4, la aplicación de programación utilizada como punto de entrada, habría sido retirada de algunas tiendas electrónicas regionales, lo que plantea una preocupación inmediata para quienes quieran investigar el exploit: conseguir el software necesario.
Qué muestra la demostración de Mario Kart
Mario Kart World ofreció el resultado más visible: a los corredores conocidos se sumaron personajes ajenos a los juegos de Nintendo. Las demostraciones incluyeron a Cinnamoroll, Hatsune Miku, Peter Griffin y RED, el pájaro rojo de Angry Birds. Steve, de Minecraft, también apareció en descripciones del juego modificado.
El cambio más importante ocurre durante el juego. La ejecución de código nativo significa correr instrucciones directamente en el procesador de la consola, en lugar de limitarse a los comandos que suelen permitir un juego o una aplicación de programación. Los permisos asociados a ese código determinan a qué partes de la máquina puede acceder.
Hajhamid, investigador de seguridad identificado como estudiante de pregrado de Caltech, describió los usos previstos para ese acceso:
«Esto nos permite ejecutar programas caseros, aplicar ingeniería inversa y modificar juegos de Switch 2, hacer copias de seguridad de archivos guardados fuera de la Switch y acceder a la mayoría de los periféricos de Switch 2 mediante MMIO».
Los programas caseros son software no oficial, creado fuera del sistema de distribución aprobado por el fabricante de la consola. La ingeniería inversa consiste en examinar cómo funciona un software existente. MMIO, sigla de entrada/salida mapeada en memoria, es una forma de comunicación entre el software y el hardware mediante direcciones de memoria designadas.
Estas capacidades son importantes para distintos grupos por diferentes motivos. Un jugador podría querer una copia independiente de una partida guardada, una persona que modifica juegos podría querer reemplazar un personaje y un investigador podría querer inspeccionar un servicio del sistema. En todos los casos se requiere un acceso que los juegos normales no suelen tener.
Cómo una aplicación antigua de Switch se convierte en el punto de entrada
SmileBASIC 4 permite escribir y ejecutar programas en la Nintendo Switch original. Switch 2 puede ejecutar ese software gracias a la compatibilidad con versiones anteriores, una función que permite que los juegos de una consola anterior funcionen en su sucesora. Esta conexión dio a Hajhamid una vía de acceso a la nueva máquina mediante software antiguo.
La primera falla consistía en un desbordamiento de enteros en el intérprete de SmileBASIC, el componente que lee y ejecuta instrucciones de programación. Un desbordamiento de enteros ocurre cuando un cálculo supera el rango que la computadora reservó para un número y el resultado vuelve a empezar desde otro valor.
En este caso, un cálculo para comprobar una operación en un arreglo, una lista de valores almacenados, podía convertirse en un número negativo. Así, la comprobación aceptaba una operación que debía rechazar. Luego, una copia de memoria trasladaba datos fuera del área prevista.
Hajhamid describió cómo aprovechó ese comportamiento para hacer que el programa tratara una parte del arreglo como una cadena de texto. Esa confusión permitió leer y modificar memoria fuera de los límites previstos para el programa. La investigación inicial podía realizarse en una Switch original antes de utilizarse como parte de la cadena de ataque contra Switch 2.
SmileBASIC ya había estado involucrado en exploits para ejecutar programas caseros en la Nintendo 3DS. En este caso, su valor particular residía en que una aplicación antigua podía proporcionar la primera etapa de un ataque contra una consola más reciente.
Una segunda falla permite acceder al servicio de archivos
El acceso dentro de SmileBASIC era solo el comienzo. Después, Hajhamid atacó el servicio de archivos integrado, conocido como fs, que gestiona las operaciones de almacenamiento. Para superar las restricciones de la aplicación de programación, era necesario llegar a un servicio con permisos más amplios.
La segunda vulnerabilidad estaba relacionada con la normalización de rutas. Una ruta de archivo indica al software dónde encontrar algo en el almacenamiento; la normalización la ordena en un formato estándar antes de que el sistema la utilice. Hajhamid describió un caso en el que el servicio copiaba una ruta en un búfer temporal demasiado pequeño.
Un búfer es un área de memoria reservada. Cuando los datos se salen de sus límites, pueden sobrescribir información cercana. Hajhamid utilizó ese desbordamiento para afectar un objeto de caché de almacenamiento y crear una forma de leer y escribir en la memoria del servicio de archivos.
Luego, describió cómo modificó la identidad del proceso registrada para la conexión de SmileBASIC y obtuvo permisos más amplios en el sistema de archivos. Eso le permitió copiar el almacenamiento interno y el código de módulos normales del sistema para examinarlos. Los módulos del sistema, o sysmodules, son servicios que realizan tareas para el sistema operativo.
Según Hajhamid, las capacidades resultantes de ns2jb incluyen ejecutar código nativo como módulos normales del sistema y como el módulo integrado del sistema de archivos. Por tanto, la cadena consta de dos etapas distintas: un primer acceso mediante SmileBASIC y una segunda vulnerabilidad que otorga un acceso más amplio.
Codex ayudó, pero el trabajo duró dos semanas
Hajhamid utilizó Codex, de OpenAI, durante la investigación, con una configuración personalizada que permitía a agentes de IA enviar comandos a las consolas mediante controles e inspeccionar la salida de video. Los dispositivos JetKVM conectaban los controles por USB y capturaban el video por HDMI.
Un mecanismo Bluetooth para accionar un interruptor de luz cumplió una función poco habitual, pero práctica: presionaba físicamente el botón de encendido de la consola después de un bloqueo. Los bloqueos repetidos son una posibilidad habitual en este tipo de investigaciones de memoria, por lo que reiniciar el hardware formó parte del proceso de prueba.
Según el informe de Hajhamid, Codex encontró el desbordamiento de enteros útil en SmileBASIC. El trabajo también incluyó investigar servicios del sistema, examinar código y desarrollar la cadena que permitía acceder al servicio de archivos. Hajhamid describió que investigó personalmente ese servicio mientras agentes de IA exploraban otros objetivos.
El desarrollador aclaró que el texto humorístico que sugería que bastaba con pedirle a una IA que liberara la consola no describía el proceso real. Un intento inicial de ejecutar código por otra vía no tuvo éxito, y el jailbreak requirió un trabajo considerable durante aproximadamente dos semanas.
Hajhamid dijo que Codex produjo la modificación de Mario Kart World en un día. Esto sitúa la demostración lúdica en un plazo distinto al de la investigación de seguridad que la hizo posible: los cambios visibles en los personajes llegaron después del trabajo más difícil para conseguir el acceso.
Por qué se abandonó la vía del navegador
WebKit, el motor del navegador utilizado en el intento inicial, fue uno de los primeros objetivos porque los navegadores procesan contenido complejo y suelen atraer la atención de los investigadores de seguridad. La configuración de Hajhamid exploró cómo acceder a él mediante un portal cautivo Wi-Fi personalizado, el tipo de página que puede aparecer cuando un dispositivo se conecta a una red.
El método se encontró con varias protecciones. La memoria de solo ejecución restringe la lectura de instrucciones ejecutables, lo que dificulta localizar secuencias de código útiles. La autenticación de punteros comprueba ciertas direcciones antes de usarlas, mientras que la integridad del flujo de control verifica que algunas transferencias de ejecución sigan rutas permitidas.
El trabajo inicial con el navegador logró una forma más limitada de control, pero no permitió la comunicación arbitraria con los servicios del sistema necesaria para el jailbreak previsto. Por eso, Hajhamid siguió la vía de SmileBASIC, mientras la investigación sobre el navegador continuaba por separado.
Hajhamid señaló que adaptar a WebKit el exploit del sistema de archivos podría ser una línea de trabajo futura. Eso podría ofrecer otro punto de entrada, aunque no se anunció una fecha de lanzamiento para esa versión. También dijo que el exploit se había probado en la Switch original, pero que aún no se había preparado un paquete para esa consola.
Qué necesitan los usuarios y qué se pierde al reiniciar
La vía descrita utiliza SmileBASIC 4, versión 4.4.9, cuyo precio en la tienda electrónica de Estados Unidos sería de unos 25 dólares. Otra persona que modifica juegos dijo que quizá el título no sea estrictamente necesario, pero la cadena demostrada comienza con la aplicación de programación. Los requisitos prácticos para cualquier vía alternativa aún no están claros.
Una versión de prueba gratuita japonesa también atrajo atención cuando algunas personas buscaron formas de obtener el software. Según se informó, no era compatible con el exploit. Por tanto, la versión de prueba y la versión de pago tendrían una utilidad distinta para este método en particular.
Ns2jb se describe como un exploit temporal. En este caso, eso significa que debe activarse de nuevo desde un juego cada vez que se inicia la consola. El reinicio borra el exploit activo de la memoria y devuelve los procesos afectados a su estado normal.
Un exploit de software y un firmware personalizado persistente proporcionan tipos distintos de acceso. Ns2jb modifica lo que puede ejecutarse durante una sesión activa. Para tener un firmware personalizado persistente se necesitaría un mecanismo adicional que siga funcionando después de reiniciar.
También se describe que las instrucciones actuales son difíciles de seguir para un jugador promedio. Por tanto, el público inmediato son investigadores y personas con experiencia técnica en la modificación de juegos, no todos los propietarios que quieran un menú sencillo para instalar aplicaciones no oficiales.
La respuesta de Nintendo y el calendario de publicación
La disponibilidad de SmileBASIC 4 se convirtió en motivo de preocupación poco después de la demostración. Según se informó, algunas personas compraron la aplicación y desconectaron sus consolas de internet por temor a que una actualización cerrara la vía de acceso. Los informes publicados en torno al anuncio describieron tanto una posible retirada como la desaparición de la aplicación de algunas tiendas regionales.
En esos informes, Nintendo no había publicado una explicación oficial ni anunciado una actualización correctiva. No se confirmó el alcance de las retiradas de las tiendas, incluidos los mercados afectados. Retirar una aplicación de la venta limitaría las nuevas compras; una actualización del sistema o del software corregiría el código vulnerable por otra vía.
Las fechas mencionadas en el anuncio y el informe técnico son las siguientes:
- 18 de octubre de 2026: fecha del informe técnico de Hajhamid, que identificó ns2jb como un exploit de software para el firmware 23.0.1.
- 22 de octubre de 2026: Hajhamid compartió públicamente la demostración de Mario Kart World y anunció el jailbreak.
- En torno al anuncio del 22 de octubre: algunos usuarios hablaron de comprar SmileBASIC 4, mientras los informes describían posibles retiradas o la retirada efectiva de la aplicación de tiendas electrónicas regionales.
El desarrollador Geziné, quien había divulgado una vulnerabilidad distinta que afectaba a ambas generaciones de Switch, dijo que había hablado con pepsipu y que la herramienta parecía legítima. Geziné también dijo que pepsipu conocía un exploit independiente de modo usuario que había desarrollado.
Hajhamid describió ns2jb como el primer exploit de este tipo para Switch 2 que conoce. Su aporte inmediato es una vía funcional para profundizar en la investigación de software y modificar juegos, con límites claros en cuanto a la persistencia y la facilidad de uso.
Puntos clave
- Según se informó, ns2jb funciona con el firmware 23.0.1 de Switch 2 sin un modchip de hardware.
- La cadena demostrada combina una falla de memoria en SmileBASIC con una vulnerabilidad en el servicio de archivos.
- Sammy Hajhamid, conocido como pepsipu, utilizó Codex, de OpenAI, durante una investigación de aproximadamente dos semanas.
- En las demostraciones de Mario Kart World aparecieron personajes personalizados como Cinnamoroll, Hatsune Miku y Peter Griffin.
- El exploit desaparece al reiniciar y por ahora no permite instalar un firmware personalizado persistente.
- El punto de entrada descrito utiliza SmileBASIC 4, versión 4.4.9; se informó de retiradas de tiendas regionales, mientras Nintendo no había hecho comentarios públicos.