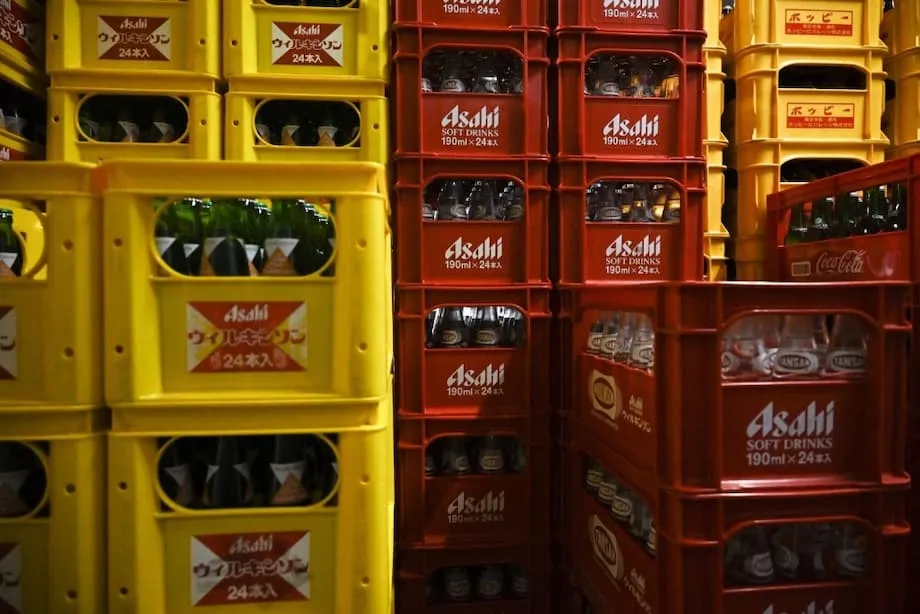
Soluciones manuales mantienen la distribución de cerveza tras un ciberataque paralizante
Asahi Group Holdings, la mayor cervecera de Japón, se enfrentó a un ataque de ransomware que paralizó los pedidos, los envíos y parte de la atención al cliente en sus operaciones nacionales al comienzo de la semana. Con los sistemas centrales fuera de servicio y el correo electrónico bloqueado para las direcciones externas, la empresa recurrió a métodos tradicionales para seguir distribuyendo cerveza. El personal procesó los pedidos de compra a mano, llenó formularios en papel y envió instrucciones por fax a los almacenes y distribuidores. El objetivo era claro: evitar que se vaciaran los estantes de las tiendas y los pubs mientras los ingenieros trabajaban para recuperar la red.
Contenido
- Soluciones manuales mantienen la distribución de cerveza tras un ciberataque paralizante
- Qué ocurrió y cómo el ransomware paraliza a las empresas
- Cronología de la interrupción
- Quién es Qilin y qué datos dice haber robado el grupo
- Un impacto en el suministro para minoristas y restaurantes
- Estado de la recuperación y próximos pasos para las operaciones
- Por qué aumenta el riesgo cibernético en la manufactura
- Convergencia de la tecnología operativa y la tecnología de la información en la elaboración de cerveza
- Cómo responde Japón al riesgo cibernético
- Qué significa para los consumidores y la competencia
- Puntos clave
La interrupción detuvo las transacciones y las entregas de productos líderes, como Asahi Super Dry y Mitsuya Cider. Para el viernes, los equipos habían reanudado los envíos de forma limitada tras establecer procedimientos manuales, pero la empresa advirtió que el servicio seguiría siendo irregular mientras las redes se restablecían por etapas. Seis cervecerías nacionales comenzaron a reanudar la producción de forma limitada y los centros de atención telefónica se prepararon para operar con capacidad reducida. Asahi también dijo que estaba investigando indicios de un posible robo de información relacionado con el ataque.
El director ejecutivo, Atsushi Katsuki, pidió paciencia y subrayó que el suministro de productos seguiría siendo la prioridad mientras se restauraban los sistemas.
Katsuki dijo: «Estamos haciendo todo lo posible para restaurar rápidamente el sistema y, al mismo tiempo, aplicar medidas alternativas que garanticen la continuidad del suministro de productos».
Las cadenas de tiendas de conveniencia, que venden gran parte de la cerveza de Japón, alertaron sobre el riesgo de escasez mientras persistía la interrupción. Seven & I Holdings, operadora de la cadena Seven Eleven, preparó avisos para informar a los clientes sobre la suspensión de los envíos. Las cadenas rivales Lawson y FamilyMart comunicaron a sus clientes que algunas bebidas de Asahi y productos de marca propia fabricados por la empresa podrían escasear durante el fin de semana. Los restaurantes recurrieron a otras cerveceras cuando fue posible y cambiaron la cerveza de barril por la embotellada para prolongar las existencias disponibles.
Qué ocurrió y cómo el ransomware paraliza a las empresas
El ransomware es una forma de extorsión cibernética. Los atacantes entran en la red de una empresa, cifran sus archivos para que no puedan utilizarse y exigen un pago a cambio de una clave de descifrado. Muchos grupos añaden una segunda amenaza: copian los datos y prometen publicarlos si la víctima se niega a pagar. A esta combinación se la suele llamar doble extorsión. Cuando un ataque afecta a una empresa que mantiene la producción y la distribución en funcionamiento las 24 horas, el impacto es inmediato. Los sistemas logísticos se paralizan, las herramientas de planificación de las fábricas dejan de recibir pedidos y la atención al cliente queda interrumpida.
En este caso, Asahi confirmó que sus servidores habían sido atacados con ransomware y dijo que la interrupción se limitaba a sus operaciones en Japón. La empresa aisló los sistemas afectados para impedir que el ataque se propagara y luego comenzó a establecer procedimientos manuales para enviar cerveza y bebidas sin alcohol. Esa medida redujo el alcance del ataque, pero también ralentizó la actividad al ritmo de las tareas humanas, con llamadas telefónicas, faxes y formularios en papel para procesos que normalmente están automatizados.
En un aviso dirigido a sus clientes y socios, la cervecera pidió disculpas por la interrupción y dijo que los trabajos de restauración continuarían hasta que fuera seguro volver a conectar los sistemas.
En un comunicado, Asahi dijo: «Pedimos sinceras disculpas a nuestros clientes y socios comerciales por los inconvenientes ocasionados. Estamos investigando activamente la causa y trabajando para restablecer las operaciones; sin embargo, por el momento no podemos estimar cuándo se recuperarán».
Cronología de la interrupción
- 29 de septiembre: Una falla del sistema en Japón paraliza el procesamiento de pedidos, los envíos y las operaciones de los centros de atención telefónica.
- 2 de octubre: Se reanuda de forma limitada la producción en seis cervecerías nacionales y se amplía la gestión manual de pedidos por teléfono y fax.
- 3 de octubre: Asahi confirma que la falla del sistema se debió a un ataque de ransomware y dice que investiga indicios de una posible transferencia no autorizada de datos.
- Del 4 al 6 de octubre: Se reanudan los envíos de forma limitada, los centros de atención telefónica se preparan para ofrecer un servicio parcial y los minoristas advierten de posibles escaseces.
- 8 de octubre: El grupo de ransomware Qilin se atribuye la responsabilidad y publica muestras de archivos robados en un sitio de filtraciones. Asahi dice que encontró en internet datos robados y que está investigando el alcance del incidente y a quiénes debe notificar.
El incidente no afectó a las operaciones de Asahi fuera de Japón. Las marcas internacionales de Europa y otras regiones continuaron produciendo y distribuyendo sus productos con normalidad.
Quién es Qilin y qué datos dice haber robado el grupo
Un grupo que se hace llamar Qilin se atribuyó el ataque. Sus operadores publicaron muestras en su sitio de filtraciones de la web oscura y dijeron que habían extraído unos 27 gigabytes de datos internos. En sus publicaciones mencionaron contratos, documentos financieros y archivos relacionados con empleados. Una de ellas aludía a 9.323 archivos robados y mostraba varias decenas de imágenes de documentos como prueba. Desde entonces, Asahi ha informado de que encontró en internet datos robados durante el incidente y ha dicho que notificará a las partes afectadas una vez que confirme los detalles.
Qilin es una operación de ransomware como servicio. El grupo central proporciona el programa malicioso y la infraestructura, y comparte los ingresos con afiliados que atacan a las víctimas. Según investigadores de seguridad, el grupo se ha centrado, entre otros sectores, en la salud y la manufactura, y utiliza familias de código que funcionan en servidores Windows, Linux y ESXi. El grupo suele recurrir a la doble extorsión: cifra los sistemas y amenaza con divulgar los datos si no se pagan las exigencias de rescate.
Un impacto en el suministro para minoristas y restaurantes
Las cadenas de tiendas de conveniencia, fundamentales para la venta de bebidas en Japón, fueron de las primeras en sentir la presión. En Seven Eleven, los clientes vieron avisos sobre la suspensión de las entregas de Asahi Super Dry y algunas bebidas sin alcohol. Lawson y FamilyMart advirtieron que varios productos de Asahi podrían escasear a partir del viernes. También se interrumpió el suministro de productos de marca propia desarrollados junto con minoristas, entre ellos el chuhai Seven Premium Clear Cooler y tés embotellados vendidos con marcas de las cadenas. Algunas tiendas limitaron las compras y los operadores dijeron que preparaban productos sustitutos.
Los restaurantes que dependen de entregas frecuentes de cerveza en barril y embotellada hicieron lo posible por cubrir la falta de suministro. Marugen Ramen dijo que se habían interrumpido los envíos de cerveza de barril y embotellada de Asahi y que recurriría a otros proveedores cuando se agotaran sus existencias. Kisoji, conocido por su shabu-shabu, cambió la cerveza de barril por la embotellada y recurrió a otras cerveceras para mantener el servicio. Algunos pubs izakaya advirtieron a sus clientes que la cerveza Asahi de barril podría agotarse si la interrupción se prolongaba.
Un portavoz de Seven & I Holdings, operadora de Seven Eleven, dijo que la empresa estaba tomando medidas para gestionar las expectativas durante la interrupción.
El portavoz dijo: «Estamos preparando avisos para informar a los clientes sobre la suspensión de los envíos. Por ahora, no hay interrupciones importantes».
Los minoristas también mencionaron otras bebidas de Asahi, además de la cerveza. Mitsuya Cider afrontó presiones de suministro a corto plazo y se suspendieron algunos productos exclusivos de las cadenas. El efecto en cadena se extendió a las líneas de bebidas sin alcohol y a los alimentos fabricados en las plantas nacionales de la empresa.
Estado de la recuperación y próximos pasos para las operaciones
Asahi reanudó de forma limitada la actividad en sus seis cervecerías nacionales y dio prioridad a los productos principales y a los grandes clientes mientras continuaba el procesamiento manual. Los pedidos se gestionaban por teléfono y fax, y los equipos de envío se centraban en los compromisos existentes y las rutas de mayor volumen. La cervecera también comenzó a reanudar la producción de bebidas sin alcohol en algunas plantas y preparó otras para retomar la actividad a medida que se restablecieran los sistemas. La empresa dijo que aún no podía determinar cuándo se completarían las tareas de restauración y que algunos sistemas seguirían desconectados hasta que concluyeran las revisiones.
Las empresas competidoras se adaptaron al aumento de la demanda. Kirin, Sapporo y Suntory redirigieron el suministro a restaurantes y tiendas cuando fue posible, aunque advirtieron que la capacidad logística y los contratos limitarían cuánto podrían abastecer. Analistas dijeron que el incidente podría afectar los resultados de Asahi en el cuarto trimestre si se acumulan penalizaciones por falta de existencias o las interrupciones se prolongan, aunque la reanudación temprana de la producción contribuyó a limitar los daños.
Por qué aumenta el riesgo cibernético en la manufactura
La elaboración de cerveza depende hoy de una densa red de herramientas digitales. Las líneas de producción se controlan mediante sensores y programas industriales, los robots de los almacenes siguen instrucciones de sistemas de planificación y las flotas de reparto dependen de horarios conectados. Este es el ámbito de la tecnología operativa, es decir, los equipos y programas que gestionan las fábricas y la logística. Cuando los atacantes pasan de las redes corporativas a estos entornos, el impacto no se limita a la pérdida de archivos: el proceso físico puede ralentizarse o detenerse.
Los datos del sector muestran que los atacantes se dirigen cada vez más a la manufactura, especialmente en Asia-Pacífico. Un informe de inteligencia sobre amenazas calculó que este año la manufactura representó una parte importante de los ataques en la región, por delante de sectores como las finanzas y el transporte. Los especialistas señalan que entre los factores de riesgo figuran los controladores antiguos conectados a redes modernas, las interfaces de fábrica sin actualizar y las herramientas de terceros que enlazan los sistemas corporativos e industriales. Un solo punto vulnerable puede dar a los atacantes acceso amplio a la producción, los pedidos y los envíos.
Convergencia de la tecnología operativa y la tecnología de la información en la elaboración de cerveza
Las cervecerías muestran el alcance del desafío. Una planta moderna sigue calendarios precisos de fermentación, controla la temperatura de los tanques, mueve botellas y latas por las máquinas de llenado y paletizado y, después, conecta esos procesos con herramientas empresariales que planifican las existencias y las entregas. Cada etapa es digital. Cuando fallaron los sistemas de entrada de pedidos y de distribución durante el ataque a Asahi, las cervecerías no podían saber qué producir ni adónde enviarlo. La empresa recurrió a llamadas telefónicas y faxes para suplir esa planificación. Los expertos en seguridad suelen recomendar separar las redes de las fábricas de los sistemas corporativos de tecnología de la información, limitar el acceso remoto, vigilar comportamientos inusuales y capacitar al personal para detectar intentos de suplantación de identidad. Estas medidas añaden barreras que dificultan que los intrusos pasen del correo electrónico a los equipos.
Cómo responde Japón al riesgo cibernético
Japón ha registrado un aumento de los incidentes de ransomware. La Agencia Nacional de Policía informó de más de 200 casos de ransomware en 2024, un incremento respecto del año anterior, y una encuesta reveló que en casi la mitad de los casos se tardó al menos un mes en recuperar los datos perdidos. Una nueva ley aprobada en mayo otorgó a las autoridades más facultades para interrumpir las actividades de los ciberdelincuentes y colaborar con el sector privado en la prevención y la respuesta. La medida reflejó la creciente preocupación por la posibilidad de que los ataques digitales afecten la vida cotidiana.
Itsunori Onodera, quien presidió un importante consejo de investigación de políticas durante el debate, subrayó que reforzar las defensas es ahora una cuestión de seguridad pública.
Onodera dijo: «Sin una mejora urgente de la ciberseguridad nacional, la vida de los ciudadanos japoneses estará en riesgo».
Los incidentes de grandes empresas en los últimos meses dan peso a ese mensaje. Ataques de gran repercusión contra fabricantes de automóviles y minoristas mostraron cómo una sola intrusión puede propagarse por las redes de proveedores y paralizar plantas durante días o semanas. El caso de Asahi suma la producción y distribución de bebidas a esa lista y subraya por qué los planes de resiliencia ya no se limitan a la privacidad de los datos, sino que abarcan también los aspectos fundamentales de la continuidad empresarial.
Qué significa para los consumidores y la competencia
Los consumidores notaron primero el efecto en las tiendas de conveniencia y los restaurantes informales, donde la rotación de cerveza y bebidas sin alcohol es rápida. Muchos compradores optarán por Kirin, Sapporo o Suntory cuando no encuentren su cerveza favorita. Algunos esperarán a que vuelva Super Dry, una muestra de la fidelidad de muchos consumidores a su sabor. Los bares y los izakaya que dependen de los barriles podrían agotar sus existencias antes que las tiendas de comestibles, ya que la cerveza de barril requiere entregas frecuentes. Las soluciones manuales de Asahi permiten mantener la distribución de productos, pero a un ritmo más lento de lo habitual. Por eso, los próximos días serán un equilibrio entre un suministro que llega poco a poco y una demanda que rara vez disminuye.
Puntos clave
- Asahi confirmó que un ataque de ransomware interrumpió sus sistemas nacionales y paralizó los pedidos, los envíos y parte de la atención al cliente en Japón.
- Para mantener la distribución de los productos, el personal procesó los pedidos a mano y utilizó el fax mientras los ingenieros trabajaban para restablecer los sistemas de forma segura.
- Se reanudaron los envíos de forma limitada y seis cervecerías nacionales retomaron la producción con restricciones; los pedidos se gestionaban por teléfono y fax.
- Las tiendas de conveniencia advirtieron a sus clientes sobre posibles escaseces de Asahi Super Dry, Mitsuya Cider y varias bebidas exclusivas de las cadenas.
- Los restaurantes recurrieron a otras cerveceras cuando fue posible y cambiaron la cerveza de barril por la embotellada para prolongar las existencias disponibles.
- El grupo de ransomware Qilin se atribuyó la responsabilidad y dijo haber robado unos 27 gigabytes de datos, de los que publicó muestras en un sitio de filtraciones.
- Asahi dijo que encontró en internet datos robados durante el incidente y que está investigando el alcance y a quiénes debe notificar.
- Las operaciones internacionales no se vieron afectadas, y las marcas fuera de Japón continuaron produciendo y distribuyendo sus productos con normalidad.
- La manufactura sigue siendo uno de los principales objetivos del ransomware en Asia-Pacífico, donde los sistemas industriales antiguos suelen estar conectados a tecnologías de la información modernas.
- Japón reforzó en mayo las facultades de las autoridades en materia de ciberseguridad tras el aumento de los casos de ransomware, ante la preocupación por los riesgos para la vida cotidiana y las cadenas de suministro.