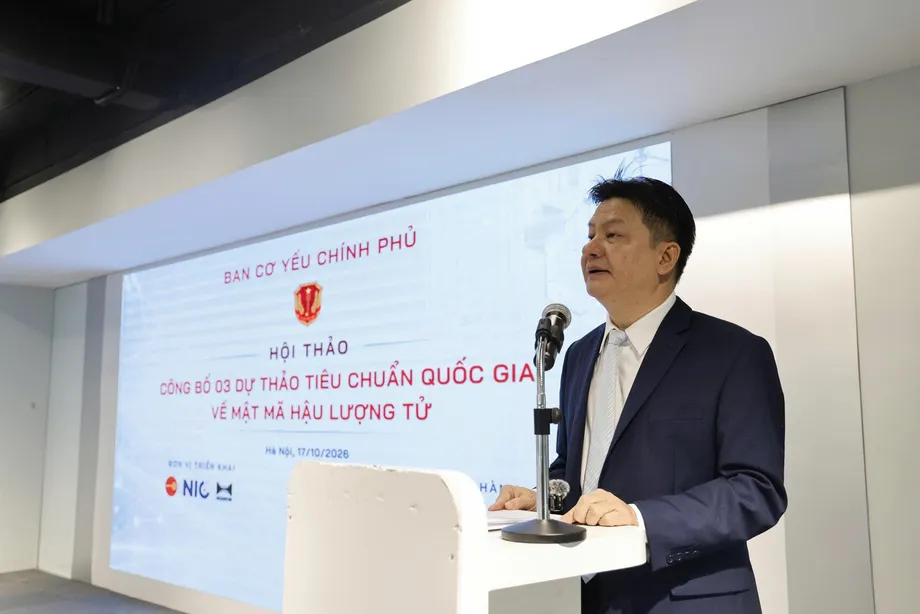
Tres proyectos de normas inician una transición para la seguridad nacional
El Comité Gubernamental de Cifrado de Vietnam presentó tres proyectos de normas nacionales para la criptografía poscuántica, que establecen los componentes técnicos de un plan para trasladar todos los sistemas de información importantes para la seguridad nacional a una protección resistente a la computación cuántica para 2035. Anunciados en Hanói el 17 de octubre de 2026, los proyectos abarcan el algoritmo vietnamita de firma digital HB-PQSign, el mecanismo de encapsulación de claves ML-KEM y el algoritmo de firma digital ML-DSA.
Contenido
- Tres proyectos de normas inician una transición para la seguridad nacional
- Por qué la información cifrada corre riesgos desde ahora
- Qué establecerían los tres proyectos de norma
- Un calendario que se extiende de 2027 a 2035
- Cómo contribuiría la protección híbrida a garantizar la continuidad
- Vietnam busca tener control en cuatro capas técnicas
- Del diseño matemático a los productos operativos
- La falta de especialistas podría ralentizar la implementación
- El escrutinio público influirá en las normas definitivas
- Puntos clave
El comité abrió las especificaciones y explicaciones técnicas al escrutinio de científicos, especialistas en criptografía y empresas tecnológicas de Vietnam y otros países. Los proyectos se refieren a la criptografía civil, mientras que el programa de transición más amplio aborda la protección de los sistemas de información nacionales críticos.
El general de división Ho Van Huong, subjefe del Comité Gubernamental de Cifrado, señaló una amenaza que hace urgente la preparación: los atacantes pueden recopilar hoy información cifrada y conservarla hasta que computadoras cuánticas más potentes puedan descifrarla. La información que debe permanecer secreta durante muchos años está especialmente expuesta a esta estrategia.
La respuesta de Vietnam combina el desarrollo de algoritmos nacionales, la adopción de normas internacionales, el análisis técnico público y una migración por etapas. Primero se revisarían los sistemas existentes para detectar riesgos; la integración gradual de la criptografía poscuántica comenzaría en 2028, y en 2030 se alcanzaría un hito de transición híbrida.
El desafío práctico va más allá de elegir nuevas herramientas matemáticas. Las instituciones y las empresas necesitarán programas informáticos, equipos, pruebas y especialistas capacitados que puedan respaldar nuevos métodos criptográficos sin interrumpir los servicios. Por eso, el calendario del comité vincula el desarrollo de normas con su implementación, en lugar de considerar que la publicación de un algoritmo pone fin al trabajo.
Por qué la información cifrada corre riesgos desde ahora
Ho Van Huong advirtió que las computadoras cuánticas suficientemente potentes podrían vulnerar métodos de criptografía de clave pública muy utilizados, como RSA y la criptografía de curva elíptica, conocida como ECC. Estos métodos ayudan a los sistemas digitales a establecer conexiones seguras y verificar identidades sin tener que compartir previamente un secreto por un canal separado.
Las computadoras cuánticas utilizan técnicas de cálculo distintas de las de las computadoras convencionales. El algoritmo de Shor, diseñado para el cálculo cuántico, amenaza los problemas matemáticos en los que se basan RSA y ECC. La criptografía poscuántica, o PQC, utiliza fundamentos matemáticos distintos, concebidos para resistir ataques tanto de computadoras convencionales como cuánticas.
La preocupación inmediata suele describirse como recopilar ahora y descifrar después. Un atacante puede guardar comunicaciones cifradas sin poder leerlas e intentar recuperar su contenido cuando disponga de herramientas más potentes. Por tanto, un documento que deba permanecer secreto durante décadas necesita una protección que supere las capacidades de las computadoras actuales.
El teniente general Dang Vu Son, exjefe del Comité Gubernamental de Cifrado, señaló que requieren atención la información que se conserva durante largos períodos, las firmas digitales utilizadas en la administración pública y las transacciones financieras y bancarias. La confidencialidad y las firmas cumplen funciones distintas: el cifrado protege el contenido de la información, mientras que una firma digital ayuda a establecer quién la firmó y si ha sido modificada.
Qué establecerían los tres proyectos de norma
HB-PQSign es un esquema de firma digital basado en funciones hash, herramientas matemáticas que convierten datos en una huella digital. El proyecto abarca una versión modificada de un algoritmo desarrollado en Vietnam. Su diseño se basa selectivamente en el marco SPHINCS+, asociado a la norma internacional de firmas FIPS 205, y permite que los investigadores vietnamitas controlen los parámetros y las decisiones operativas.
ML-KEM cumple una función distinta. Un mecanismo de encapsulación de claves ayuda a dos partes a establecer un secreto compartido a través de una red pública. Ese secreto puede utilizarse después para cifrar sus comunicaciones. El proyecto vietnamita hace referencia a ISO/IEC 18033-2:2006/Amd.2:2026.
ML-DSA es un algoritmo de firma digital basado en estructuras matemáticas llamadas retículos. Su proyecto se basa en FIPS 204. En términos sencillos, la criptografía de retículos construye su seguridad en torno a problemas matemáticos que involucran conjuntos estructurados de puntos y que, en principio, son difíciles de resolver para los atacantes.
Por tanto, los tres proyectos abordan tanto la confianza en la información firmada como el establecimiento de secretos utilizados para proteger las comunicaciones. Sus referencias internacionales también proporcionan a los desarrolladores vietnamitas fundamentos técnicos comunes para crear sistemas compatibles con productos y servicios desarrollados en otros lugares.
Un calendario que se extiende de 2027 a 2035
El programa del comité se basa en dos planes gubernamentales: el desarrollo de un sistema criptográfico resistente a la computación cuántica para el período 2026-2035, y el fomento de una mayor participación en la investigación y el desarrollo de aplicaciones de criptografía civil para 2026-2030, con proyección hasta 2035. Los planes corresponden, respectivamente, a las decisiones del primer ministro 125/QD-TTg y 1226/QD-TTg.
Esta política forma parte de las iniciativas para aplicar la Resolución 56-NQ/TW del Politburó sobre el desarrollo del sector de criptografía de Vietnam y la Resolución 57-NQ/TW sobre ciencia, tecnología, innovación y transformación digital. La transición comienza con un análisis de los sistemas criptográficos existentes y sus posibles riesgos.
- Para 2027: emitir el conjunto completo de normas técnicas nacionales para algoritmos, productos y equipos de seguridad de PQC.
- A partir de 2028: combinar gradualmente las tecnologías criptográficas existentes con PQC.
- Para 2030: completar la integración híbrida prevista de PQC en los sistemas de información importantes para la seguridad nacional.
- Para 2033: emitir nuevas normas nacionales que abarquen PQC y la distribución cuántica de claves.
- Para 2035: completar la transición a la criptografía resistente a la computación cuántica en el 100 % de los sistemas de información importantes para la seguridad nacional.
El hito de 2030 corresponde a la etapa híbrida, en la que los métodos establecidos y los más recientes funcionan conjuntamente. El objetivo de 2035 es completar la transición general en los sistemas críticos designados. La población objetivo son los sistemas importantes para la seguridad nacional, no todos los dispositivos ni servicios en línea de Vietnam.
Cómo contribuiría la protección híbrida a garantizar la continuidad
Ho Van Huong afirmó que la transición debe preservar la continuidad y coordinar los cambios entre organizaciones. El subjefe del Comité Gubernamental de Cifrado describió el enfoque en estos términos:
La transición de Vietnam a la criptografía resistente a la computación cuántica debe ser cautelosa, coordinada e ininterrumpida.
La investigación del comité incluye Hybrid ML-KEM, que combina ML-KEM con un método establecido, como ECC o RSA. Si se diseña correctamente, este enfoque busca mantener la protección si uno de los componentes sigue siendo seguro, de modo que ambos métodos puedan complementarse durante la migración.
La ingeniería es tan importante como la selección de algoritmos. La vulnerabilidad KyberSlash de 2024, citada en los debates técnicos sobre la transición, ilustra los riesgos asociados a la implementación. Es necesario examinar tanto los supuestos de seguridad de un algoritmo como el comportamiento del programa que lo ejecuta.
PQC será la tecnología principal para una implementación amplia. La distribución cuántica de claves, o QKD, tendrá un uso selectivo en ciertas redes de comunicaciones críticas. PQC utiliza algoritmos criptográficos que pueden funcionar en equipos informáticos convencionales; QKD utiliza procesos de la física cuántica para distribuir claves y requiere infraestructura de comunicaciones especializada.
Vietnam busca tener control en cuatro capas técnicas
Nguyen Quoc Toan, director del Instituto de Ciencia y Tecnología Criptográficas, afirmó que la capacidad nacional depende del dominio de cuatro capas interconectadas: diseño de algoritmos y pruebas de seguridad; criptoanálisis; implementación segura y producción de hardware; y normalización y pruebas.
Cada capa responde a una pregunta distinta. Los diseñadores explican por qué un algoritmo debería resistir ataques. Los criptoanalistas buscan activamente formas de vulnerarlo. Los ingenieros convierten el diseño en programas y equipos que protegen los secretos durante su funcionamiento. Las pruebas y las normas establecen requisitos comunes para evaluar los productos resultantes.
El comité afirma que su trabajo incluye HB-PQSign, Hybrid ML-KEM, el análisis de seguridad en el modelo de oráculo aleatorio cuántico y el desarrollo y control de conjuntos de parámetros criptográficos. Los parámetros son ajustes que determinan características como el nivel de seguridad, las necesidades de procesamiento y el tamaño de las claves o firmas.
El modelo de oráculo aleatorio cuántico, abreviado QROM, es un marco matemático para analizar la seguridad criptográfica que permite a un atacante realizar consultas cuánticas a una función hash idealizada. La investigación descrita incluye técnicas como Fiat-Shamir with Abort y Fujisaki-Okamoto, además de los métodos Compressed Oracle y Measure-and-Reprogram.
Para Vietnam, el objetivo es desarrollar la capacidad de inspeccionar, adaptar y mantener sistemas criptográficos en el país. El argumento de Toan vincula esa capacidad con el control de la información sensible y una menor dependencia de decisiones técnicas externas.
Del diseño matemático a los productos operativos
El trabajo de desarrollo de HB-PQSign incluye una implementación de referencia, vectores de prueba y protecciones contra ataques que aprovechan filtraciones involuntarias de información. Una implementación de referencia proporciona un modelo funcional del algoritmo; los vectores de prueba ofrecen entradas conocidas y resultados esperados para que los desarrolladores puedan comprobar si sus propios programas funcionan correctamente.
Entre las posibles aplicaciones se encuentran las firmas digitales para las tareas gubernamentales y los sistemas centralizados de firma que utilizan módulos de seguridad de hardware, o HSM. Se trata de dispositivos especializados diseñados para proteger claves criptográficas y realizar operaciones sensibles sin exponer esas claves a los programas convencionales.
La seguridad de la implementación exige prestar atención a los ataques de canal lateral, en los que un atacante analiza indicios como el tiempo de ejecución o el consumo de energía, y a los ataques por fallas, que alteran deliberadamente el funcionamiento de un dispositivo. Estos riesgos ayudan a explicar por qué el hardware seguro y la evaluación independiente forman parte del marco de capacidades propuesto.
Nguyen Quoc Han, representante del grupo MK, afirmó que la empresa trabajaba con el Instituto de Ciencia y Tecnología Criptográficas para integrar algoritmos poscuánticos en su sistema operativo MK Lotus. El trabajo está dirigido a productos que respalden ámbitos como las transacciones financieras, los contratos electrónicos, la identidad electrónica y los servicios públicos en línea.
Las claves y firmas de mayor tamaño también pueden exigir más recursos de las redes, el almacenamiento y los dispositivos con capacidad limitada. La infraestructura de clave pública, o PKI, el sistema de certificados y autoridades de confianza utilizado para verificar identidades digitales, tendrá que adaptarse a esos cambios. Por tanto, las pruebas de implementación deben evaluar la velocidad de procesamiento, la compatibilidad y el uso de recursos, además de la seguridad.
La falta de especialistas podría ralentizar la implementación
Nguyen Quoc Toan señaló cuatro desafíos generales: la exigencia de conocimientos científicos, la necesidad de agilidad criptográfica, la brecha entre la teoría y la implementación, y la escasez de personal altamente capacitado. La agilidad criptográfica es la capacidad de sustituir algoritmos o cambiar sus parámetros cuando surgen nuevas vulnerabilidades, sin tener que reconstruir un servicio completo.
Esa flexibilidad debe abarcar los programas, los dispositivos y los protocolos de comunicación. Un cambio realizado por una organización puede afectar a los sistemas con los que se conecta, por lo que es necesario coordinar las pruebas para que los servicios públicos y las transacciones comerciales continúen sin interrupciones.
Toan propuso formar grupos centrales de expertos en torno a las cuatro capas de capacidades, vincular la formación doctoral con proyectos nacionales de criptografía y enviar a investigadores jóvenes a centros internacionales de referencia. También pidió políticas de contratación, remuneración y condiciones laborales adecuadas para atraer y retener especialistas.
Dang Vu Son afirmó que los criptógrafos calificados serían fundamentales para convertir los proyectos en sistemas prácticos. Pidió coordinación entre organismos reguladores, institutos de investigación, universidades y empresas. Formar a un diseñador independiente de algoritmos lleva años, mientras que la competencia por estas capacidades por parte de empresas privadas y empleadores extranjeros ya es intensa.
El escrutinio público influirá en las normas definitivas
El Comité Gubernamental de Cifrado publicó material técnico en los portales del comité, el Ministerio de Defensa Nacional y la Comisión Nacional de Normas, Metrología y Calidad. También lanzó un sitio web específico para recabar comentarios de científicos, especialistas y empresas tecnológicas. Los detalles del taller no anunciaron una fecha límite para presentar observaciones.
Tran Duy Lai y Tran Van Truong, ambos exdirectores del Instituto de Ciencia y Tecnología Criptográficas, propusieron publicar más explicaciones técnicas detalladas, organizar debates técnicos específicos y preparar ediciones en inglés. Esas medidas facilitarían que criptoanalistas internacionales examinaran los diseños y aportaran evaluaciones detalladas.
Vo Xuan Hoai, subdirector del Centro Nacional de Innovación, afirmó que las normas proporcionarían una base técnica para evaluar, seleccionar, probar e implementar soluciones de seguridad adecuadas para Vietnam. Pidió coordinar el trabajo sobre las normas y la planificación de la migración, la investigación y las pruebas, así como los vínculos entre instituciones de investigación, universidades y empresas.
El centro prevé trabajar con el comité y el instituto para vincular las necesidades prácticas con la capacidad de investigación y las redes internacionales de expertos. El próximo hito formal es el paquete de normas nacionales previsto para 2027, seguido de la implementación híbrida gradual a partir de 2028. La revisión pública, las pruebas de productos y la formación de especialistas deben ahora convertir los tres proyectos en herramientas que las organizaciones puedan utilizar de manera confiable.
Puntos clave
- Vietnam anunció proyectos de normas para HB-PQSign, ML-KEM y ML-DSA en Hanói el 17 de octubre de 2026.
- Los proyectos están abiertos a la revisión técnica de especialistas nacionales e internacionales.
- Las normas nacionales están previstas para 2027; la implementación híbrida gradual comenzará en 2028 y habrá un hito para los sistemas críticos en 2030.
- El Gobierno busca completar para 2035 la transición de todos los sistemas de información importantes para la seguridad nacional a la criptografía resistente a la computación cuántica.
- PQC respaldará una adopción amplia, mientras que QKD se utilizará de forma selectiva en redes de comunicaciones críticas.
- La implementación segura, la compatibilidad de los productos y la formación de especialistas son desafíos centrales.