Alertas telefónicas y mejoras de cifrado frente a dos amenazas distintas
Singapur está desarrollando un modelo de IA para detectar estafas en teléfonos Android, mientras establece una transición más prolongada hacia un cifrado diseñado para resistir a futuras computadoras cuánticas. Las medidas, anunciadas el 14 de octubre de 2026 durante la Semana Internacional de Ciberseguridad de Singapur, combinan la protección inmediata frente a la manipulación con preparativos para una amenaza que podría tardar años en surgir.
Contenido
- Alertas telefónicas y mejoras de cifrado frente a dos amenazas distintas
- Cómo decide el modelo del teléfono cuándo emitir una alerta
- Los chats privados permanecen en el dispositivo
- El engaño local sigue teniendo un alto costo pese a la reducción de las pérdidas
- Por qué Singapur quiere conectar las defensas
- Fairwind busca vulnerabilidades en sistemas esenciales
- Los riesgos cuánticos exigen prepararse antes de un avance decisivo
- La infraestructura crítica tiene como plazo 2031
- Una subvención inicial impulsa pruebas prácticas para la transición
- Puntos clave
La Agencia de Tecnología del Gobierno de Singapur (GovTech) trabaja con Google DeepMind en un modelo que analiza conversaciones directamente en el dispositivo del usuario y advierte sobre posibles estafas sin enviar mensajes privados a servidores externos. Por separado, se espera que los propietarios de infraestructuras críticas de información completen su transición a la seguridad cuántica para 2031. Está previsto publicar orientaciones más amplias para ayudar a otras organizaciones a avanzar hacia ese objetivo para 2035.
La magnitud del fraude da urgencia al proyecto para teléfonos. El anuncio de Google DeepMind sobre la detección de estafas señala que estas representan más de la mitad de los delitos denunciados en Singapur y han causado pérdidas superiores a S$4.000 millones desde 2019. La ingeniería social, en la que los delincuentes convencen a las personas para que entreguen dinero o información confidencial mediante intercambios convincentes, representa hasta el 80% de las pérdidas.
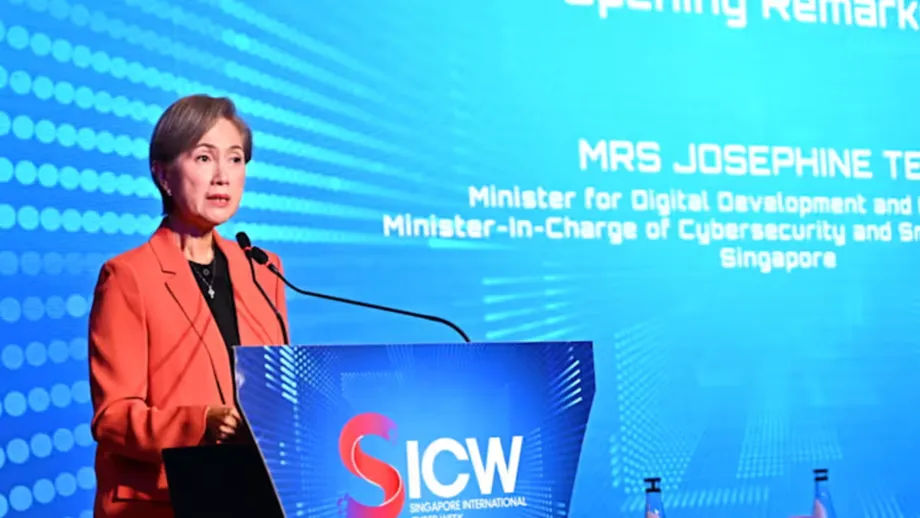
Josephine Teo, ministra de Desarrollo Digital e Información y ministra responsable de Ciberseguridad y del Grupo Nación Inteligente, afirmó que la detección temprana podría proteger a los usuarios sin eliminar la privacidad de sus conversaciones.
«Si nuestros dispositivos pueden reconocer a tiempo las señales de manipulación, podemos ayudar a las posibles víctimas a evitar pérdidas financieras o de credenciales y mantener sus mensajes personales en sus dispositivos», afirmó.
Los anuncios responden a vulnerabilidades distintas. El modelo contra estafas busca reconocer el engaño mientras ocurre una conversación. El programa cuántico pretende sustituir la criptografía vulnerable antes de que las computadoras cuánticas alcancen suficiente potencia como para amenazarla.
Cómo decide el modelo del teléfono cuándo emitir una alerta
Google DeepMind afirma que el sistema utiliza su modelo ligero Gemma, adaptado para reconocer conversaciones fraudulentas habituales en Singapur. En lugar de depender únicamente de enlaces sospechosos o sitios web maliciosos conocidos, busca patrones conversacionales que indiquen que alguien está siendo manipulado.
El diseño consta de dos etapas. Primero, un clasificador pequeño analiza los mensajes entrantes para detectar posibles amenazas con un consumo mínimo de energía. Si señala un intercambio, el modelo Gemma adaptado evalúa una muestra más amplia de la conversación para determinar si la alerta está justificada o si la sospecha inicial era infundada.
Esta división es importante porque los teléfonos tienen una capacidad limitada de batería y procesamiento. Un clasificador es un modelo que ordena la información en categorías. Usar uno más pequeño para la primera comprobación evita que el análisis contextual, que exige más recursos, tenga que ejecutarse con cada mensaje.
Cuando el sistema detecta manipulación, muestra una alerta en el dispositivo y pide al usuario que haga una pausa antes de compartir información confidencial o transferir fondos. Su función, según se describe, es interrumpir una decisión potencialmente perjudicial, no bloquear automáticamente un pago ni garantizar que una conversación sea segura.
El modelo previsto analizará intercambios de texto en aplicaciones de mensajería como WhatsApp y Telegram. Google no ha anunciado una fecha de lanzamiento, instrucciones de instalación ni si se convertirá en una función predeterminada de Android. El anuncio tampoco ofrece datos sobre la precisión de detección, las tasas de falsas alarmas o el consumo de batería, por lo que esas cuestiones prácticas siguen sin respuesta.
Los chats privados permanecen en el dispositivo
El enfoque de privacidad depende del lugar donde se realiza el análisis. Los métodos tradicionales de detección pueden implicar el envío de mensajes a un servidor remoto para su inspección. En este caso, el modelo procesa los datos de la conversación localmente, de modo que el intercambio privado no necesita salir del teléfono para evaluar si hay una estafa.
Este enfoque es pertinente para los servicios de mensajería que usan cifrado de extremo a extremo, que permite que solo las partes que se comunican lean la conversación. En lugar de exigir que una plataforma inspeccione esos mensajes en sus servidores, la protección propuesta funciona donde el usuario ya puede leerlos: en el dispositivo.
Google DeepMind afirma que el acceso a las conversaciones requerirá el consentimiento del usuario y que ni Google ni el Gobierno de Singapur podrán acceder a ellas mediante la implementación del modelo. Se trata de afirmaciones sobre el diseño propuesto, no de un anuncio de que la función ya esté disponible para todos.
Mark Chen, director de confianza y seguridad de GovTech, describió la colaboración como un esfuerzo para detectar estafas dirigidas sin renunciar a la privacidad.
«Combatir las estafas no debería implicar sacrificar la privacidad personal. Junto con Google DeepMind, estamos llevando protección avanzada con IA directamente a los dispositivos de los ciudadanos. Esto nos permite detectar en tiempo real intentos de estafa muy dirigidos y adaptados al contexto local, al tiempo que mantenemos completamente privadas las comunicaciones personales».
Google DeepMind también distingue entre entrenar el modelo y utilizarlo. El entrenamiento se llevó a cabo en un entorno de Google Cloud Platform gestionado por GovTech, con los datos aislados. La empresa afirma que el entrenamiento excluyó información privada o que permitiera identificar personalmente a alguien y que, en su lugar, usó conjuntos de datos anonimizados derivados de denuncias de estafas y fuentes de inteligencia.
El engaño local sigue teniendo un alto costo pese a la reducción de las pérdidas
El entrenamiento del modelo incluye suplantaciones de instituciones públicas, bancos y figuras locales, además de esquemas de estafa regionales. Google DeepMind afirma que los modelos genéricos pueden tener dificultades para reconocer estas formas locales de engaño, por lo que es necesario adaptarlos para distinguir una conversación social corriente de la presión para entregar dinero o credenciales.
Las pruebas utilizaron diálogos sintéticos y recopilaciones locales de datos lingüísticos, incluidas conversaciones diseñadas para reflejar patrones de habla locales. Google afirma que el entrenamiento continuará a medida que cambien las tácticas de estafa. El objetivo es mantener la pertinencia del modelo cuando los delincuentes modifiquen sus guiones, en lugar de depender indefinidamente de una lista fija de estrategias conocidas.
Teo ilustró el peligro con el caso de un profesional local que transfirió casi S$5 millones después de participar en una reunión virtual ficticia que parecía incluir al primer ministro Lawrence Wong y a otros altos funcionarios. Según su relato, los delincuentes utilizaron tecnología deepfake para hacer convincente la reunión y presentaron el pago como una contribución a una causa mundial importante.
Un deepfake es un audio o video sintético que imita a una persona real. El caso muestra por qué la familiaridad, por sí sola, puede ser un indicador poco fiable de confianza. Sin embargo, no demuestra que el modelo propuesto para analizar textos pueda detectar una videollamada falsa.
Las cifras policiales sitúan en S$410,6 millones las pérdidas por estafas durante los primeros seis meses de 2026, en un total de 16.821 casos. Los casos disminuyeron un 14,4% respecto del mismo período del año anterior y las pérdidas se redujeron un 17,9%. Aun así, las pérdidas promediaron unos S$24.410 por caso denunciado, cifra calculada al dividir S$410,6 millones entre 16.821. Ese promedio no indica cómo se distribuyeron las pérdidas, pero da una idea de la magnitud económica del problema que persiste.
Por qué Singapur quiere conectar las defensas
El modelo para teléfonos es parte de una respuesta más amplia. Teo describió una secuencia de estafa que puede empezar en las redes sociales, pasar a un servicio de mensajería, continuar por una llamada telefónica y terminar con una transferencia a través de una entidad financiera. Cada organización puede detectar una señal de alerta sin conocer toda la secuencia.
Teo afirmó que no bastaría con mejorar la detección dentro de cada organización si esas defensas no pudieran desencadenar medidas en otros ámbitos.
«Por eso, no basta con que cada organización mejore su capacidad para detener las estafas. También debemos conectar nuestras defensas para que una señal detectada en una parte del ecosistema pueda activar medidas en otra».
Singapur ya utiliza IA para examinar amenazas que van más allá de las conversaciones privadas. GovTech y la Policía de Singapur utilizan el Sistema de Análisis de Estafas e Intervención Táctica (SATIS), que analiza y evalúa más de 600.000 sitios web al día y procesa cada uno en segundos. El sistema desactiva unos 20.000 sitios maliciosos al mes y ha ampliado su cobertura a números de teléfono móvil sospechosos y plataformas en línea.
Los dos sistemas tienen objetivos distintos. SATIS se centra en la infraestructura que usan los estafadores; el modelo para teléfonos busca señales de persuasión dentro de una conversación. Juntos ilustran la diferencia entre eliminar un destino malicioso y advertir a alguien antes de que actúe ante un mensaje convincente. No se ha anunciado ningún mecanismo detallado para conectar las nuevas alertas telefónicas con otras organizaciones.
La cooperación también se extiende más allá de Singapur. Los Estados miembros aprobaron a principios de 2026 una guía de la ASEAN sobre políticas y buenas prácticas contra las estafas, iniciativa impulsada por Singapur. El argumento más amplio de Teo fue que ni los gobiernos por separado ni los países individualmente pueden contrarrestar plenamente amenazas que atraviesan servicios y fronteras.
Fairwind busca vulnerabilidades en sistemas esenciales
Google anunció por separado el 14 de octubre que Singapur participaría en su programa Fairwind, que permitirá al Gobierno acceder a herramientas avanzadas de ciberseguridad con IA para encontrar, verificar y corregir vulnerabilidades.
Google afirma que estas herramientas pueden reducir de semanas a minutos el tiempo necesario para realizar ese trabajo. El objetivo declarado es corregir las vulnerabilidades antes de que los atacantes las exploten y así reducir el riesgo de interrupciones en sistemas y servicios esenciales.
Fairwind y el modelo de detección de estafas abordan problemas distintos. Fairwind se ocupa de vulnerabilidades en programas y sistemas. El modelo para teléfonos se centra en los intentos de engañar a una persona mediante una conversación, incluso cuando el programa de mensajería funciona según lo previsto.
La mejora de velocidad anunciada no viene acompañada de resultados detallados para los sistemas de Singapur. Describe la capacidad prevista del programa, no una reducción cuantificada en las operaciones gubernamentales. Aun así, ambas iniciativas reflejan la misma decisión política: usar la IA con fines de defensa en lugar de descartarla porque los delincuentes también pueden utilizarla.
Los riesgos cuánticos exigen prepararse antes de un avance decisivo
Las medidas cuánticas se centran en la criptografía, es decir, las técnicas matemáticas que protegen la información y ayudan a determinar si las comunicaciones y transacciones digitales son fiables. Una computadora cuántica con suficiente potencia podría descifrar algunos de los métodos que se utilizan actualmente para proteger transacciones financieras, comunicaciones confidenciales y sistemas digitales.
La computación cuántica utiliza principios de la física cuántica para realizar cálculos de manera diferente a las computadoras convencionales. La preocupación en materia de seguridad no es que todas las formas de cifrado ya sean inseguras, sino que algunos métodos de uso generalizado podrían volverse vulnerables cuando las máquinas alcancen la capacidad necesaria.
Teo afirmó que no se sabe cuándo ocurrirá, pero explicó por qué las organizaciones deberían prepararse desde ahora.
«No sabemos cuándo ocurrirá. Pero sabemos que debemos prepararnos. Los actores maliciosos ya tienen incentivos para robar datos confidenciales cifrados y esperar a que las computadoras cuánticas puedan descifrarlos en el futuro», afirmó.
Esto genera un riesgo actual para la información que debe mantenerse confidencial durante muchos años. Un atacante podría recopilar datos cifrados hoy y conservarlos hasta que la tecnología futura permita descifrarlos. Por eso, además de la solidez actual de la protección, importa cuánto tiempo debe permanecer secreto un dato.
La transición puede llevar varios años en las grandes organizaciones. Deben evaluar los riesgos, priorizar los datos y sistemas, identificar los métodos de cifrado vulnerables, coordinarse con los proveedores, probar alternativas y aplicar los cambios gradualmente. Esperar a que se confirme un avance decisivo en la computación cuántica podría dejarles muy poco tiempo para completar ese trabajo.
La infraestructura crítica tiene como plazo 2031
En junio, la Agencia de Ciberseguridad de Singapur (CSA) publicó orientaciones con hitos para la transición, dirigidas a los propietarios de infraestructuras críticas de información. Se trata de sistemas informáticos que sustentan servicios esenciales y cuyos propietarios deben completar la transición para 2031.
Los sectores identificados incluyen energía, agua, banca y finanzas, salud, transporte, tecnologías de la información y las comunicaciones, medios de comunicación, seguridad y servicios de emergencia, y Gobierno. Una falla en estos sistemas podría afectar a servicios que van mucho más allá de la organización que los opera, lo que explica que tengan prioridad en el programa de transición.
Singapur también prevé publicar orientaciones para ayudar a otras organizaciones a avanzar hacia la transición para 2035. Teo mencionó como ejemplos pertinentes a las organizaciones que poseen información que debe permanecer confidencial durante muchos años y a los proveedores de servicios críticos, como las comunicaciones y las transacciones digitales.
Los dos plazos no deben interpretarse como requisitos idénticos. La expectativa para 2031 está vinculada a las orientaciones de la CSA para los propietarios de infraestructuras críticas. La fecha de 2035 es el objetivo general de transición para otras organizaciones, conforme a las orientaciones que Singapur prevé publicar. Ninguna de las fechas es una predicción de cuándo las computadoras cuánticas podrán descifrar la criptografía actual.
Una subvención inicial impulsa pruebas prácticas para la transición
Una nueva subvención inicial para seguridad cuántica proporcionará financiación durante un período limitado para ayudar a las organizaciones a pasar de la planificación a la implementación. Su propósito es poner de manifiesto dificultades prácticas, probar soluciones en entornos operativos reales y adquirir experiencia antes de su adopción más amplia.
La subvención está abierta a todas las organizaciones, pero se dará prioridad a los propietarios de infraestructuras críticas de información. Los proyectos piloto financiados pueden durar hasta seis meses y realizarse internamente o junto con proveedores de soluciones. Se indica que el programa funcionará del 1 de noviembre al 31 de octubre de 2027; los detalles de la subvención no especifican explícitamente el año de inicio.
Entre los proyectos prioritarios figuran la transición de una aplicación o sistema completo y la identificación e inventario de la criptografía. Hacer un inventario significa establecer dónde se utilizan métodos criptográficos, para que la organización pueda determinar qué debe sustituirse y qué proveedores o sistemas están implicados.
El calendario anunciado es el siguiente:
- Junio de 2026: la CSA publicó orientaciones con hitos para la transición, dirigidas a los propietarios de infraestructuras críticas de información.
- 14 de octubre de 2026: durante la Semana Internacional de Ciberseguridad de Singapur se anunciaron el modelo contra estafas para teléfonos, los planes generales de transición cuántica y la cooperación de Google en ciberseguridad.
- 1 de noviembre: fecha de inicio indicada para el programa de subvenciones de seguridad cuántica.
- 31 de octubre de 2027: fecha de finalización indicada para el programa de subvenciones; los proyectos piloto financiados pueden durar hasta seis meses.
- 2031: fecha prevista para completar la transición de los propietarios de infraestructuras críticas de información.
- 2035: objetivo general de transición para otras organizaciones conforme a las orientaciones previstas.
El anuncio no especifica los montos de las subvenciones. Tampoco se ha anunciado una fecha de lanzamiento del modelo para Android. Por ahora, los próximos pasos inmediatos consisten en ofrecer más detalles sobre cómo instalar y utilizar la protección contra estafas, junto con proyectos piloto prácticos que preparen a las organizaciones para la transición del cifrado.
Puntos clave
- GovTech y Google DeepMind desarrollan un modelo para Android que detecta estafas mediante el análisis local de conversaciones y advierte a los usuarios cuando identifica manipulación.
- El diseño requiere el consentimiento del usuario y pretende mantener las conversaciones privadas en el dispositivo.
- Singapur registró pérdidas por estafas de S$410,6 millones en 16.821 casos durante el primer semestre de 2026, pese a que las cifras disminuyeron respecto del año anterior.
- El programa Fairwind de Google dará a Singapur acceso a herramientas de IA destinadas a encontrar, verificar y corregir vulnerabilidades de ciberseguridad con mayor rapidez.
- Se espera que los propietarios de infraestructuras críticas de información completen la transición a la seguridad cuántica para 2031, con un objetivo general para 2035 en el caso de otras organizaciones.
- Una nueva subvención respaldará proyectos piloto prácticos de seguridad cuántica de hasta seis meses, con prioridad para los propietarios de infraestructuras críticas.