Un nuevo análisis revela una tarea de reparación mucho mayor
SoftBank encontró otras 35.000 vulnerabilidades en sus sistemas durante una evaluación con inteligencia artificial, dijo el presidente Junichi Miyakawa en una presentación de resultados financieros el 9 de noviembre. El hallazgo se produjo después de que la empresa dedicara unos tres meses a corregir 10.500 debilidades identificadas en una revisión anterior de cerca de 700 sistemas desarrollados internamente.
Contenido
- Un nuevo análisis revela una tarea de reparación mucho mayor
- Cientos de millones de intentos para encontrar una vía de acceso
- Siete minutos cambiaron el procedimiento de respuesta
- Por qué las primeras reparaciones dejaron una vía de acceso
- Cómo avanzaron las evaluaciones y la respuesta
- La comprobación final aún depende de las personas
- La presión en materia de seguridad coincide con resultados financieros récord
- Una tarea más amplia que encontrar más fallas
- Puntos clave
Miyakawa identificó el modelo utilizado en la evaluación posterior como GPT-6 Astra, de OpenAI, que describió como su modelo más avanzado, lanzado en septiembre. Según su relato, los nuevos hallazgos superaron en más de tres veces los identificados en la evaluación de junio, por lo que SoftBank debe emprender otra importante ronda de tareas de seguridad.
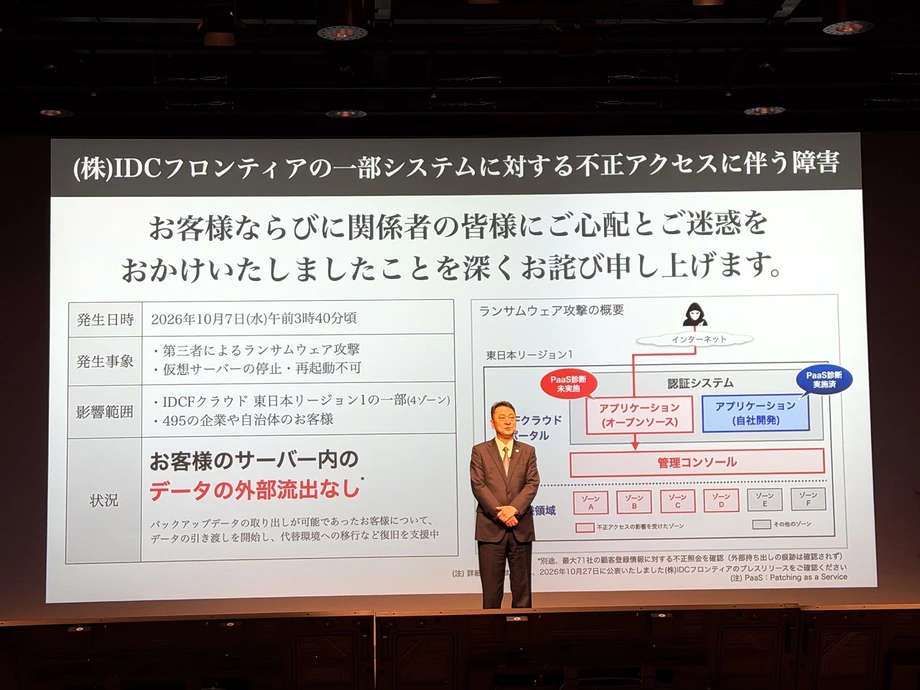
La revelación se produjo después de un ataque de ransomware contra la filial IDC Frontier. Miyakawa se disculpó por el incidente y dijo que el ataque duró siete minutos. Desde entonces, SoftBank ha cambiado su procedimiento de respuesta: ahora los equipos cortan primero las comunicaciones e investigan después, en vez de esperar a una reunión para decidir qué hacer.
Una vulnerabilidad es una debilidad en un programa o sistema que un atacante puede aprovechar. Un parche corrige esa debilidad. La experiencia de SoftBank muestra lo exigente que se ha vuelto ese proceso de reparación: sus equipos habían terminado una gran tanda de correcciones cuando una evaluación más reciente encontró miles de problemas adicionales.
Miyakawa, quien dijo que últimamente había dedicado la mayor parte de su tiempo a las medidas contra los ciberataques, describió la presión durante la presentación. En declaraciones traducidas del japonés, el presidente de SoftBank dijo:
Sinceramente, estoy completamente agotado.
Cientos de millones de intentos para encontrar una vía de acceso
Según las cifras presentadas en las crónicas de la intervención de Miyakawa, los sistemas de SoftBank afrontan entre 600 y 700 millones de intentos de reconocimiento al mes. La media mensual del año anterior fue de unos 300 millones, dijo, y la cifra ha aumentado alrededor de 100 millones cada mes desde agosto.
El reconocimiento consiste en buscar posibles vías de acceso a una red, como servicios expuestos o programas vulnerables. Con 600 millones de intentos, el volumen mensual duplicaría la media anterior; con 700 millones, sería unas 2,3 veces mayor.
Miyakawa atribuyó el aumento de la presión y la rapidez de los ataques al creciente uso de la inteligencia artificial. Dijo que los modelos diseñados para ciberataques comenzaron a aparecer en torno a mayo y junio, y que en julio les siguieron modelos distribuidos con pesos disponibles públicamente. Los pesos son los parámetros numéricos aprendidos que permiten funcionar a un modelo de IA.
Después empezaron a aparecer nuevos modelos cada semana, dijo. Cada vez que SoftBank evaluaba sus sistemas con otro modelo, encontraba debilidades que las revisiones anteriores no habían detectado. Este descubrimiento reiterado ha convertido la evaluación de vulnerabilidades en una tarea continua, en lugar de una revisión que termina cuando se completa una lista de reparaciones.
Siete minutos cambiaron el procedimiento de respuesta
El incidente de ransomware en IDC Frontier dio a SoftBank una medida concreta de la velocidad a la que se enfrentaba. Miyakawa dijo que el ataque duró siete minutos, con poco margen para seguir el procedimiento anterior de la empresa: recibir una alerta, reunir al personal y decidir cómo responder.
El ransomware es un tipo de ataque en el que los delincuentes utilizan el acceso a sistemas o datos para exigir un pago. Cortar las comunicaciones puede ayudar a aislar los sistemas afectados y limitar la capacidad del atacante para desplazarse por una red. El procedimiento revisado de SoftBank sitúa esa medida de contención antes de la investigación más amplia.
El cambio tiene una consecuencia práctica para los equipos de operaciones: una decisión que antes se tomaba tras debatir ahora se adopta al principio de la respuesta. Después, el personal debe investigar lo sucedido y determinar cómo restablecer las conexiones de forma segura.
Por qué las primeras reparaciones dejaron una vía de acceso
IDC Frontier había completado las evaluaciones y aplicado parches a sus aplicaciones desarrolladas internamente antes del ataque, dijo Miyakawa. Sin embargo, la aplicación de código abierto utilizada como vía de acceso había quedado fuera de la evaluación.
El software de código abierto tiene un código fuente que las personas pueden inspeccionar, utilizar y modificar conforme a su licencia. Las empresas suelen combinarlo con programas que desarrollan por su cuenta. Por eso, una revisión de seguridad debe abarcar tanto los componentes de los que depende un sistema como el código escrito dentro de la empresa.
Miyakawa dijo que desde el principio había pedido al personal que incluyera el software de código abierto, pero que los equipos habían aplazado esa tarea. El incidente dejó al descubierto una diferencia entre el alcance que había solicitado y los sistemas que realmente se examinaron.
SoftBank ha ampliado su programa de evaluación: pasó de unos 700 sistemas desarrollados internamente a más de 1.800 sistemas, incluidos programas de código abierto. Esto supone más de 2,5 veces la cifra inicial y amplía tanto la búsqueda de debilidades como el trabajo necesario para reparar y probar los sistemas afectados.
Cómo avanzaron las evaluaciones y la respuesta
El relato de SoftBank describe varias iniciativas simultáneas: reparar sus propios sistemas, ofrecer un servicio de seguridad a otras empresas y cambiar sus procedimientos tras el ataque a la filial. Las principales fechas muestran la rapidez con que aumentó la carga de trabajo.
- Mayo y junio: Miyakawa dijo que comenzaron a aparecer modelos de IA especializados en ciberataques.
- 15 de junio: SoftBank evaluó unos 700 sistemas desarrollados internamente e identificó 10.500 vulnerabilidades.
- Julio: La empresa comenzó a ofrecer plenamente Patching as a Service, un servicio que utiliza tecnología de OpenAI para apoyar las evaluaciones y las reparaciones.
- Desde agosto: Los intentos de reconocimiento aumentaron alrededor de 100 millones al mes, según Miyakawa.
- Durante unos tres meses tras la evaluación de junio: SoftBank aplicó parches para corregir las 10.500 vulnerabilidades identificadas.
- Septiembre: Miyakawa dijo que se lanzó el modelo que identificó como GPT-6 Astra; una evaluación posterior encontró otras 35.000 vulnerabilidades.
- 30 de octubre: Patching as a Service tenía 7.670 empresas contratadas.
- 9 de noviembre: Miyakawa habló sobre los hallazgos, el ataque a IDC Frontier y el procedimiento de respuesta revisado durante la presentación de resultados financieros.
Las dos evaluaciones arrojaron un total de 45.500 hallazgos en revisiones sucesivas. SoftBank dijo que había corregido los primeros 10.500; la tanda posterior generó una nueva carga de trabajo, además de la ampliación del programa de evaluación.
La comprobación final aún depende de las personas
SoftBank divide la gestión de vulnerabilidades en tres etapas: encontrar debilidades, aplicar parches y comprobar que los sistemas funcionan con normalidad después. En su servicio Patching as a Service, la IA apoya las dos primeras etapas y la aplicación de parches está automatizada.
La etapa final sigue requiriendo la intervención de personas. Una reparación puede cambiar el funcionamiento de un programa, por lo que el personal debe comprobar que los sistemas conectados siguen funcionando en conjunto. En una empresa que opera muchas aplicaciones interconectadas, confirmar que todo funciona con normalidad lleva bastante tiempo.
Miyakawa ha pedido a los equipos que automaticen esa verificación durante el ejercicio fiscal en curso. Dijo que no había una fecha clara para completarla, y el relato de la presentación no dio un calendario para reparar los 35.000 hallazgos adicionales.
El trabajo manual pendiente ayuda a explicar por qué encontrar vulnerabilidades más rápido no acelera automáticamente el ciclo de reparación en la misma medida. SoftBank puede utilizar la IA para generar una lista más extensa de debilidades y automatizar la aplicación de parches, mientras el personal sigue necesitando tiempo para confirmar que los servicios continúan funcionando después de los cambios.
Para las 7.670 empresas contratadas por Patching as a Service al 30 de octubre, esta etapa de verificación forma parte del desafío práctico. Un parche debe corregir una vulnerabilidad de seguridad y, al mismo tiempo, permitir que los sistemas del cliente sigan funcionando.
La presión en materia de seguridad coincide con resultados financieros récord
SoftBank habló de su respuesta a los ciberataques junto con los resultados récord del primer semestre del ejercicio financiero que termina en marzo de 2027. Los ingresos alcanzaron los 3,7987 billones de yenes, un 11,7% más que un año antes. El beneficio operativo aumentó un 2,1%, hasta los 642.100 millones de yenes, mientras que el beneficio neto creció un 4,5%, hasta los 364.500 millones de yenes.
La empresa elevó sus previsiones para todo el ejercicio financiero: ingresos de 7,9 billones de yenes, beneficio operativo de 1,16 billones de yenes y beneficio neto de 610.000 millones de yenes. Estas cifras muestran una empresa en crecimiento que gestiona una carga de trabajo en materia de seguridad que, según su presidente, absorbe gran parte de su tiempo.
La división empresarial, que incluye comunicaciones corporativas, servicios en la nube, seguridad e inteligencia artificial, generó ingresos de 538.900 millones de yenes, un aumento del 11,8%. Su beneficio operativo creció un 19,9%, hasta los 124.800 millones de yenes. Dentro de esa división, los ingresos de los servicios en la nube y de IA aumentaron un 36,7%, más que los ingresos empresariales en su conjunto.
SoftBank también dijo que su centro de datos de IA en Tomakomai, Hokkaido, avanzaba hacia su apertura durante el ejercicio fiscal de 2026. Así, la IA apareció en la presentación tanto como un área de expansión empresarial como una tecnología que está transformando las exigencias para los equipos de seguridad de la empresa.
Otras divisiones también crecieron. Los ingresos del área de consumo alcanzaron los 1,6025 billones de yenes, un 8,6% más; los de medios de comunicación y comercio electrónico fueron de 894.700 millones de yenes, un 8,7% más; y los del área financiera llegaron a 241.900 millones de yenes, un aumento del 27,5%.
Una tarea más amplia que encontrar más fallas
La respuesta de SoftBank incluye ahora tres cambios concretos: examinar más sistemas, aislar antes los posibles ataques e intentar automatizar las comprobaciones posteriores a las reparaciones. Cada uno aborda una parte distinta del problema descrito por Miyakawa.
La ampliación del alcance de las evaluaciones responde a la omisión que quedó al descubierto en IDC Frontier. El corte de las comunicaciones responde al ataque de siete minutos. La verificación automatizada, una vez implementada, reduciría el tiempo que el personal dedica actualmente a comprobar que los sistemas reparados siguen funcionando en conjunto.
Miyakawa comparó la combinación actual de sistemas creados por personas e inteligencia artificial en desarrollo con una transición en la que conductores humanos y vehículos autónomos comparten la carretera. Para SoftBank, la tarea inmediata es más concreta: completar las reparaciones, mantener bajo revisión el inventario más amplio de programas y reducir el tiempo entre detectar una debilidad y corregirla de forma segura.
Puntos clave
- SoftBank dijo que una evaluación posterior con IA encontró otras 35.000 vulnerabilidades, después de corregir las 10.500 identificadas en junio.
- Miyakawa identificó el modelo utilizado en la evaluación posterior como GPT-6 Astra, de OpenAI.
- Los intentos mensuales de reconocimiento llegaron a entre 600 y 700 millones, frente a una media anterior de unos 300 millones.
- Un ataque contra IDC Frontier duró siete minutos y llevó a SoftBank a cortar las comunicaciones antes de investigar.
- La vía de acceso a la filial fue un programa de código abierto excluido de la evaluación anterior.
- SoftBank amplió el alcance de sus evaluaciones de unos 700 sistemas a más de 1.800.
- Patching as a Service tenía 7.670 empresas contratadas al 30 de octubre; las comprobaciones posteriores a la aplicación de parches aún requerían trabajo humano.
- La empresa informó de resultados financieros récord y elevó sus previsiones para el ejercicio que termina en marzo de 2027.