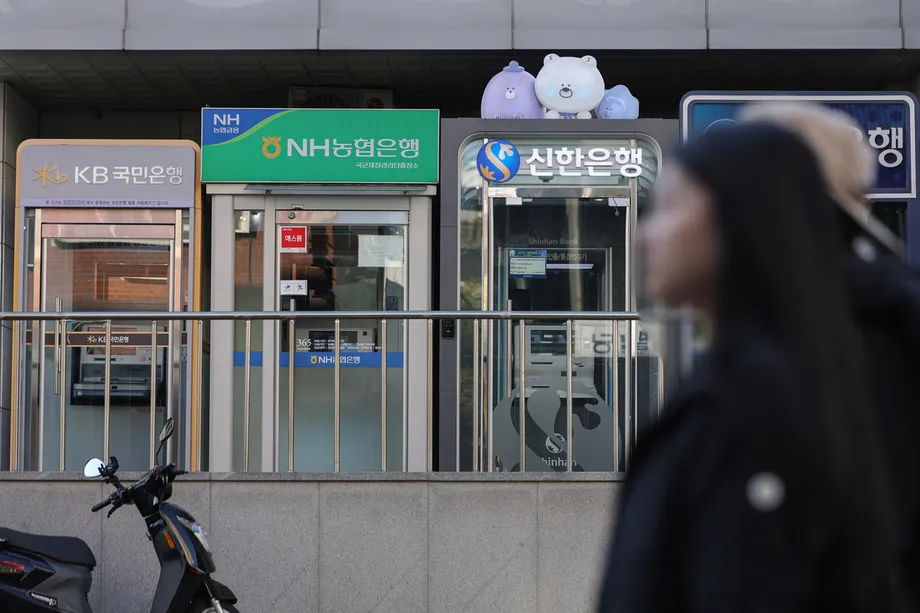
Las inspecciones encontraron salvaguardias que existían principalmente sobre el papel
Diez empresas financieras surcoreanas que recibieron autorización temporal para conectar sus redes internas de trabajo con servicios externos de internet no habían puesto en marcha muchas de las salvaguardias de seguridad exigidas, según inspecciones realizadas entre mediados de julio y principios de septiembre. Entre las deficiencias se encontraban consolas de administración de seguridad accesibles desde internet y un servicio en la nube sin certificación de seguridad.
Contenido
- Las inspecciones encontraron salvaguardias que existían principalmente sobre el papel
- ¿Qué empresas fueron inspeccionadas?
- Qué exigía la autorización temporal
- Por qué importa que las consolas de administración estén expuestas
- Segunda ronda aplazada en medio de otras violaciones de seguridad
- La ampliación llegaría a instituciones más pequeñas
- Por qué Corea está reconsiderando la separación física
- Las comparaciones internacionales favorecen las conexiones controladas
- Una excepción distinta para SaaS mantiene las restricciones sobre los datos
- Puntos clave
El Instituto de Seguridad Financiera revisó 12 controles de seguridad alternativos después de que la Comisión de Servicios Financieros concediera a las empresas una excepción de un año el 19 de junio. La autorización pretendía permitirles utilizar servicios externos de inteligencia artificial y programas de seguridad para detectar vulnerabilidades en los sistemas internos.
El instituto señaló que todas las deficiencias se corrigieron antes de conectar las redes internas y externas. Esta distinción es importante: los hallazgos muestran una preparación insuficiente para las excepciones, pero no demuestran que los piratas informáticos accedieran a los sistemas internos a través de conexiones autorizadas por el programa.
Los materiales de la inspección fueron obtenidos por el diputado Han Chang-min, del Partido Socialdemócrata, miembro de la Comisión de Política Nacional de la Asamblea Nacional. Mostraban que muchas salvaguardias seguían en fase de planificación y que las empresas no habían comprobado si sus controles funcionaban en sus propios entornos operativos.
Los hallazgos se conocieron mientras los reguladores aplazaban una segunda ronda de excepciones, en la que se habría seleccionado a un máximo de 15 instituciones. Las autoridades atribuyeron el aplazamiento a la necesidad de concentrar recursos administrativos en otra serie de filtraciones y violaciones de seguridad, en lugar de anunciar el fin de la política de flexibilización de las normas de separación de redes.
¿Qué empresas fueron inspeccionadas?
El primer grupo estaba formado por cuatro bancos, tres empresas de valores, dos aseguradoras y una empresa de tarjetas. Los bancos eran Shinhan Bank, Hana Bank, Woori Bank y KakaoBank. Las empresas de valores eran KB Securities, NH Investment & Securities y Mirae Asset Securities. El grupo se completaba con Samsung Fire & Marine Insurance, Hanwha Life y Hyundai Card.
Las diez empresas fueron sometidas a controles sobre las medidas alternativas exigidas para sus excepciones. El instituto no reveló qué deficiencias correspondían a cada empresa ni publicó un desglose detallado de los controles que no se cumplieron, alegando que esa información podría ayudar a los atacantes a identificar objetivos.
Por consiguiente, no se puede atribuir a ningún participante identificado el hallazgo de que algunas consolas de administración fueran accesibles desde internet. Lo mismo ocurre con el servicio en la nube sin certificación. La lista de las empresas inspeccionadas delimita el alcance de la revisión, pero no establece quién era responsable de cada deficiencia concreta.
El instituto comunicó sus hallazgos a la Comisión de Servicios Financieros y afirmó que confirmó la corrección de las deficiencias antes de que se realizaran las conexiones de red. En el informe de la inspección no se identificaron pérdidas para clientes, intrusiones exitosas ni filtraciones de datos causadas por estas deficiencias concretas.
Qué exigía la autorización temporal
En general, las empresas financieras deben mantener separados los sistemas internos de trabajo y los sistemas de procesamiento de información de sus centros de datos de las redes de comunicación externas, incluida internet. La medida del 19 de junio flexibilizó temporalmente ese límite con un propósito específico: utilizar servicios externos de inteligencia artificial y programas de seguridad como servicio para comprobar si los sistemas internos tenían vulnerabilidades.
El software como servicio, o SaaS, es un programa al que se accede a través de la infraestructura en línea de un proveedor, en lugar de instalarlo y gestionarlo por completo dentro de los propios sistemas de una empresa. Su uso para revisar la tecnología interna puede requerir una conexión controlada a través de un límite que, de otro modo, restringirían las normas de separación de redes.
Por tanto, la excepción estaba sujeta a condiciones. Las empresas debían establecer y aplicar 12 controles sustitutivos, incluidos procedimientos para responder a incidentes de seguridad e interrupciones relacionadas con servicios de inteligencia artificial o SaaS. También debían evitar el intercambio o procesamiento innecesario de datos en esos servicios.
Estas condiciones abarcaban más que la posibilidad de conectarse de forma segura. También contemplaban qué hacer si un proveedor externo dejaba de funcionar y cómo se gestionaba la información una vez que un servicio externo pasaba a formar parte de las operaciones de seguridad de una empresa. Un plan de respuesta escrito podía cumplir un requisito de planificación sin demostrar que el personal, los sistemas y las restricciones de acceso estuvieran preparados para aplicarlo.
Por qué importa que las consolas de administración estén expuestas
Las inspecciones detectaron una falta común: no comprobar que los controles funcionaran en los entornos donde realmente se utilizarían. Algunas empresas también dejaron accesibles desde internet sistemas de administración de seguridad, conocidos como consolas de gestión. Estas interfaces se utilizan para gestionar herramientas de seguridad, por lo que las restricciones de acceso son especialmente importantes.
Que una consola sea accesible desde internet no demuestra por sí solo que un atacante haya eludido la autenticación u obtenido el control. Sin embargo, crea una vía externa hacia una interfaz administrativa sensible. La información divulgada sobre las inspecciones no especifica las medidas de autenticación, cuánto tiempo estuvieron expuestas las consolas ni cuántas instituciones resultaron afectadas.
Yeom Heung-yeol, profesor del Departamento de Seguridad de la Información de la Universidad de Soonchunhyang, advirtió que las salvaguardias podrían no haber funcionado plenamente antes de que se completaran las medidas correctivas. Destacó que el acceso a los sistemas de gestión de seguridad era una deficiencia especialmente grave:
«No restringir el acceso externo al sistema de administración de seguridad es un asunto muy grave».
Según el informe del instituto, las deficiencias se corrigieron antes de autorizar las conexiones. Esto limita las conclusiones que pueden extraerse sobre la exposición real de las redes internas, pero no elimina un importante problema de cumplimiento: cuando los inspectores revisaron los controles que debían justificar la excepción, estos todavía no se habían aplicado por completo.
Segunda ronda aplazada en medio de otras violaciones de seguridad
La Comisión de Servicios Financieros tenía previsto seleccionar al siguiente grupo de instituciones el 7 de octubre. El aplazamiento se comunicó el 6 de octubre. Las autoridades citaron la necesidad de concentrar recursos en incidentes recientes de piratería informática y filtración de datos, así como de vigilar la evolución de la situación antes de ampliar el programa.
Desde el 27 de septiembre se habían comunicado incidentes en instituciones como KB Kookmin Bank, Shinhan Bank, Hana Bank, BNK Busan Bank, Yegaram Savings Bank, Welcome Savings Bank y Hyundai Capital. Los informes no demuestran que esos incidentes fueran consecuencia de las excepciones temporales a las normas de separación de redes.
Shinhan Bank y Hana Bank aparecen tanto entre las empresas inspeccionadas como en la lista de instituciones donde se comunicaron incidentes. Esa coincidencia no demuestra que exista una relación causal. La revisión de seguridad y la respuesta a las violaciones más amplias deben analizarse por separado, salvo que nuevas conclusiones establezcan una conexión.
Las principales fechas reflejan la secuencia de autorización, inspección y aplazamiento de la ampliación:
- 19 de junio: La comisión concedió a diez empresas excepciones temporales para utilizar servicios externos de inteligencia artificial y programas de seguridad SaaS.
- De mediados de julio a principios de septiembre: El Instituto de Seguridad Financiera inspeccionó a las empresas y exigió que corrigieran las deficiencias antes de conectar las redes.
- 14 de septiembre: Estaba previsto que concluyera el plazo para presentar solicitudes para la segunda ronda.
- Desde el 27 de septiembre: Se comunicaron varios incidentes de seguridad y filtraciones de datos en el sector financiero.
- 6 de octubre: Se comunicó el aplazamiento de la selección prevista para el 7 de octubre.
Las autoridades afirmaron que el aplazamiento no modificaba su postura sobre la flexibilización de las normas para las empresas con capacidad de respuesta adecuada. No se anunció una nueva fecha para la selección.
La ampliación llegaría a instituciones más pequeñas
La segunda ronda prevista ampliaría los requisitos para participar más allá de las mayores empresas financieras y abarcaría a más instituciones ajenas a la banca y a los proveedores de servicios financieros electrónicos. Los detalles de las medidas se confirmaron tras la quinta reunión del Grupo de Trabajo de Respuesta a la Situación de la IA de Frontera de la comisión, en la que participaron el Servicio de Supervisión Financiera y el Instituto de Seguridad Financiera.
El número de empresas que podían presentar solicitudes iba a aumentar de 49 a 75, es decir, 26 más, un incremento de aproximadamente el 53 %. Las plazas disponibles pasarían de diez a un máximo de 15, un aumento del 50 %. Estas cifras se refieren a las empresas que podían optar al programa y a la capacidad prevista de selección, no al número de solicitudes efectivamente recibidas.
Para las empresas financieras, el requisito mínimo de activos bajaría de 10 billones de wones a 2 billones, mientras que el umbral de personal disminuiría de 1.000 a 300 empleados permanentes. Los proveedores de servicios financieros electrónicos tendrían que registrar un volumen anual de transacciones financieras electrónicas de al menos 2 billones de wones y unos ingresos relacionados superiores al 10 % de los ingresos totales.
En ambas categorías, el director de seguridad de la información no podría desempeñar al mismo tiempo otras funciones de tecnología de la información. Las empresas seleccionadas recibirían una carta de no aplicación de las normas de separación de redes por un año, una vez implantados los controles alternativos.
Los hallazgos de la inspección sitúan la capacidad de aplicación en el centro de esa ampliación. Un umbral más bajo permite participar a más empresas, pero no elimina la obligación de demostrar que las salvaguardias funcionan. Los reguladores también tenían previsto considerar nuevas rondas y un marco permanente en función del avance de las pruebas y la demanda; el aplazamiento no resolvió esas decisiones.
Por qué Corea está reconsiderando la separación física
La tensión en torno a esta política está documentada en el informe sobre la separación de redes del Instituto del Mercado de Capitales de Corea, informe de análisis 24-26, publicado el 22 de noviembre de 2024 por el investigador Hwang Se-woon. El estudio examina las ventajas de seguridad y los costos operativos del enfoque surcoreano, junto con el uso cada vez mayor de programas en la nube e inteligencia artificial generativa.
El informe sitúa los orígenes de la política en las interrupciones bancarias del 20 de marzo de 2013, cuando un código malicioso disfrazado de actualización se propagó a través de servidores de actualización de antivirus. Señala que las autoridades anunciaron medidas integrales de seguridad financiera en julio de 2013 y que la separación de redes quedó establecida formalmente en la normativa en 2015.
La escala de las finanzas digitales ayuda a explicar esa respuesta. Según el informe, en 2013 las transacciones electrónicas ya representaban el 87,7 % del total de transacciones financieras, mientras que el importe medio diario de las transacciones de banca por internet y móvil superaba los 33 billones de wones.
La separación física utiliza equipos o infraestructuras distintos para mantener separada la actividad de internet del trabajo interno. La separación lógica emplea tecnologías como la virtualización para mantener entornos separados en una infraestructura física compartida. La segmentación de redes divide los sistemas en zonas y controla el tráfico entre ellas, sin necesariamente prohibir todas las conexiones.
El informe de Hwang señala un conflicto práctico: muchos programas modernos, incluida la inteligencia artificial generativa, se ofrecen a través de servicios externos en la nube, mientras que importantes datos financieros se almacenan en redes internas protegidas. Describe cómo una separación estricta puede obstaculizar la investigación, el desarrollo de programas y el uso habitual de software por suscripción, incluso cuando estas herramientas podrían reducir costos o mejorar los procesos de trabajo.
Las comparaciones internacionales favorecen las conexiones controladas
El informe del Instituto del Mercado de Capitales de Corea compara los enfoques de Estados Unidos, Europa y Australia. La distinción principal es entre imponer la desconexión física y permitir que las instituciones elijan sus diseños de seguridad, haciéndolas responsables de proteger la información.
En Estados Unidos, el manual de seguridad de la información del Consejo Federal de Examen de Instituciones Financieras describe zonas de red confiables y no confiables, controles entre ellas, diagramas precisos del flujo de redes y datos, y restricciones por capas. El informe concluye que este enfoque no impone un método universal de separación física.
Para Europa, el informe analiza el Reglamento General de Protección de Datos, la segunda Directiva de Servicios de Pago y las directrices de la Autoridad Bancaria Europea. Las directrices que describe exigen responsabilidad de la dirección, controles sobre los proveedores externos de tecnología, derechos de acceso limitados y supervisión y pruebas periódicas de los controles de acceso.
La comparación con Australia se basa en las directrices de la Autoridad Australiana de Regulación Prudencial y en las recomendaciones del Centro Australiano de Ciberseguridad. Estos enfoques consideran la segmentación una de varias herramientas de seguridad y advierten que no debe tratarse toda una red interna como uniformemente confiable una vez que un atacante traspasa su perímetro exterior.
El informe también cita encuestas según las cuales, en 2022, el 82 % de los bancos encuestados había trasladado o tenía previsto trasladar a la nube al menos la mitad de sus sistemas centrales. Otra encuesta de 2023 constató que el 66 % de las empresas financieras de todo el mundo estaba migrando a la nube para impulsar el crecimiento y la innovación. Se trata de mediciones distintas, no de una tendencia que muestre una caída de la adopción entre ambos años.
La comparación ofrece una lección concreta para las inspecciones surcoreanas: una mayor libertad para diseñar las redes depende de que las restricciones de acceso y las pruebas funcionen en la práctica. El informe recomienda una reforma gradual, una clasificación estandarizada de los datos, una mayor rendición de cuentas por los incidentes, inversiones en seguridad e inspecciones supervisoras periódicas con medidas correctivas.
Una excepción distinta para SaaS mantiene las restricciones sobre los datos
Otra medida de flexibilización permite que las empresas financieras y los proveedores de servicios financieros electrónicos utilicen ciertas herramientas administrativas SaaS sin recurrir al entorno de pruebas regulatorio financiero. Esta vía no debe confundirse con las excepciones temporales para realizar pruebas de seguridad con inteligencia artificial concedidas a las diez empresas inspeccionadas.
La excepción abarca los servicios SaaS especificados en el decreto de aplicación de la Ley sobre el Desarrollo de la Computación en la Nube y la Protección de sus Usuarios, en relación con los requisitos de separación de redes de la Ley de Transacciones Financieras Electrónicas y la normativa de supervisión correspondiente.
Quedan excluidas las actividades que impliquen información de identificación personal o información crediticia personal. El uso de SaaS con datos personales seudonimizados sigue requiriendo la aprobación del entorno de pruebas. La seudonimización sustituye los datos identificativos por otros, pero no necesariamente convierte la información en anónima.
Las solicitudes deben someterse a una evaluación del Instituto de Seguridad Financiera. Las empresas deben mantener controles de seguridad para los dispositivos de acceso y revisar cada seis meses el cumplimiento de esos controles, además de informar de los resultados a sus directores de seguridad de la información. El instituto también publicó un folleto sobre seguridad de la tecnología financiera, riesgos del SaaS y medidas para abordarlos.
En conjunto, ambas vías muestran que la flexibilización regulatoria está sujeta a condiciones y no es ilimitada. El programa temporal de pruebas exige controles sustitutivos antes de la conexión; la vía para el SaaS administrativo mantiene las exclusiones sobre datos, la evaluación previa y las revisiones periódicas.
Las principales cuestiones pendientes son qué empresas presentaban cada deficiencia en la inspección, cómo se produjeron esas deficiencias y cuándo se reanudará la selección aplazada. La confirmación del instituto de que las correcciones se realizaron antes de las conexiones es el principal límite que se ha establecido respecto a los incidentes. La prueba más amplia consiste en determinar si las empresas pueden mantener controles eficaces después de la inspección, en lugar de limitarse a elaborar planes cuya aplicación deban impulsar los inspectores.
Puntos clave
- El 19 de junio, diez empresas financieras recibieron excepciones temporales a las normas de separación de redes para realizar pruebas con servicios de inteligencia artificial y programas de seguridad SaaS.
- Las inspecciones realizadas entre mediados de julio y principios de septiembre encontraron muchas salvaguardias exigidas todavía en fase de planificación.
- Algunas consolas de gestión de seguridad eran accesibles desde internet y un servicio en la nube carecía de certificación de seguridad.
- El Instituto de Seguridad Financiera afirmó que todas las deficiencias se corrigieron antes de conectar las redes internas y externas.
- La selección, prevista para el 7 de octubre, de hasta 15 instituciones más fue aplazada en medio de otras violaciones de seguridad y filtraciones de datos.
- La ampliación prevista elevaría de 49 a 75 el número de empresas que podrían presentar solicitudes.
- Una excepción distinta para el SaaS administrativo mantiene las restricciones sobre los datos personales, la evaluación del instituto y las revisiones de seguridad cada seis meses.