Siete entidades financieras sufrieron brechas mientras se amplía la investigación
La policía surcoreana ha ampliado su investigación sobre una campaña de ataques informáticos contra el sector financiero que, según se informó, expuso información de unas 66.000 personas y 2.200 registros corporativos. Los investigadores sospechan que los atacantes utilizaron ARTEX, una herramienta de inteligencia artificial diseñada para realizar pruebas de seguridad, mientras que su desarrollador anunció el fin de su distribución pública y de las actualizaciones.
Contenido
- Siete entidades financieras sufrieron brechas mientras se amplía la investigación
- Cómo se desarrollaron la campaña y la respuesta
- Qué hace ARTEX y qué encontraron los investigadores
- La asistencia de inteligencia artificial no implica un atacante autónomo
- Las pruebas que apuntan a China siguen siendo objeto de controversia
- Una cuenta de Telegram abre otra vía de investigación
- El fin del desarrollo público de ARTEX no elimina las copias existentes
- Sistemas periféricos y una revisión de seguridad más amplia
- Medidas contra el fraude y decisiones pendientes
- Puntos clave
El grupo de trabajo policial pasó de 28 a 43 investigadores, con 15 integrantes adicionales asignados a la informática forense y la cooperación internacional. Las principales preguntas siguen sin respuesta: quién perpetró los ataques, cuántas personas participaron y cuál fue exactamente la contribución de la inteligencia artificial al robo.
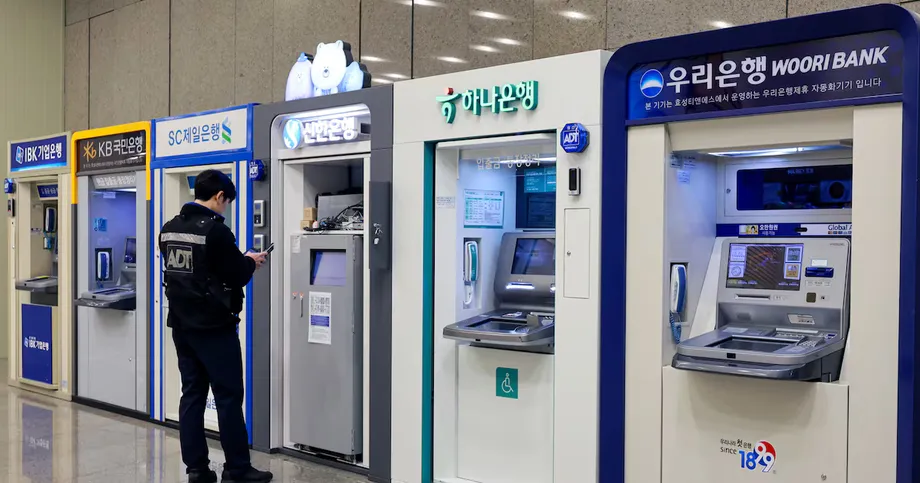
Siete instituciones informaron de brechas: Shinhan Bank, KB Kookmin Bank, Hana Bank, BNK Busan Bank, Yegaram Savings Bank, Welcome Savings Bank y Hyundai Capital. Según se informó, NH NongHyup Bank y Woori Bank también fueron objeto de ataques, pero ninguna de las dos confirmó una filtración de datos. Esta distinción ayuda a explicar por qué algunos informes hablan de siete instituciones afectadas por brechas, mientras que otros identifican al menos nueve objetivos.
Shinhan reveló que se robó información de 25.729 clientes, incluidos nombres, números de teléfono e información sobre ingresos proporcionada en solicitudes de préstamos. Yegaram informó que unos 40.000 clientes resultaron afectados. En conjunto, esas dos cifras suman 65.729, casi el total de unas 66.000 personas reportado. Hana informó que 89 personas resultaron afectadas, mientras que KB Kookmin comunicó que fueron 119.
Los informes difieren sobre el total de personas afectadas. Uno cifra el total en hasta 68.000 clientes, mientras que otro distingue entre unas 66.000 personas y 2.200 registros corporativos. Esas categorías no pueden sumarse automáticamente para obtener el número de víctimas individuales. Las autoridades no han publicado una cifra unificada que establezca cuántas personas distintas resultaron afectadas en todas las instituciones.
La información divulgada varía según el banco. Hana dijo que se robaron nombres, números de identificación personal y números de teléfono, pero no información financiera. Según se informó, los registros expuestos en el conjunto de la campaña también incluían ingresos anuales, límites de crédito y productos de préstamo. El robo de esos datos no equivale al robo de depósitos, aunque puede proporcionar a los estafadores información para hacerse pasar por otras personas de forma convincente.
Cómo se desarrollaron la campaña y la respuesta
Las autoridades creen que los principales ataques ocurrieron aproximadamente entre el 27 de septiembre y el 1 de octubre. Se cree que Shinhan fue atacado el 30 de septiembre y la entidad informó de la brecha el 1 de octubre. Hallazgos de seguridad posteriores y la retirada de ARTEX del desarrollo público ampliaron la investigación más allá de las primeras notificaciones de los bancos.
- Julio: ARTEX se puso a disposición gratuita en GitHub.
- Septiembre: La herramienta ganó el desafío de ataque y defensa Agent+ de Baidu.
- Del 27 de septiembre al 1 de octubre: Los investigadores sitúan en este período aproximado la presunta campaña de ataques contra el sector financiero.
- 30 de septiembre: Las autoridades creen que ocurrió la brecha de Shinhan.
- 1 de octubre: Shinhan informó públicamente de la pérdida de información de clientes.
- 8 de octubre: El desarrollador Autumn-27 anunció que ARTEX dejaría de recibir actualizaciones públicas y pasaría a un formato privado. Ese día también se eliminó una cuenta de Telegram bajo escrutinio.
- 11 de octubre: Nuevos hallazgos describieron posibles vínculos entre esa cuenta y un grupo chino que vende ataques para saturar servicios en línea.
El despliegue policial inicial comprendió a 28 investigadores distribuidos en cuatro equipos de la Unidad de Investigación de Ciberterrorismo de la Agencia Nacional de Policía. La posterior ampliación a 43 representa un aumento de cerca del 54 %, con el personal adicional dedicado a recuperar pruebas digitales y a la cooperación transfronteriza.
Qué hace ARTEX y qué encontraron los investigadores
ARTEX no es en sí mismo un modelo de lenguaje grande. Es una plataforma de automatización que se conecta con modelos externos, incluidos ChatGPT, Claude y DeepSeek, y utiliza sus resultados para coordinar tareas de pruebas de seguridad. Una prueba de penetración es un intento autorizado de encontrar debilidades antes de que las aproveche un atacante malicioso.
La herramienta fue creada por Li Puhua, un ingeniero chino en ciberseguridad que usa el alias Autumn y el nombre de usuario Autumn-27 en GitHub. Su diseño permite que agentes de inteligencia artificial recopilen información sobre objetivos, busquen vulnerabilidades, planifiquen rutas de acceso a sistemas, ejecuten herramientas de seguridad y verifiquen debilidades. Esa misma secuencia puede servir para realizar pruebas legítimas o una intrusión no autorizada, según quién la dirija y si cuenta con permiso.
Moon Jong-hyun, director del centro de seguridad de la empresa surcoreana de ciberseguridad Genians, identificó en los encabezados HTML de servidores que, según se cree, controlaron los ataques una etiqueta de consola de ARTEX. La etiqueta decía "ARTEX - 自主渗透测试控制台", que identifica una consola autónoma de pruebas de penetración. Esas huellas respaldan la conclusión de que el software estaba presente, pero no establecen la identidad de quien lo operaba.
CrowdStrike evaluó que el atacante probablemente usó ARTEX con Claude y Claude Code, de Anthropic. Otros informes de la investigación describen el uso de varios modelos, incluido DeepSeek, junto con ARTEX. Estos informes apuntan a una combinación de herramientas, no a un único sistema de inteligencia artificial que actuara por sí solo; no se ha establecido con precisión qué modelos realizaron cada tarea.
La asistencia de inteligencia artificial no implica un atacante autónomo
La distinción entre automatización y responsabilidad humana es fundamental en este caso. La inteligencia artificial puede reducir el tiempo necesario para inspeccionar sistemas, interpretar resultados y preparar código, mientras que una persona sigue eligiendo los objetivos y dirigiendo la operación. Las pruebas del uso de inteligencia artificial no demuestran que toda la intrusión se llevara a cabo sin decisiones humanas.
Un funcionario del Instituto de Seguridad Financiera de Corea describió el papel de la dirección humana en los ataques:
Es cierto que se utilizó inteligencia artificial en los ataques, pero la IA no actuó de forma independiente, sin intervención humana. Un pirata informático utilizó la IA como herramienta.
CrowdStrike dijo que los registros de sesiones de inteligencia artificial incluían preguntas sobre dónde se suelen vender datos coreanos robados en brechas y solicitudes de ayuda para encontrar grupos coreanos de Telegram utilizados para vender datos. Esas solicitudes contribuyeron a su evaluación de que la actividad tenía una motivación económica. Por sí solas, no demuestran que los registros robados se hayan vendido realmente.
Kim Seung-joo, profesor de la Escuela de Ciberseguridad de la Universidad de Corea, advirtió que herramientas como ARTEX podrían facilitar los ataques a personas con menos experiencia técnica:
Seguirán apareciendo herramientas de inteligencia artificial para realizar ataques informáticos, lo que facilitará que personas sin conocimientos especializados lancen ataques. Como resultado, estos serán más frecuentes.
La preocupación práctica es la velocidad y la escala. Un operador puede usar agentes para inspeccionar varias organizaciones sucesivamente en lugar de realizar cada tarea de forma manual. Esto no elimina la necesidad de encontrar vulnerabilidades explotables, rutas de acceso o tomar decisiones humanas, pero puede reducir el esfuerzo necesario para aprovecharlas.
Las pruebas que apuntan a China siguen siendo objeto de controversia
CrowdStrike evaluó que el presunto operador probablemente hablaba chino, tenía motivaciones económicas y se encontraba en la provincia de Guangdong. Expresó un nivel de confianza moderado en su evaluación, sin presentar la atribución como una certeza.
Parte de la identificación se basó en una sesión de Claude en la que se solicitó un currículum de investigador de seguridad. La sesión incluía una edad de 26 años, una ubicación en Maoming, información académica y una cuenta de Telegram. CrowdStrike consideró que esos datos probablemente correspondían al atacante. La persona asociada al número de teléfono publicado negó estar implicada y dijo que su información personal se había utilizado sin permiso.
El Servicio de Supervisión Financiera identificó 28 direcciones IP vinculadas a intentos de intrusión. Los informes difieren sobre su distribución geográfica: uno menciona alrededor de una docena de países, mientras que otro enumera Estados Unidos, Japón, Alemania y al menos otros 10 países. Según se informó, los investigadores también identificaron servidores de control en Hong Kong, servidores de ataque separados y rutas de acceso alternativas.
Una dirección IP identifica una conexión a internet o la ubicación de un servidor, no necesariamente a la persona que lo controla. Del mismo modo, el uso de software creado por un desarrollador chino no demuestra que el atacante sea chino. Aditya Das, analista de Brave New Coin, advirtió contra llegar a esa conclusión basándose únicamente en ARTEX.
La portavoz del Ministerio de Relaciones Exteriores de China, Mao Ning, dijo que el ministerio no conocía el caso específico y que China se oponía sistemáticamente a los ataques informáticos y los combatía. No se ha anunciado ninguna identidad confirmada ni indicio de participación estatal.
Una cuenta de Telegram abre otra vía de investigación
Un análisis de seguridad independiente vinculó la cuenta de Telegram YY520CN con GodNet, una comunidad en línea creada por Vitas, un grupo chino que vende ataques de denegación de servicio distribuido. Estos ataques inundan un servicio de tráfico para dejarlo fuera de funcionamiento. Esa actividad difiere del robo de registros bancarios, por lo que un vínculo con la comunidad constituye una pista de investigación, no una prueba de que el grupo perpetrara las brechas.
La cuenta figuraba en una lista de moderadores de GodNet en septiembre de 2024. El análisis cotejó información sobre la pertenencia a grupos de Telegram, actividad en GitHub y credenciales expuestas por programas maliciosos que roban contraseñas. YY520CN fue eliminada el 8 de octubre, después de que su nombre se hiciera público a raíz del análisis de registros de uso de inteligencia artificial en un servidor vinculado a los ataques.
Posteriormente apareció una cuenta nueva con el mismo nombre de usuario y un canal asociado publicó una desmentida. No está claro si la misma persona controlaba la cuenta original y la de reemplazo. La negación del propietario del número de teléfono plantea otro problema de identificación que los investigadores aún no han resuelto.
El análisis de un segundo integrante de GodNet encontró una dirección de correo electrónico en el historial de edición de GitHub vinculada a credenciales robadas en 2023. Esos registros incluían datos de inicio de sesión en servicios de nube de Microsoft y Oracle, lo que sugiere que el titular de la cuenta pudo haber ayudado a operar los sistemas técnicos del grupo.
El segundo integrante no ha sido vinculado directamente con las intrusiones a los bancos. Comparar las credenciales robadas con los registros de suscriptores de servicios en la nube podría ofrecer otra vía para identificar a los operadores de las cuentas, pero los vínculos entre cuentas no permiten establecer quién cometió el robo ni si fue obra de una sola persona.
El fin del desarrollo público de ARTEX no elimina las copias existentes
El 8 de octubre, Autumn-27 anunció que ARTEX pasaría a ser de código cerrado, sin nuevas versiones públicas ni mantenimiento. El desarrollador citó el uso indebido de la herramienta, aunque el anuncio no mencionó directamente los ataques contra el sector financiero surcoreano. Posteriormente, se informó que la página del proyecto en GitHub había desaparecido.
El desarrollador también dijo que el uso ilegal contradecía el propósito previsto del proyecto y se desvinculó de las infracciones cometidas por los usuarios. Antes de su retirada, el proyecto describía su propósito como el aprendizaje personal, la investigación de código y la verificación técnica local, no la realización de pruebas en sistemas en línea sin autorización.
El fin de la distribución pública limita el acceso futuro a través del proyecto original y pone fin a su mantenimiento público. No puede eliminar las copias que los usuarios ya descargaron ni impedir que sigan funcionando. Por tanto, el anuncio supone un cambio en la distribución del software, no una prueba de que la capacidad de realizar ataques haya desaparecido.
La decisión también mantiene la distinción entre el desarrollador original y quien supuestamente utilizó el software contra los bancos. Los investigadores aún deben vincular la infraestructura, las cuentas y las acciones con operadores identificables. El origen de una herramienta y la decisión de su desarrollador de retirarla no resuelven esa tarea.
Sistemas periféricos y una revisión de seguridad más amplia
Las posibles rutas de acceso apuntan más allá de las redes bancarias centrales. Se ha señalado como posible problema la autenticación débil en portales de agentes de préstamos, herramientas móviles para empleados y sistemas de apoyo a las ventas. Proteger los sistemas de pago no necesariamente protege todas las aplicaciones que almacenan información de clientes o respaldan la tramitación de préstamos.
Hyobin Lee, profesor de la Universidad Sogang, señaló que los sistemas auxiliares reciben menos atención:
Algunos sistemas auxiliares, como los portales de información para agentes de préstamos y las aplicaciones móviles internas que usan los empleados, parecen haber recibido menos atención en materia de seguridad.
La gestión continua de la superficie de ataque es una de las respuestas propuestas. Consiste en mantener un inventario de los sistemas accesibles desde el exterior de una organización y comprobar si tienen servicios expuestos, controles de acceso débiles o vulnerabilidades. La inteligencia artificial puede ayudar en esa tarea, pero la respuesta también exige corregir las debilidades detectadas.
El presidente Lee Jae Myung pidió acelerar el desarrollo y la implementación de inteligencia artificial para la ciberseguridad, revisar de inmediato los sistemas esenciales y reforzar la protección de la infraestructura nacional. Al describir la urgencia de la respuesta, Lee dijo:
La rapidez es fundamental.
Los informes difieren en cuanto a quién emitió las advertencias ante el gabinete. Algunos identifican al presidente Lee como quien pidió una reforma de la seguridad basada en inteligencia artificial; otro atribuye a la primera ministra Han Seong-sook las advertencias sobre nuevas filtraciones y riesgos que van más allá del sector financiero. La orientación política descrita es coherente: ampliar las revisiones y actuar antes de otro incidente, en lugar de limitarse a reparar los daños después.
Dos iglesias importantes y Korea Electric Power Corp. también confirmaron accesos no autorizados a sistemas en línea. Se desconoce si esos incidentes estaban relacionados con la campaña contra los bancos. Su divulgación amplía las preocupaciones inmediatas sobre seguridad, pero no demuestra que hubiera un solo atacante o un método común.
Medidas contra el fraude y decisiones pendientes
La Comisión de Servicios Financieros y el Servicio de Supervisión Financiera dijeron que no había casos confirmados de daños financieros ni de dinero robado mediante suplantación de identidad usando los datos filtrados. Recomendaron a los depositantes que no se preocuparan en exceso por la seguridad de sus fondos. Esa declaración se refiere a las pérdidas confirmadas hasta ese momento, no constituye una garantía frente a posibles fraudes posteriores.
Los nombres, números de teléfono, datos de ingresos y el conocimiento de una solicitud de préstamo reciente pueden ayudar a un estafador a hacerse pasar por un empleado bancario. Hyobin Lee también advirtió que la información robada puede combinarse con otras bases de datos filtradas, lo que ampliaría el riesgo más allá de la brecha inicial.
Los organismos reguladores ordenaron a los bancos establecer centros de atención para los clientes afectados, utilizar la Plataforma de Intercambio y Análisis contra la Suplantación basada en inteligencia artificial, aumentar temporalmente la supervisión del fraude y ofrecer soluciones y compensación a los clientes que sufran fraudes. Shinhan pidió disculpas y creó una página donde los clientes podían comprobar si resultaron afectados.
Las entidades financieras acordaron revisar las solicitudes de préstamos en línea, la apertura de nuevas cuentas y las transferencias de grandes sumas relacionadas con información vinculada a las víctimas de las brechas. Cuando sea necesario, se exigirán verificaciones de identidad adicionales. Según se informó, los organismos reguladores también estudian requisitos de auditoría más rigurosos.
El Servicio de Supervisión Financiera compartió las 28 direcciones IP sospechosas con las entidades financieras y les pidió completar las verificaciones y corregir las debilidades antes del jueves siguiente a su anuncio. No se han comunicado resultados unificados de esas verificaciones ni se ha identificado públicamente otro plazo concreto.
La policía preguntó a la Comisión de Servicios Financieros si los sistemas afectados se consideran infraestructura financiera electrónica. Esa clasificación podría activar la obligación de notificar a la recién creada Agencia de Investigación de Delitos Graves e influir en la posible transferencia del caso. No se ha anunciado ninguna decisión al respecto.
Por tanto, los próximos avances sustanciales dependerán de que se identifique a los operadores, se concilien las cifras de víctimas, se determinen las vías de acceso y se decida quién debe hacerse cargo de la investigación. Ninguno de esos puntos queda resuelto únicamente por las pruebas del uso de ARTEX.
Puntos clave
- Siete instituciones financieras informaron de brechas; según se informó, otras dos fueron objeto de ataques, pero no confirmaron filtraciones de datos.
- La exposición reportada incluye a unas 66.000 personas y 2.200 registros corporativos, mientras que otro informe cifra el total en hasta 68.000 clientes.
- El grupo de trabajo policial pasó de 28 a 43 investigadores.
- Las pruebas apuntan a operadores humanos que usaron ARTEX y modelos externos de inteligencia artificial, no a un sistema de IA que actuara de forma autónoma.
- Las afirmaciones sobre la identidad y los posibles vínculos con una comunidad china dedicada a los ataques siguen sin confirmarse y son objeto de controversia.
- El desarrollador de ARTEX puso fin a las actualizaciones públicas, pero las copias descargadas pueden seguir utilizándose.
- Los organismos reguladores dijeron que no se habían confirmado pérdidas por suplantación de identidad relacionadas con los datos filtrados y ordenaron reforzar la supervisión y las verificaciones de identidad.