Una referencia común para los datos del Gobierno
La Cámara de Representantes de Indonesia aprobó la Ley de Datos Únicos de Indonesia el 6 de octubre de 2026. La norma establece un marco de 20 capítulos y 141 artículos para conectar los datos del Gobierno sin exigir a los ministerios y las autoridades locales que cedan sus bases de datos. Para la Agencia de Información Geoespacial (BIG), el cambio refuerza el fundamento jurídico para armonizar los mapas y la información de ubicación en todo el Gobierno.
Contenido
- Una referencia común para los datos del Gobierno
- ¿Qué cambia para BIG?
- ¿Quién produce los mapas?
- De las deliberaciones del comité a la aprobación
- Sistemas conectados, no una gran base de datos única
- Las aldeas pasan a formar parte de la base de datos
- Por qué la calidad de los datos importa para los servicios públicos
- Los requisitos de seguridad van más allá de las bases de datos
- Los datos personales y la inteligencia artificial requieren salvaguardias específicas
- El órgano de coordinación y los plazos aún sin resolver
- Puntos clave
La ley sitúa los Datos Básicos Nacionales, conocidos por la sigla indonesia DDN, en el centro de la planificación del desarrollo, la política fiscal, la elaboración de presupuestos y la distribución de asistencia social. También establece requisitos de seguridad de los datos, supervisión humana de la inteligencia artificial y participación pública. Una disposición acordada durante las deliberaciones del comité exige que los incidentes de datos se notifiquen en un plazo de 24 horas.
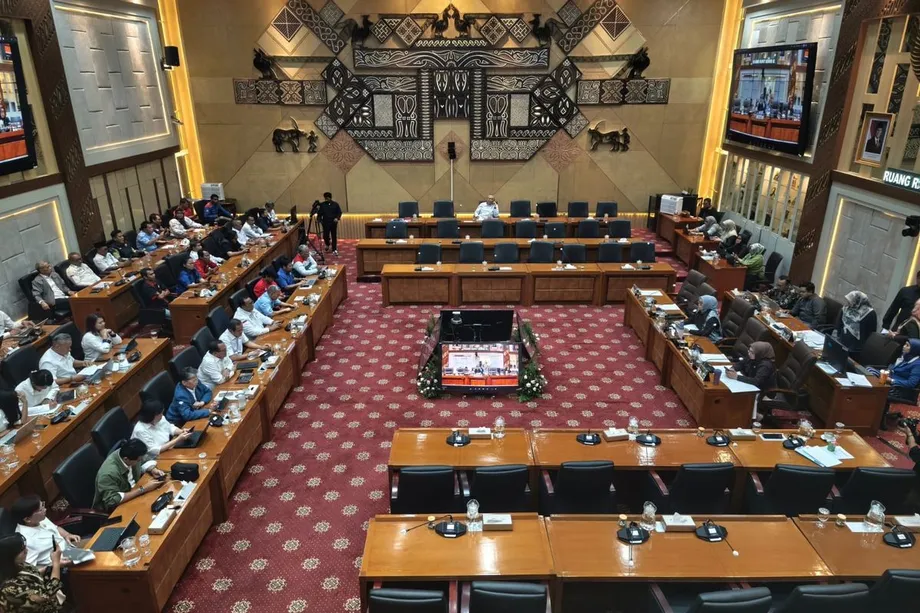
La presidenta de la Cámara, Puan Maharani, presidió la novena sesión plenaria del primer período de sesiones del año parlamentario 2026-2027 en Yakarta. Las ocho bancadas parlamentarias votaron a favor de la aprobación. El ministro de Planificación del Desarrollo Nacional y director de Bappenas, Rachmat Pambudy, expuso la posición final del Gobierno en nombre del presidente y también en calidad de titular del consejo directivo de Datos Únicos de Indonesia.
El comunicado de Bappenas sobre la aprobación de la ley describe la legislación como un fundamento jurídico más sólido para una política que antes se regía por el Reglamento Presidencial n.º 39 de 2019. El objetivo es contar con datos precisos, actualizados, conectados y seguros que respalden las decisiones públicas.
La distinción práctica está entre acordar cómo se describen e intercambian los datos y trasladar físicamente todas las bases de datos del Gobierno a un mismo lugar. La ley adopta el primer enfoque. El papel de BIG es fundamental porque la ubicación ofrece una forma común de conectar información sobre tierras, infraestructura, condiciones ambientales, desastres y servicios públicos.
¿Qué cambia para BIG?
El director interino de BIG, Mohamad Arief Syafii, ha subrayado la necesidad de una referencia geoespacial común que conecte la información de ministerios, organismos y gobiernos locales. Un mapa base nacional proporciona la base geográfica compartida sobre la que distintas instituciones pueden incorporar su propia información, lo que reduce las discrepancias que pueden dar lugar a decisiones de política pública contradictorias.
Arief asistió a la sesión de aprobación junto con la secretaria general de BIG, Belinda Arunarwati Margono, y el subdirector de Información Geoespacial Temática, Antonius Bambang Wijanarto. BIG impulsa la gestión responsable de los datos en los ámbitos nacional y local, desarrolla nodos de la red de información geoespacial y proporciona datos geográficos básicos.
Esta responsabilidad no comenzó con la nueva ley. El artículo 13(3) del reglamento presidencial de 2019 asigna la orientación central de los datos geoespaciales al organismo gubernamental responsable de la información geoespacial. El artículo 20(3) asigna la función regional correspondiente a un organismo designado para gestionar un nodo de gobierno local dentro de la Red Nacional de Información Geoespacial.
La distinción entre funciones es importante. El reglamento establece categorías distintas para los organismos que orientan las normas de datos, las instituciones que los producen y los custodios que gestionan su distribución. Por tanto, la función de orientación nacional de BIG no debe confundirse con la propiedad de todos los mapas temáticos. El nuevo marco refuerza los requisitos comunes y, al mismo tiempo, preserva las responsabilidades sustantivas de ministerios y organismos.
¿Quién produce los mapas?
Esta división de responsabilidades fue un tema concreto durante las deliberaciones. En una reunión del comité de trabajo celebrada en Senayan, Yakarta, el 29 de septiembre, Reni Astuti, miembro del Órgano Legislativo, preguntó por qué BIG aparecía como productor de datos geoespaciales en la presentación del ministro, pero no figuraba en la disposición del proyecto que se estaba debatiendo.
El debate de la Cámara sobre los productores de datos geoespaciales recoge su petición de distinguir los datos básicos nacionales de la información temática o sectorial. BIG tiene autoridad sobre los datos geoespaciales básicos, mientras que otras instituciones producen mapas en sus respectivas áreas de responsabilidad.
Reni señaló que el Ministerio de Asuntos Agrarios y Ordenación del Territorio y la Agencia Nacional de Tierras producen mapas de tierras; que el Ministerio de Medio Ambiente y Bosques es responsable de la información sobre zonas forestales; y que el Ministerio de Energía y Recursos Minerales produce datos geológicos y mineros. Los gobiernos locales producen información de planificación territorial. Las fuerzas armadas y la policía también generan información geoespacial con fines de defensa y seguridad.
Su intervención plantea un problema concreto de implementación: contar con una referencia cartográfica compartida no elimina la necesidad de precisar quién crea, verifica y mantiene cada conjunto de datos. Las descripciones públicas de la aprobación no aclaran exactamente cómo se resolvió en la redacción final la omisión que ella señaló.
De las deliberaciones del comité a la aprobación
El proyecto de ley se originó como una iniciativa de la Cámara de Representantes. El presidente del comité de trabajo, Sturman Panjaitan, también vicepresidente del Órgano Legislativo, dijo que su redacción se basó en el mandato constitucional de proteger a la ciudadanía indonesia. El proceso legislativo incluyó audiencias públicas con expertos, asociaciones y grupos de la sociedad civil.
El comunicado del comité sobre el acuerdo registra 1.338 observaciones del Gobierno relativas a las disposiciones principales del proyecto y otras 829 sobre su texto explicativo. En total, son 2.167 observaciones. El resumen más breve de Bappenas menciona 1.338, sin enumerar por separado las observaciones al texto explicativo.
La secuencia muestra cómo el acuerdo final del comité precedió a la votación plenaria:
- 23, 24, 28, 29 y 30 de septiembre de 2026: el comité de trabajo y el Gobierno debatieron el proyecto de ley.
- 29 de septiembre: Reni Astuti pidió que se identificara con mayor claridad a los productores de datos geoespaciales.
- 1 y 5 de octubre: nuevas deliberaciones completaron el proceso en el comité.
- 5 de octubre: el Órgano Legislativo y el Gobierno llegaron a un acuerdo de Nivel I sobre 20 capítulos y 141 artículos.
- 6 de octubre: la sesión plenaria aprobó el proyecto de ley.
- 7 de octubre: la legisladora Rieke Diah Pitaloka describió un enfoque de recopilación de datos en aldeas mediante mapas espaciales.
El informe del comité también señala que se eliminó el capítulo independiente del proyecto dedicado a las prohibiciones y que su contenido se incorporó a las disposiciones penales. Se trató de un cambio en la estructura de la legislación, no de una afirmación de que las conductas prohibidas quedarían impunes.
Sistemas conectados, no una gran base de datos única
En su informe sobre la aprobación plenaria, el portal gubernamental de Datos Únicos de Indonesia explica que la interoperabilidad no exige centralizar físicamente las bases de datos ni transferir la propiedad, el control y la responsabilidad de su gestión, que seguirían en manos de los productores de datos.
La interoperabilidad significa que distintos sistemas pueden intercambiar y utilizar información de manera coherente. Las normas comunes definen cómo se estructuran los datos. Los metadatos explican qué contiene un conjunto de datos, de dónde procede y cómo se produjo. Los códigos de referencia y los datos maestros ayudan a distintas agencias a identificar un mismo lugar, organización u otro objeto mediante referencias coincidentes.
La ley abarca un catálogo nacional de datos, así como un plan maestro, una arquitectura, un marco de gestión y un ciclo de implementación. Estos elementos pretenden organizar la planificación, el mantenimiento, la consulta y el intercambio de información, en lugar de limitarse a conectar sistemas que utilizan definiciones incompatibles.
Bappenas también prepara directrices para el intercambio de datos entre organismos gubernamentales. Según el mecanismo propuesto, el Sistema Nacional de Catálogo de Datos respaldaría la aprobación, supervisión y auditoría de los intercambios y se conectaría con el Sistema de Intermediación de Servicios Gubernamentales, conocido como SPLP. Se trata de una propuesta de implementación, no de una prueba de que el mecanismo de intercambio ya funcione en todas partes.
Ya existe una base jurídica para facilitar el acceso. El artículo 39 del reglamento de 2019 permite a los organismos gubernamentales centrales y regionales acceder gratuitamente al portal, sin exigir memorandos de entendimiento, acuerdos de cooperación ni documentos de declaración. Por tanto, los nuevos mecanismos de intercambio deben hacer que los principios de acceso vigentes funcionen de forma fiable, junto con requisitos más estrictos de seguridad y rendición de cuentas.
Las aldeas pasan a formar parte de la base de datos
La ley distribuye responsabilidades entre el Gobierno central, las regiones, las aldeas y los distritos urbanos. El acuerdo del comité incluye deliberaciones sobre datos en aldeas y distritos como foros participativos para acordar los datos locales.
Rieke Diah Pitaloka, miembro de la Comisión XIII de la Cámara, dijo el 7 de octubre que la recopilación de datos básicos nacionales debería comenzar en las aldeas y los distritos urbanos, y que sus residentes deberían participar en el proceso, en lugar de ser simples sujetos de encuestas. Describió un enfoque ya aplicado mediante colaboraciones en más de 500 aldeas.
Rieke identificó cinco tipos de mapas de trabajo: ortofotos, administración de la población, infraestructura, uso del suelo y topografía. Una ortofoto es una imagen aérea corregida para que su escala y sus posiciones permitan utilizarla como mapa. Estos mapas permiten a los residentes relacionar la información numérica con lugares concretos.
Su descripción ofrece una contraparte local práctica a la función nacional de BIG. Las referencias geográficas compartidas pueden ayudar a conectar la información de las aldeas con sistemas gubernamentales más amplios, mientras los residentes aportan conocimientos sobre las condiciones y necesidades locales. La cifra de más de 500 aldeas corresponde a la colaboración que ella mencionó, no al total de una implementación nacional.
Por qué la calidad de los datos importa para los servicios públicos
Se prevé que los DDN se conviertan en la principal referencia para la planificación del desarrollo, la política fiscal y presupuestaria, la asistencia social y otras necesidades estratégicas nacionales. Rachmat vinculó esta base con los planes de desarrollo a largo y mediano plazo, los proyectos estratégicos nacionales y los planes anuales de trabajo del Gobierno.
Durante el proceso de aprobación, Sturman Panjaitan, presidente del comité de trabajo, vinculó directamente la calidad de los datos con la equidad en el gasto público y la asistencia.
"Cuando los datos son erróneos, no solo son incorrectas las cifras: también se vulnera la justicia. Las ayudas mal asignadas, los programas que se solapan y el uso ineficiente del presupuesto suelen tener un mismo origen: una gestión deficiente de los datos", afirmó.
El marco jurídico no demuestra por sí mismo que haya mejorado la asignación de ayudas o las decisiones presupuestarias. Su aporte consiste en establecer referencias y responsabilidades comunes que deberían facilitar la identificación y resolución de registros contradictorios.
Pratama Persadha, experto de CISSReC, dijo que los conjuntos de datos gubernamentales siguen siendo incompatibles en sus definiciones, formatos, períodos de actualización y grado de precisión. Advirtió que conectar información imprecisa puede propagar errores en lugar de corregirlos. Por eso, los controles de calidad son un requisito previo para que la integración sea útil, no una tarea que pueda dejarse para después de conectar los sistemas.
El reglamento anterior ya establece cuatro etapas: planificación, recopilación, verificación y difusión. También exige a los productores que recopilen la información según las normas y los calendarios de actualización acordados, y que incluyan los metadatos correspondientes. Incluso con una tecnología más avanzada, será necesario cumplir estas prácticas básicas.
Los requisitos de seguridad van más allá de las bases de datos
La ley clasifica la información como abierta, restringida o cerrada. Según el acuerdo del comité, prevé normas de seguridad establecidas por el organismo responsable de la ciberseguridad y la criptografía, infraestructura criptográfica, gestión de certificados digitales y auditorías de seguridad y soberanía de los datos.
Sturman señaló que la Agencia Nacional de Ciberseguridad y Criptografía (BSSN) es responsable de proteger los canales nacionales de intercambio frente a ataques informáticos y filtraciones. Esto plantea una exigencia más amplia que la protección de las bases de datos almacenadas: también hay que proteger la información mientras se transfiere entre instituciones.
El comunicado del comité especifica que los incidentes deben notificarse en un plazo de 24 horas. También indica que el acceso a datos cerrados y su transferencia fuera de la jurisdicción de Indonesia requieren la aprobación de la Cámara de Representantes. El acceso a datos restringidos puede estar sujeto a tarifas consideradas ingresos estatales no tributarios. Estas normas implican que conectar conjuntos de datos no da acceso público a todos los registros.
Los informes sobre las disposiciones penales señalan que los artículos 129 a 135 abordan conductas como el sabotaje, los ciberataques, la manipulación y la toma de centros nacionales de datos. Martin Manurung, vicepresidente del Órgano Legislativo, describió penas máximas de 15 años de prisión o una multa de categoría ocho. El artículo 134 prevé un aumento de un tercio en las penas para funcionarios del Estado, mientras que el artículo 135 incluye disposiciones para personas jurídicas.
No debe interpretarse que esas penas máximas se aplican de manera uniforme a cualquier error administrativo o incidente de datos. Las descripciones públicas no explican todas las definiciones de los delitos, sus condiciones ni los importes de las multas. La ley también contempla sanciones administrativas.
Los datos personales y la inteligencia artificial requieren salvaguardias específicas
Bappenas afirma que la ley abarca la protección de los datos personales y mantiene bajo supervisión humana el uso de la inteligencia artificial. El informe del comité también incluye la cadena de bloques y otras tecnologías digitales, con requisitos de trazabilidad y soberanía nacional de los datos.
Pratama pidió que la implementación se ajuste a la Ley n.º 27 de 2022 sobre Protección de Datos Personales. La conexión de registros de población, salud, educación, impuestos, empleo y asistencia puede crear perfiles sensibles. Por ello, los riesgos incluyen el uso indebido de los datos para fines distintos de los originales, el robo de identidad y la elaboración de perfiles inadecuados, además de las filtraciones.
El enfoque que recomienda incluye incorporar la seguridad desde el diseño de los sistemas, revisar cada solicitud de acceso y registrar la actividad. También defendió el principio de confianza cero, según el cual no se debe confiar automáticamente en un usuario o sistema solo porque pertenezca a un organismo gubernamental. Se trata de recomendaciones suyas, no de una afirmación de que la ley exija todas estas medidas técnicas.
La supervisión humana es especialmente importante cuando el análisis automatizado afecta al derecho a recibir asistencia o a otros derechos. Los registros incorrectos, los modelos sesgados y las alertas falsas pueden provocar decisiones perjudiciales incluso cuando los sistemas están técnicamente conectados.
La ley prevé aportes de la población, denuncias de presuntos usos indebidos, supervisión participativa y aportes voluntarios de datos. Se dará prioridad a la mediación en las disputas, con un plazo inicial máximo de 14 días hábiles, prorrogable por otros 14. Sturman también dijo que los residentes conservan el derecho a recurrir a la justicia si sus datos personales se utilizan indebidamente o no se protegen de forma adecuada.
El órgano de coordinación y los plazos aún sin resolver
La ley contempla un administrador de Datos Únicos de Indonesia responsable ante el presidente. Según el comité, sus funciones son coordinar, establecer normas y prestar apoyo, sin concentrar el control de todos los datos en una sola institución. Bappenas afirma que la implementación no debe asumir las tareas sustantivas que ya corresponden a los ministerios.
Los informes difieren sobre el plazo para crear el organismo. El comunicado del comité de la Cámara, publicado el 5 de octubre, dice que el administrador debe establecerse en el plazo de un año. Otro informe atribuye a Sturman un plazo máximo de dos años, aunque considera preferible que sea de seis meses. Ese informe señala que el artículo 39 establece el mandato institucional y que el presidente puede decidir si Bappenas asume la función o si hace falta crear un nuevo organismo. El plazo y la forma institucional precisos deben confirmarse en el texto promulgado y en las medidas de implementación.
Nezar Patria, viceministro de Comunicación y Asuntos Digitales, dijo que su ministerio respaldaría la infraestructura digital y la interoperabilidad, mientras que Bappenas lideraría la coordinación nacional. Los informes sitúan esas declaraciones el 7 y el 10 de octubre; uno de ellos, además, lo llama ministro en lugar de viceministro. Ambos coinciden en la división de funciones que describió.
Amalinda Savirani, de la Universidad Gadjah Mada, y Eko Prasojo, de la Universidad de Indonesia, expertos en administración pública, advirtieron que los nuevos organismos pueden generar solapamientos de autoridad y una burocracia más pesada. Defendieron el fortalecimiento de las instituciones existentes y una definición más clara de sus funciones, en lugar de considerar que crear una nueva agencia sea una solución automática.
El siguiente paso consiste en elaborar los reglamentos de implementación. No se ha indicado una fecha fija para su publicación. Para BIG, una implementación eficaz dependerá de traducir el principio de una referencia compartida en mapas base útiles, datos temáticos compatibles y nodos locales de red operativos, con responsabilidades claras en materia de calidad, acceso y seguridad.
Puntos clave
- La Cámara de Representantes aprobó la Ley de Datos Únicos de Indonesia el 6 de octubre de 2026; la norma consta de 20 capítulos y 141 artículos.
- La función de orientación geoespacial de BIG obtiene un fundamento jurídico más sólido, basado en el reglamento presidencial de 2019.
- Las normas y referencias compartidas conectan los sistemas gubernamentales sin exigir una única base de datos centralizada.
- Los Datos Básicos Nacionales orientarán la planificación, la elaboración de presupuestos, la política fiscal y la asistencia social.
- El marco abarca las aldeas y los distritos urbanos e incluye la participación pública.
- Las disposiciones acordadas por el comité exigen notificar los incidentes en un plazo de 24 horas y obtener la aprobación de la Cámara para acceder a datos cerrados y transferirlos fuera de la jurisdicción de Indonesia.
- Los informes difieren sobre si el administrador de coordinación debe crearse en el plazo de uno o dos años.
- Los reglamentos de implementación, los acuerdos institucionales y los controles prácticos de calidad todavía requieren medidas adicionales.