La gigante de las telecomunicaciones de Corea del Sur, víctima de una filtración: ¿qué ocurrió en SK Telecom?
En uno de los incidentes de ciberseguridad más graves de la historia de Corea del Sur, SK Telecom (SKT), la mayor operadora móvil del país, sufrió una filtración masiva de datos que expuso información confidencial de casi todos sus abonados. La filtración, que comenzó ya en agosto de 2021, pero no se descubrió hasta abril de 2025, ha sacudido la infraestructura digital del país y ha planteado preguntas urgentes sobre la responsabilidad empresarial, la seguridad nacional y el futuro de la protección de datos en Corea del Sur.
Contenido
- La gigante de las telecomunicaciones de Corea del Sur, víctima de una filtración: ¿qué ocurrió en SK Telecom?
- ¿Cómo ocurrió la filtración? Cronología y métodos del ataque
- ¿Qué datos fueron robados? La magnitud y los riesgos de la filtración
- ¿Quién estuvo detrás del ataque? Teorías e investigación internacional
- ¿Cómo respondió SK Telecom? Disculpas, compensaciones y renovación de la seguridad
- ¿Qué hizo el Gobierno? Medidas regulatorias y sanciones
- ¿Por qué era tan vulnerable SKT? Problemas estructurales de la ciberseguridad en Corea
- ¿Qué deben hacer los clientes? Medidas prácticas de protección
- Implicaciones más amplias: seguridad nacional y futuro de las telecomunicaciones
- En resumen
Las autoridades confirmaron desde entonces que los hackers se infiltraron en la red central de SKT y extrajeron casi 10 gigabytes de datos, incluida información crítica de autenticación de tarjetas SIM de hasta 27 millones de usuarios. Las consecuencias han sido rápidas y graves: investigaciones gubernamentales, disculpas públicas, una salida de clientes y la amenaza de multas récord. Pero la historia va más allá de un fallo técnico: es una llamada de atención para toda la industria de las telecomunicaciones y un caso que ilustra la evolución de las ciberamenazas.
¿Cómo ocurrió la filtración? Cronología y métodos del ataque
La filtración en SK Telecom no fue un ataque repentino para robar datos y escapar. Fue, en cambio, una infiltración lenta y sigilosa que pasó inadvertida durante años. Según una investigación conjunta del Ministerio de Ciencia y TIC y expertos privados en ciberseguridad, los atacantes instalaron por primera vez malware en los servidores internos de SKT el 6 de agosto de 2021, casi diez meses antes de lo que se creía inicialmente. El malware, que incluía al menos 27 variantes de una sofisticada puerta trasera para Linux conocida como BPFDoor, permitió a los hackers desplazarse lateralmente por la red de SKT y, finalmente, acceder al Home Subscriber Server (HSS), la base de datos central que gestiona la autenticación y la identidad de los abonados.
BPFDoor es una herramienta a menudo asociada con grupos de amenazas persistentes avanzadas (APT, por sus siglas en inglés), que suelen contar con una financiación abundante y, en ocasiones, con el respaldo de Estados. Su capacidad para permanecer oculta y eludir las medidas de seguridad tradicionales la hizo especialmente peligrosa. Los investigadores descubrieron que los atacantes aprovecharon vulnerabilidades en los sistemas de gestión de redes de SKT, posiblemente mediante fallas en programas de terceros, como los dispositivos VPN de Ivanti. Este vector se ha vinculado con grupos de hackers respaldados por China en otros incidentes internacionales.
Una vez dentro, los hackers extrajeron 9,82 gigabytes de datos del módulo de identidad universal del abonado (USIM), que incluían números de identidad internacional de abonado móvil (IMSI), identificadores únicos de cada tarjeta SIM. Estos datos son fundamentales para autenticar a los usuarios en las redes móviles y, si se utilizan de forma indebida, podrían permitir clonar tarjetas SIM o interceptar códigos de autenticación de dos factores enviados por SMS.
De forma alarmante, los investigadores descubrieron que gran parte de estos datos confidenciales, incluidos identificadores de dispositivos y registros de llamadas, se almacenaba en texto sin cifrar. Esta falta de medidas básicas de seguridad hizo que la filtración fuera mucho más dañina de lo que podría haber sido.
¿Qué datos fueron robados? La magnitud y los riesgos de la filtración
La magnitud de la filtración de SKT es enorme. Se filtraron casi 27 millones de registros IMSI, más que el número de abonados activos de SKT, lo que sugiere que también se vieron afectados usuarios de relojes inteligentes, dispositivos del internet de las cosas (IoT) y posiblemente antiguos clientes. Los datos comprometidos incluían:
- Números IMSI (»huellas digitales« de los teléfonos móviles)
- Claves de autenticación USIM
- Números de teléfono
- Identificadores de dispositivos (con indicios de que también se expusieron números IMEI)
- Registros de llamadas (CDR), aunque SKT afirma que estaban cifrados
Si bien SKT sostiene que no se expusieron nombres, direcciones ni datos de cuentas financieras, el robo de datos USIM e IMSI sigue siendo muy significativo. Con esta información, los atacantes podrían, en teoría, clonar tarjetas SIM, interceptar códigos de autenticación enviados por SMS o intentar cometer fraude mediante el intercambio de SIM, una táctica en la que los delincuentes secuestran el número de teléfono de una víctima para acceder a sus cuentas en línea.
Hasta ahora, no se han confirmado casos de fraude generalizado ni de uso indebido de los datos robados. Sin embargo, el riesgo persiste y las autoridades han instado a todos los usuarios afectados a reemplazar sus tarjetas SIM y contratar servicios de protección reforzada.
¿Quién estuvo detrás del ataque? Teorías e investigación internacional
Oficialmente, sigue sin saberse quién organizó la filtración de SKT, pero cada vez hay más indicios de que fue obra de un actor muy capacitado, posiblemente respaldado por un Estado. El uso del malware BPFDoor, vinculado anteriormente con grupos chinos de APT como Salt Typhoon y Red Mansion, ha alimentado las especulaciones sobre una posible participación extranjera. La empresa taiwanesa de ciberseguridad TeamT5 informó que hackers vinculados con China estaban aprovechando vulnerabilidades en dispositivos VPN de Ivanti, utilizados por muchas empresas surcoreanas, incluida SKT, en fechas cercanas a la filtración.
La policía surcoreana investiga activamente el ataque en colaboración con organismos policiales de otros cinco países, entre ellos Estados Unidos. Se han identificado más de 100 direcciones IP sospechosas y se han enviado solicitudes internacionales de datos a 18 empresas extranjeras. Pese a las especulaciones, las autoridades no han atribuido oficialmente el ataque a ningún país o grupo en particular y la investigación sigue en curso.
Expertos en ciberseguridad señalan que el carácter prolongado y sigiloso de la filtración apunta a motivos que van más allá del simple beneficio económico. El profesor Lim Jong-in, experto en ciberdefensa de la Universidad de Corea, comentó que este tipo de operaciones suele ser obra de actores estatales que buscan mantener el acceso a largo plazo u obtener información, y no de ciberdelincuentes comunes.
¿Cómo respondió SK Telecom? Disculpas, compensaciones y renovación de la seguridad
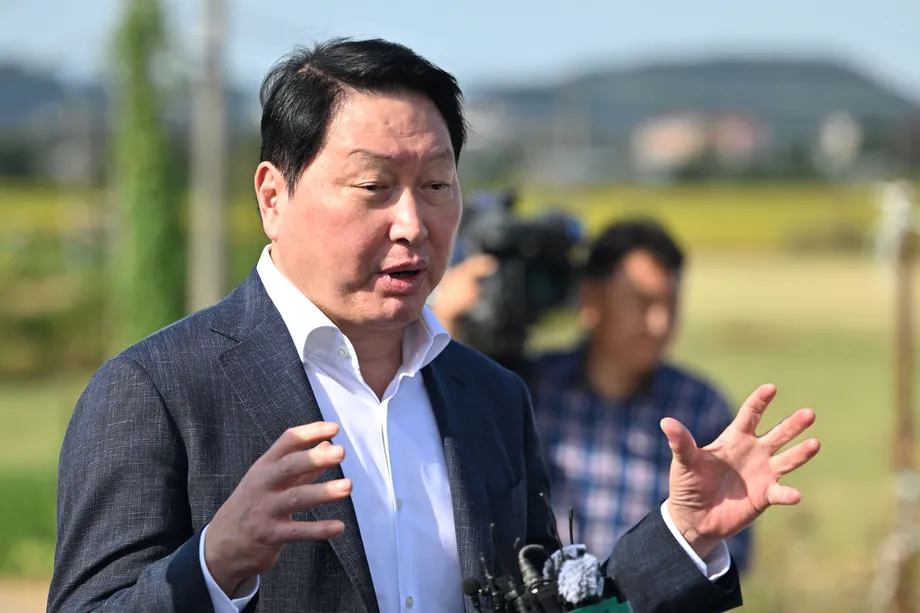
La respuesta de SK Telecom a la filtración ha incluido varias medidas, aunque no ha estado exenta de polémica. Tras hacerse pública la filtración en abril de 2025, la empresa pidió disculpas públicamente y su director ejecutivo, Ryu Young-sang, la calificó como «la brecha de seguridad más grave de la historia de la empresa». El presidente de SK Group, Chey Tae-won, también pidió disculpas y se comprometió a asumir toda la responsabilidad por los daños causados.
Para mitigar las consecuencias, SKT puso en marcha varias iniciativas dirigidas a sus clientes:
- Reemplazo gratuito de tarjetas SIM para los 23 millones de usuarios en más de 2.600 tiendas
- Descuento del 50 % en las tarifas de suscripción de agosto para todos los clientes
- Servicios reforzados de protección de SIM para impedir cambios de operador o intercambios no autorizados
- Exención de las penalizaciones por rescisión anticipada de contrato para los clientes afectados
La empresa calcula que, si hasta 5 millones de clientes deciden marcharse, las pérdidas combinadas por las penalizaciones eximidas y la caída de ingresos podrían superar los 7 billones de wones (unos 5.100 millones de dólares). Cientos de miles de usuarios ya se han cambiado a operadoras rivales y el precio de las acciones de SKT ha caído considerablemente.
En el ámbito técnico, SKT anunció un amplio «Programa de Responsabilidad y Compromiso», con el que se comprometió a invertir 700.000 millones de wones (514 millones de dólares) durante cinco años para reconstruir sus sistemas de protección de la información. El plan incluye:
- Duplicar el tamaño de su equipo de ciberseguridad
- Elevar el cargo de director de seguridad de la información (CISO) para que dependa directamente del director ejecutivo
- Auditorías de seguridad trimestrales y pruebas de penetración periódicas
- Cifrado completo de las claves de autenticación USIM (una norma que sus competidoras KT y LG Uplus ya han adoptado)
- Implementación de soluciones avanzadas de detección y respuesta en dispositivos finales
- Creación de un «equipo rojo» para buscar vulnerabilidades de forma proactiva
SKT también creó un fondo de 10.000 millones de wones (7,3 millones de dólares) para promover el talento en ciberseguridad en Corea del Sur, en colaboración con universidades y mediante el apoyo a empresas emergentes del sector.
¿Qué hizo el Gobierno? Medidas regulatorias y sanciones
El Gobierno de Corea del Sur ha adoptado una postura firme ante la filtración de SKT. Tras una investigación exhaustiva, el Ministerio de Ciencia y TIC concluyó que SKT actuó con negligencia en su deber de proteger los datos de los abonados. El viceministro Ryu Je-myung afirmó que SKT no cumplió sus obligaciones de seguridad e infringió los requisitos de notificación al no informar de la filtración dentro del plazo legal de 24 horas.
Como resultado, las autoridades impusieron varias sanciones y obligaciones:
- Una multa de hasta 30 millones de wones por infracciones regulatorias (con la posibilidad de sanciones mucho mayores en virtud de la Ley de Protección de la Información Personal)
- Inspecciones de seguridad trimestrales obligatorias y conservación de registros durante al menos seis meses
- Obligación de permitir que los clientes afectados rescindan sus contratos sin penalización
- Remisión a una investigación penal por incumplir las órdenes de conservación de datos
La Comisión de Protección de la Información Personal (PIPC) estudia imponer una multa récord, que podría llegar al 3 % de los ingresos anuales de SKT, una cantidad que superaría los 530.000 millones de wones. La PIPC también ha criticado la falta general de inversión en ciberseguridad de los grandes conglomerados coreanos y ha pedido mayores compromisos en personal y presupuesto en todo el sector.
¿Por qué era tan vulnerable SKT? Problemas estructurales de la ciberseguridad en Corea
La filtración de SKT no ocurrió de forma aislada. Forma parte de un patrón más amplio de problemas de ciberseguridad que enfrenta Corea del Sur. Aunque es una de las sociedades más avanzadas digitalmente del mundo, muchas empresas coreanas han invertido históricamente poco en ciberseguridad. Una encuesta gubernamental de 2024 reveló que solo el 8,7 % de las empresas consideraba necesario contar con personal especializado en ciberseguridad y que, incluso entre las grandes compañías, apenas el 14 % la consideraba una prioridad. Los salarios de los profesionales de ciberseguridad en Corea están muy por debajo de los estándares internacionales, lo que dificulta atraer y retener a los mejores especialistas.
La mayoría de las empresas depende de personal de tecnología de la información (TI) que desempeña varias funciones, y solo una minoría cuenta con especialistas de seguridad a tiempo completo. Esta falta de inversión estructural ha dejado expuestos a ataques sofisticados incluso a proveedores de infraestructura crítica como SKT. El Gobierno ha reconocido estas deficiencias y promueve reformas en todo el sector, pero el incidente de SKT pone de relieve la necesidad urgente de cambiar la situación.
¿Qué deben hacer los clientes? Medidas prácticas de protección
Para los millones de abonados de SKT afectados por la filtración, los expertos y las autoridades recomiendan varias medidas inmediatas para reducir el riesgo de fraude o de acceso no autorizado:
- Reemplace su tarjeta SIM: SKT ofrece reemplazos gratuitos, que invalidan las claves de autenticación comprometidas.
- Contrate servicios de protección de SIM: Estos vinculan electrónicamente su número de teléfono a la SIM actual para impedir cambios de operador o intercambios no autorizados.
- Desconfíe de los intentos de phishing: Confíe únicamente en comunicaciones oficiales de SKT y evite hacer clic en enlaces sospechosos o compartir información personal en respuesta a mensajes no solicitados.
- Vuelva a autenticarse y supervise sus cuentas: Cierre sesión y vuelva a iniciarla en las aplicaciones importantes, vigile sus cuentas financieras para detectar actividades inusuales y actualice sus contraseñas. Cuando sea posible, active la autenticación multifactor (preferiblemente, no basada en SMS).
- Manténgase informado: Consulte las actualizaciones oficiales de SKT y de los organismos gubernamentales para conocer las últimas recomendaciones y los canales de asistencia.
Estas medidas pueden reducir considerablemente el riesgo de fraude mediante el intercambio de SIM y otros posibles abusos derivados de la filtración.
Implicaciones más amplias: seguridad nacional y futuro de las telecomunicaciones
La filtración de SKT es más que una crisis empresarial: es un asunto de seguridad nacional. Como principal operadora inalámbrica del país, SKT es un pilar de la infraestructura digital de Corea del Sur, pues presta servicios no solo de comunicaciones móviles, sino también de transacciones financieras, verificación de identidad y servicios esenciales. La filtración ha dejado al descubierto vulnerabilidades que podrían aprovecharse para el espionaje, la vigilancia o la interrupción de sistemas esenciales.
Funcionarios gubernamentales y expertos en ciberseguridad han advertido que el incidente debe servir de llamada de atención para toda la industria. El ministro de Ciencia, Yoo Sang-im, afirmó:
«Esta filtración de SKT es una llamada de atención para toda la industria de las telecomunicaciones y para nuestra infraestructura de redes nacionales. Como principal operadora móvil de Corea, SKT debe dar prioridad a la ciberseguridad».
El Gobierno estudia ahora establecer regulaciones más estrictas, aumentar las multas e imponer normas de seguridad obligatorias a todas las operadoras de telecomunicaciones. También se ha renovado el interés por la cooperación internacional, ya que las ciberamenazas cruzan cada vez más las fronteras nacionales y requieren respuestas coordinadas.
En resumen
- SK Telecom sufrió una filtración masiva de datos que expuso información confidencial de autenticación de tarjetas SIM de hasta 27 millones de usuarios.
- La filtración comenzó en agosto de 2021, pero no se descubrió hasta abril de 2025, lo que pone de relieve fallas en la detección y la respuesta.
- Los hackers utilizaron malware sofisticado, probablemente BPFDoor, vinculado con grupos de amenazas persistentes avanzadas posiblemente relacionados con China.
- Los datos robados incluían números IMSI, claves USIM y números de teléfono, lo que aumenta el riesgo de clonación de SIM y fraude.
- SKT ha ofrecido reemplazos gratuitos de tarjetas SIM, exenciones de tarifas e importantes inversiones en ciberseguridad, pero enfrenta multas récord y la pérdida de clientes.
- El Gobierno ha impuesto sanciones, exigido reformas e iniciado una investigación penal sobre la gestión de la filtración por parte de SKT.
- El incidente deja al descubierto debilidades estructurales en la ciberseguridad de Corea del Sur, especialmente entre las grandes empresas.
- Se recomienda a los clientes reemplazar sus tarjetas SIM, contratar servicios de protección y mantenerse alerta ante posibles fraudes.
- La filtración tiene implicaciones para la seguridad nacional y está impulsando reformas en todo el sector y una mayor cooperación internacional.