Archivos restringidos accesibles sin iniciar sesión
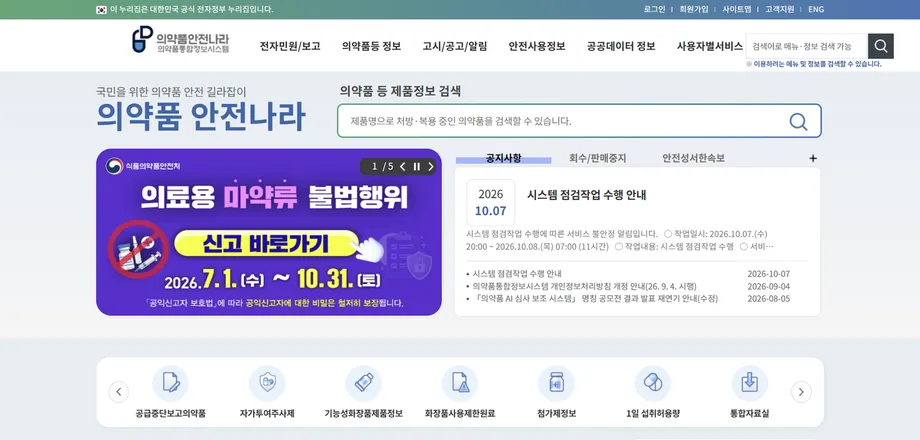
El Ministerio de Seguridad de Alimentos y Medicamentos de Corea del Sur está bajo escrutinio después de que la legisladora Lee Sohee afirmara que su oficina descargó 2.672 documentos de ensayos clínicos del sistema de información sobre medicamentos del organismo regulador mediante un servicio de inteligencia artificial generativa disponible públicamente, sin iniciar sesión, introducir una contraseña ni acceder ilegalmente a un servidor.
Contenido
- Archivos restringidos accesibles sin iniciar sesión
- Qué revelan las cifras de los documentos
- Qué hizo la IA y qué se desconoce
- Una cronología de la notificación y el bloqueo en disputa
- Acceso parlamentario y excepción de interés público
- Por qué el caso de Genencell entró en el debate
- La respuesta del organismo, bajo escrutinio
- Qué debe establecer la investigación
- Puntos clave
Las cifras presentadas durante la auditoría del Comité de Salud y Bienestar de la Asamblea Nacional, el 13 de octubre de 2026, muestran dos riesgos distintos. De los documentos obtenidos, 839 contenían información de empresas clasificada como confidencial, mientras que 2.208 incluían números de teléfono móvil del personal responsable de las solicitudes. Otros datos incluían nombres, direcciones de correo electrónico, resultados de evaluaciones y los grupos de participantes incluidos en los análisis de ensayos clínicos.
Lee, integrante del Partido del Poder Popular y miembro del comité, dijo que los documentos procedían de solicitudes presentadas por empresas farmacéuticas, hospitales, universidades e instituciones de investigación. La información parecía estar oculta en el sitio web público, pero seguía siendo accesible en los archivos subyacentes.
El organismo regulador dijo que investigaba la causa y si la información expuesta correspondía a datos reales de resultados de ensayos clínicos. Su comisionada, Oh Yoo-kyung, dijo durante la auditoría parlamentaria que el acceso se había bloqueado a primera hora de esa mañana y que el organismo estaba examinando el sistema en su conjunto.
La cuestión central es la brecha entre una decisión de confidencialidad y su aplicación técnica. La oficina de Lee dijo que el organismo había rechazado repetidamente solicitudes parlamentarias de registros de ensayos clínicos y aprobaciones, incluidas cinco solicitudes de su oficina ese año. Sin embargo, documentos que no podían obtenerse a través de los canales formales de supervisión sí se podían recuperar desde el exterior.
No se publicó la vía de acceso utilizada. La divulgación se produjo después de que se notificara al organismo regulador y este asegurara que las descargas similares se habían detenido. Por ello, la investigación se centra en el alcance de la exposición y en la respuesta, no en instrucciones para repetirla.
Qué revelan las cifras de los documentos
Los 2.672 documentos corresponden al conjunto obtenido por la oficina de Lee, no a un recuento confirmado de todos los archivos que podrían haber sido accesibles. Según los informes sobre la auditoría, no se ha hecho público un inventario completo del sistema afectado ni el número total de descargas realizadas por otros usuarios.
Los 2.208 documentos que contenían números de teléfono móvil representan aproximadamente el 82,6 % del conjunto. Los 839 que incluían información confidencial de empresas equivalen aproximadamente al 31,4 %. Esas categorías pueden superponerse, por lo que sumarlas no daría un recuento válido de documentos afectados distintos.
Se trata del número de documentos, no del número de personas o empresas. Los datos de contacto de una persona podrían aparecer en varios archivos, y un solo documento podría incluir información sobre más de una persona. Por tanto, se desconoce cuántas personas vieron expuestos sus datos.
El contenido descrito por la oficina de Lee iba más allá de la información de contacto. Según los informes, los documentos incluían resultados sobre la eficacia de un medicamento y reacciones adversas graves. También se encontraron resultados de evaluaciones e información sobre las poblaciones analizadas en los archivos examinados. Una población analizada es el grupo de participantes de un ensayo cuyos datos se incluyen en un cálculo específico, como una evaluación de la eficacia o la seguridad.
Aunque el incidente se produjo después de que se informara por separado de la exposición de datos de pacientes y empleados en algunos hospitales universitarios nacionales, no se ha establecido una conexión técnica entre esos casos y este. Tampoco se ha demostrado que este incidente afectara a registros identificables de participantes en ensayos. La información personal descrita específicamente aquí corresponde al personal y a los contactos de las solicitudes.
Qué hizo la IA y qué se desconoce
Durante la auditoría, Lee identificó ChatGPT como el servicio utilizado para obtener los archivos de la plataforma de información sobre medicamentos conocida como Uiyakpum Safety Korea. Otras descripciones se refirieron, de forma más general, a la inteligencia artificial generativa. Según su relato, las descargas no requirieron autenticación ni pirateo informático.
La inteligencia artificial generativa puede ayudar a un usuario a interactuar con servicios de información, pero su participación no demuestra que el sistema haya superado una medida de seguridad. El relato apunta, en cambio, a que los archivos se podían recuperar pese a su condición de restringidos en el sitio web. Ocultar información en la presentación visible de una página no es lo mismo que impedir el acceso al documento que la contiene.
No se ha establecido el fallo técnico preciso. El organismo regulador no ha indicado públicamente si el problema estuvo relacionado con los permisos de los documentos, con la forma en que se entregaban los archivos o con otra parte del servicio. Por ello, sería prematuro atribuir la causa confirmada a un defecto de software específico.
La advertencia de Lee de que competidores extranjeros o grupos de piratas informáticos podrían haber obtenido el material se refería al posible alcance de la exposición. No era una prueba de que alguno de esos grupos lo hubiera descargado. Para establecer quién accedió a los archivos, es necesario examinar los registros del sistema.
Una cronología de la notificación y el bloqueo en disputa
El intercambio parlamentario puso de manifiesto una diferencia entre el momento en que Lee dijo que su oficina notificó al organismo y aquel en que la comisionada dijo haberse enterado del incidente. La secuencia descrita durante la auditoría del 13 de octubre fue la siguiente:
- 11 de octubre de 2026: Lee dijo que su oficina alertó al organismo regulador mediante una solicitud de información, pero no recibió una respuesta sustancial.
- 12 de octubre: Oh dijo que el organismo tuvo conocimiento de la exposición de datos. Describió una reunión esa noche e instrucciones para ponerse pronto en contacto con la oficina de la legisladora.
- A primera hora del 13 de octubre: Oh dijo que se bloquearon los permisos de acceso.
- 13 de octubre: Lee presentó las cifras de los documentos durante la auditoría de la Asamblea Nacional y exigió un informe escrito sobre la respuesta.
Los informes publicados el 13 de octubre describieron la divulgación como posterior a la declaración del organismo regulador de que había detenido descargas similares. Esa secuencia respalda la afirmación del organismo de que se aplicó una medida de bloqueo antes de la publicación, pero no permite determinar de forma independiente hasta qué punto fue completa.
Lee pidió que el organismo proporcionara por escrito, antes del final de la auditoría, las horas exactas de la notificación, la detección y el bloqueo. Esos datos son importantes porque permitirían establecer durante cuánto tiempo continuó el acceso después de que el organismo recibiera una advertencia y si esta llegó rápidamente a las personas responsables del sistema.
Acceso parlamentario y excepción de interés público
El incidente de seguridad también agudizó una disputa sobre el uso de las normas de confidencialidad por parte del organismo regulador. Lee dijo que, durante la década anterior, se habían denegado a la Asamblea Nacional documentos sobre ensayos clínicos, autorizaciones y evaluaciones. Entre los motivos para rechazar las cinco solicitudes de su oficina en 2026, señaló las objeciones de las empresas.
Un desglose más específico presentado durante la auditoría se refería a una lista de 96 casos de divulgación en diez años. Según Lee, 95 seguían siendo confidenciales. El único caso divulgado se hizo público a petición de la empresa, no porque el organismo regulador hubiera decidido por iniciativa propia que era necesario hacerlo en interés público.
Esta distinción ayuda a explicar la diferencia entre las afirmaciones generales de que no se había divulgado ningún registro y el recuento que muestra una divulgación. Las cifras de la auditoría indican que hubo una divulgación entre los casos enumerados, pero ninguna basada en una decisión de interés público. No establecen la situación de todos los registros que conserva el organismo.
Lee sostuvo que la Ley de Asuntos Farmacéuticos permite divulgar información cuando lo exige el interés público, pero que, en la práctica, nunca se había recurrido a esa excepción. La disputa se refería a registros sobre reacciones adversas a medicamentos e incidentes médicos, así como a documentos solicitados por legisladores sobre la autorización y evaluación de vacunas y tratamientos.
Al preguntarle si existía un documento interno que registrara la comparación entre la confidencialidad comercial y el interés público en la decisión de divulgación cuestionada, Oh respondió que no había tal documento. Esa respuesta dificulta examinar los fundamentos de la decisión, aunque por sí sola no demuestra que no se haya tenido en cuenta esa cuestión.
Por qué el caso de Genencell entró en el debate
Las solicitudes relativas a Genencell fueron un foco particular de las críticas de Lee al organismo regulador. Según se informó, el fundador de la empresa recibió en apelación una condena de cuatro años de prisión tras ser declarado culpable de presentar información falsa o a la que le faltaban datos clave para obtener la aprobación de un ensayo clínico de un tratamiento contra la COVID-19.
Lee distinguió explícitamente esa condena de una conclusión de que la aprobación del organismo regulador hubiera sido improcedente. Dijo que su objetivo era examinar cómo el organismo evaluó las solicitudes, qué información adicional exigió y qué pruebas respaldaron su decisión.
Según Lee, el organismo regulador había rechazado las actas de evaluación de Genencell solicitadas por motivos de confidencialidad comercial. El contraste con los documentos accesibles desde el exterior hizo más controvertida esa negativa: el organismo defendía las restricciones a la divulgación formal mientras afrontaba indicios de que sus protecciones técnicas no habían garantizado la confidencialidad.
Sin embargo, la condena en apelación y la investigación sobre la exposición abordan cuestiones distintas. La condena se refiere a una conducta relacionada con una solicitud de ensayo. La investigación de seguridad examina el acceso a documentos del sistema del organismo regulador. Ninguna permite establecer la respuesta a la otra, y no se especificó la relación exacta entre el conjunto descargado y los registros de Genencell solicitados.
La respuesta del organismo, bajo escrutinio
Lee también cuestionó las comunicaciones del organismo regulador después de que se informara del problema. Dijo que funcionarios del organismo se pusieron en contacto varias veces con un periodista para preguntar por el método de acceso y pidieron retrasar la publicación, aludiendo a posibles perjuicios para los intereses nacionales, mientras no aclaraban rápidamente los hechos con su oficina.
El organismo ofreció una explicación diferente de su propósito. Oh dijo que la solicitud buscaba impedir nuevas exposiciones, asegurándose de que las medidas de bloqueo estuvieran aplicadas antes de que el problema de acceso se hiciera público. Reconoció que se debería haber contactado rápidamente con la oficina de la legisladora y se disculpó por la explicación insuficiente.
Oh dijo que en la reunión de la noche anterior se había indicado que debían acudir pronto a la oficina, incluso a última hora de la noche, y que entendía que el enlace parlamentario había realizado varias visitas. La secuencia precisa de esos contactos siguió siendo uno de los datos que Lee pidió incluir en el informe escrito.
Otro intercambio giró en torno a qué debía hacerse con el material descargado. Cuando Lee preguntó si los archivos podían hacerse públicos, Oh respondió que parecía necesario destruirlos. Lee aclaró que no proponía publicarlos, sino que preguntaba por qué información considerada tan sensible no había llevado a contactar más rápidamente con la oficina que la tenía.
Ese intercambio pone de relieve dos responsabilidades: limitar la circulación de información confidencial y personal, y conservar las pruebas necesarias para establecer lo ocurrido. Lee exigió por separado la preservación inmediata de los registros del sistema, que podrían documentar los accesos sin necesidad de divulgar más ampliamente los propios archivos.
Qué debe establecer la investigación
Lee pidió una revisión exhaustiva de los registros de acceso al servidor para determinar quién descargó los documentos, cuándo comenzó la exposición y por qué el organismo no la detectó. También solicitó investigar si existían vulnerabilidades similares en otros sistemas.
Los registros de acceso pueden ayudar a establecer cuándo se solicitaron los archivos y hasta qué punto se recuperaron. Sin embargo, no necesariamente permiten identificar a todas las personas que hicieron las solicitudes, sobre todo si no se exigía iniciar sesión. Un informe fundamentado deberá distinguir entre las solicitudes registradas, las descargas completadas y las identidades que los investigadores puedan verificar realmente.
El organismo regulador aún debe confirmar la naturaleza de los registros expuestos, identificar la causa y establecer el alcance total de la información afectada. Durante la auditoría no se informó de una fecha confirmada de inicio de la exposición, un recuento de destinatarios externos ni indicios de un uso indebido posterior.
El plazo inmediato fijado por Lee era el final de la auditoría parlamentaria para recibir un informe escrito que abarcara el bloqueo del acceso, el momento en que se detectó el problema por primera vez, la hora exacta del bloqueo y los contactos con la prensa. Los informes no indican una fecha posterior para la publicación de una investigación técnica concluida.
El caso plantea dos pruebas de rendición de cuentas distintas. Los registros confidenciales necesitan una protección eficaz del acceso, mientras que las decisiones de denegar documentos a instancias de supervisión legítimas requieren fundamentos que puedan explicarse. Detener el método de descarga descrito responde a la vía inmediata de exposición, pero no establece cuánto tiempo estuvo disponible ni resuelve la disputa sobre las decisiones de divulgación.
Puntos clave
- Lee Sohee dijo que su oficina obtuvo 2.672 documentos de ensayos clínicos mediante ChatGPT, sin iniciar sesión ni introducir una contraseña.
- De esos documentos, 839 contenían información confidencial de empresas y 2.208 incluían números de teléfono móvil del personal. Las categorías pueden superponerse.
- El organismo regulador dijo que bloqueó el acceso a primera hora del 13 de octubre de 2026 y que investigaba la causa y la naturaleza de la información expuesta.
- Lee dijo que su oficina notificó al organismo el 11 de octubre; la comisionada Oh Yoo-kyung afirmó que tuvo conocimiento del caso el 12 de octubre.
- Una lista de divulgaciones de diez años citada durante la auditoría contenía 96 casos: 95 se mantuvieron confidenciales y uno se divulgó a petición de una empresa.
- Siguen sin confirmarse el período de exposición, el número de destinatarios externos y cualquier uso indebido. Lee exigió preservar los registros y realizar una revisión exhaustiva de los accesos.